
Schimbare de filosofie în securitatea cibernetică
Securitatea cibernetică este un peisaj în permanentă mișcare. Adesea, ceea ce era valabil ieri nu mai este azi și breșele de securitate se întâmplă tot mai des, deși se investește din ce în ce mai mult în securitate. Ba chiar securitatea este un subiect mai sensibil ca oricând. Jim Heary, distinguished systems engineer în cadrul Cisco, susține că este nevoie de o schimbare a filosofiei în acest d…
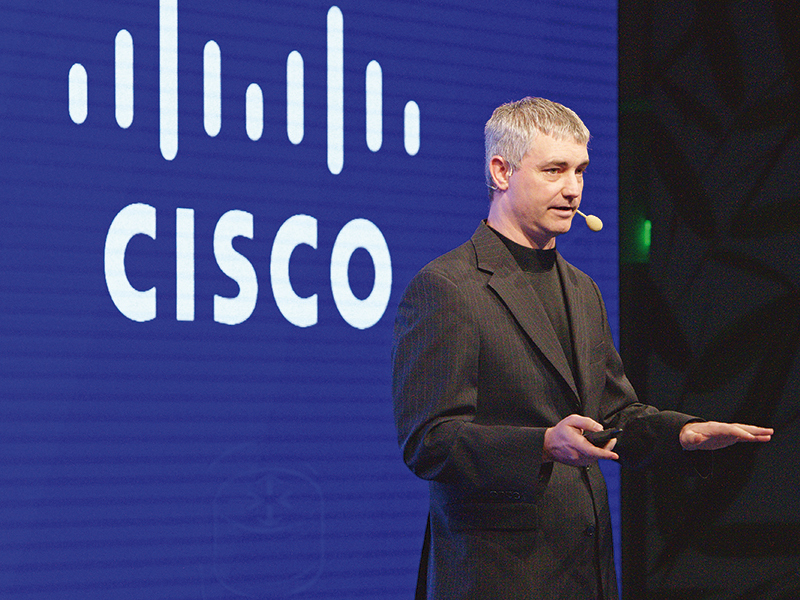
Când am început, acum 25 de ani, singurul lucru pe care-l aveam erau ruterele și comutatoarele (switches); nu exista un firewall și nimeni nu se gândea la securitate. De atunci, situația s-a înrăutățit din ce în ce mai mult. Azi suntem la un nivel critic“, spune Jamey Heary, distinguished systems engineer în cadrul Cisco Systems, responsabil pentru conducerea Global Security Architecture Team.
Peste 4.000 de atacuri ransomware au avut loc în fiecare zi a anului 2016, potrivit unui raport al FBI, iar în perioada ianuarie-septembrie 2017 atacurile de tip ransomware asupra businessurilor au crescut de la fiecare două minute la unul la fiecare 40 de secunde, potrivit Kaspersky. Asta se întâmplă la nivel global, România nefiind cruțată. În iunie 2017, companii și instituții din România și din alte țări din regiune au fost lovite de un atac cibernetic de tip ransomware, denumit GoldenEye, care criptează datele utilizatorilor și apoi solicită recompensă, a anunțat Bitdefender.
În luna octombrie, a fost dezvăluită o vulnerabilitate ce a șocat lumea din industria securității cibernetice. ”De fiecare dată când văd că se întâmplă așa ceva, mi se zguduie credința că anumite lucruri sunt adevărate. Și apoi se dovedesc a fi false“, mărturisește Heary. Este vorba despre faptul că protocolul de securitate WPA2, folosit pentru protejarea majorității conexiunilor Wi-Fi, a fost spart, expunând traficul wireless atacurilor. Această descoperire este semnificativă, deoarece acest protocol era considerat ca fiind cel mai sigur pentru criptarea conexiunilor Wi-Fi. Alte protocoale au fost compromise în trecut, dar la vremea respectivă exista un succesor mai bun. De data aceasta, un succesor nu există, deocamdată.
”Un alt exemplu este vulnerabilitatea descoperită în SSL. Foloseam asta de un deceniu și toată lumea credea că este OK, apoi am aflat că sistemul nu a fost sigur încă de la concepere. Același lucru este valabil pentru WPA2. Ne-am bazat pe asta ani de zile, iar acum s-a schimbat total“, a spus inginerul de la Cisco.
Jamey Heary menționează și faptul că ședințele cu acționarii s-au schimbat: se vorbește mai mult de securitate, iar informațiile despre securitate și atacuri nu se mai opresc la CIO (chief information officer), ci ajung la CEO și la acționari.
Reprezentantul Cisco se arată încredințat că este nevoie de o schimbare de filosofie în securitatea cibernetică, aceea de a cumpăra produsul A pentru a rezolva problema A ”și fac asta din nou și din nou și asta s-a dovedit a nu fi eficient“.
Cisco a lucrat mai mulți ani la ceea ce compania numește ”rețeaua intuitivă“, adică o rețea care învață, se adaptează, automatizează și protejează în mod constant, pentru a optimiza operațiunile din cadrul rețelei și a oferi protecție împotriva amenințărilor de securitate, susțin reprezentanții companiei. Firma americană este de părere că acestă nouă rețea este capabilă să anticipeze acțiuni, să blocheze amenințări de securitate și să evolueze de-a lungul timpului.
”Ceea ce facem acum nu este ideal pentru viitor. Trebuie să construim produse bune, dar care să fie capabile să și comunice cu alte produse astfel încât atunci când ai o breșă de securitate aceasta va fi restricționată într-un anumit loc“, explică Heary, care crede că oamenii sunt ținta atacurilor și ei trebuie protejați, nu datele.
-
 După ce a anunţat că renunţă la circa 100.000 de angajaţi până în 2030, unul dintre cei mai mari producatori auro îşi reduce şi mai mult previziunile pentru 2026, pe fondul cifrelor dezastruoase din China
-
 Grindeanu,nou atac la adresa lui Mureşan:Persoanele care fac asemenea lucruri nu pot ocupa demnităţi
-
 Tensiuni pentru companiile cu afaceri în Rusia: Moscova a preluat controlul operaţiunilor Nestlé şi Auchan din Rusia. Retailerul francez are 230 de magazine şi 30.000 de angajaţi