
De ce antreprenorilor și companiilor mici ar trebui să le fie frică de internet
Companiile mici poate că nu au resursele uriașe ale multinaționalelor, dar sunt mai agile și pot profita de mediul digital pentru a se propulsa. Dar asta nu fără riscuri. Mai ales din perspectiva atacurilor cibernetice. Chiar dacă mai mici, IMM-urile sunt mai predispuse la atacuri.
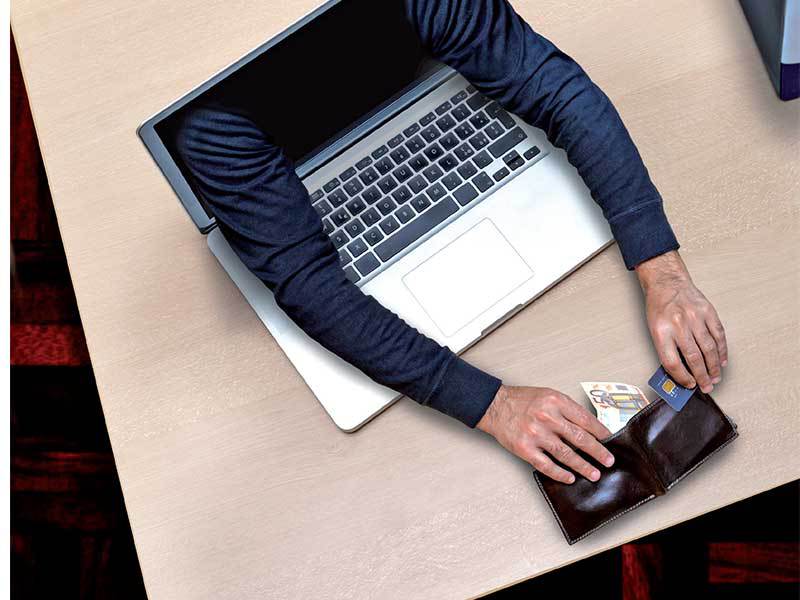
Oricine poate fi atacat oricând, fie că este în relație de colaborare cu o companie mai mare, fie că are ghinionul să aibă niște vulnerabilități pe care să le descopere și să le exploateze un grup de infractori“, este de părere Bogdan Pismicenco, channel sales manager la Kaspersky Lab pentru România, Bulgaria și Republica Moldova.
Economia locală se sprijină pe cele peste 600.000 de IMM-uri înregistrate care plătesc taxe și impozite și pentru cei 2,5 milioane de angajați. Așadar un număr important de firme din România ar putea fi afectate dacă nu au o protecție digitală temeinică, mai ales în mediul actual digital. Bogdan Pismicenco nu a putut să-mi dezvăluie date despre statutul actual al securității IT în cadrul IMM-urilor din țară, dar a menționat că, spre deosebire de multinaționale, unde există o politică privind securitatea cibernetică „la nivel de IMM, această politică lipsește în majoritatea cazurilor”.
Ce înseamnă asta? Angajații companiei nu au neapărat o pregătire în domeniul IT, astfel ei sunt mai predispuși să deschidă un fișier dintr‑un e-mail pe care nu ar trebui sa-l deschidă, dau clic pe linkuri infectate sau dau curs unor cereri de informații despre companie, fie pe mail fie telefonic.
Potrivit lui Pismicenco, ignorarea protecției digitale și a măsurilor de prevenție duce la pagube care „depășesc costul remedierii tehnice a unui atac cibernetic”. În plus, suspendarea temporară a activității, pierderea de date și afectarea reputației reprezintă costuri indirecte, „mai greu de cuantificat, dar la fel de reale”.
Potrivit unui studiu al Kaspersky, în 2016, costul mediu pe care un IMM a trebuit să-l suporte pentru a-și reveni în urma unui atac cibernetic de tip crypto-malware (sau „ransomware”, blocare a datelor și solicitarea unor sume de bani în schimbul deblocării acestora) a fost de aproximativ 99.000 de dolari. „Suma include, în acest caz, pe lângă răscumpărarea cerută de infractorii care criptează datele companiei și cer bani în schimbul deblocării, și pagubele colaterale.”
Cu ce greșesc mici antreprenori? Cu faptul că subestimează pericolul; ei nu consideră că firma pe care o conduc este destul de mare, de importantă pentru a fi vizată de un atac. „Infractorii cibernetici nu gândesc așa. Ei pot ataca o companie doar ca să ajungă la o alta, mai mare, cu care IMM-ul are o relație de colaborare, din postura de furnizor sau de client.”
De asemenea, personalul IT din companiile mici poate nu este specializat și nu este familiar cu pericolele din spațiul digital. „Se poate întâmpla ca administratorul de rețea să fie o persoană «bună la toate», care are cu totul alte sarcini în fișa postului și bifează securitatea IT mai mult pe hârtie, din lipsă de timp. Aceasta este o vulnerabilitate importantă”, exemplifică reprezentantul Kaspersky. De asemenea, este importantă securizarea întregului sistem pentru că „degeaba protejezi desktopurile, dacă ai mulți angajați care lucrează de acasă sau în timpul călătoriilor”.
Cu toate acestea doar 36% dintre companiile mici își fac griji privind neatenția personalului, în timp ce peste jumătate dintre companiile mijlocii și corporații sunt foarte preocupate de acest aspect, conform raportului „Riscuri de securitate IT 2016“, al Kaspersky Lab.
Asemeni companiilor mari, IMM-urile trebuie să facă față unei infrastructuri IT în continuă schimbare și tendințelor BYOD (bring your own device – adu-ți dispozitivele proprii la serviciu): 74% dintre companii au raportat că numărul de smartphone-uri folosite in interes de serviciu a crescut în ultimii trei ani, iar 71% au confirmat că același lucru este valabil pentru tablete. Noua realitate din mediul de business forțează managementul să fie mai atent la securitatea IT și la controlul centralizat al unor activități potențial periculoase din partea angajaților, chiar și în cele mai mici companii.
Acțiunile angajaților sunt printre primele trei probleme de securitate care fac vulnerabile organizații din întreaga lume, nu doar în România. Peste jumătate (61%) dintre companiile care s-au confruntat cu incidente de securitate cibernetică în 2016 au recunoscut că la acestea a contribuit și un comportament neadecvat al angajaților, arată raportul citat.
În opinia lui Bogdan Pismicenco, măsurile de prevenție sunt importante, începând cu cele mai simple, de la actualizarea sistemului de operare și programelor folosite, backup-ul datelor, până la chemarea unui furnizor de servicii IT „pentru a identifica și rezolva eventualele vulnerabilități ce ar putea fi exploatate în cazul unui atac”.
Și cât costă? Este o întrebare aflată pe buzele fiecărui om de afaceri. Potrivit lui Pismicenco, costul variază, în funcție de specificul companie (patiserie, casă de avocatură etc.), dar spune că prețul începe de la câteva sute de euro pentru o companie formată din cinci-zece oameni.
Prevenția infracțiunilor informatice nu mai este doar o provocare tehnică, ci una de business, cu implicații financiare, dar și reputaționale. Și este evident că nu doar jucătorii mari ar trebui să fie interesați de subiect, ci chiar și cei mai mici, în special dacă lucrează cu firme mai mari.
-
 Viorel Panaite, Managing Partner, Human Invest: Fug angajaţii de responsabilitatea de a conduce oameni?
-
 Irina Barbu, IT Lead, ING Hubs România – Tech Foundation and Channels: „Performanţa apare atunci când oamenii au claritate, sprijin şi spaţiu să-şi facă treaba bine”
-
 Paul Cosmovici, Managing Partner, Cosmovici Intellectual Property: România autentică, dar neprotejată. Gust tradiţional, mândrie naţională, proprietate intelectuală