
Cum arată inovația în securitate cibernetică atunci când AI-ul se luptă cu AI-ul?
În securitate cibernetică, diferența dintre un incident evitat și o criză majoră eSTE, de multe ori, o chestiune de viteză. Bitdefender și-a construit filosofia tocmai pe acest decalaj dintre reacția apărătorilor și sprintul atacatorilor. Atacatorii informatici nu mai sunt personaje…
În securitate cibernetică, diferența dintre un incident evitat și o criză majoră eSTE, de multe ori, o chestiune de viteză. Bitdefender și-a construit filosofia tocmai pe acest decalaj dintre reacția apărătorilor și sprintul atacatorilor.
Atacatorii informatici nu mai sunt personaje izolate într-un subsol, ci actori tehnologici extrem de avansați, care folosesc cele mai noi descoperiri tehnologice ca să-și atingă scopul, inclusiv AI. Diferența dintre ei și o companie de securitate este viteza de reacție. Dacă noi inovăm în șase luni și ei inovează în șase zile, am pierdut”, a spus Răzvan Costache, Director of Innovation, Consumer Solutions, Bitdefender, în cadrul conferinței „Cum transformă companiile viitorul prin inovație și sustenabilitate”. Din acest motiv, compania lucrează pe două fronturi: produce soluții pentru nevoile de azi și, în paralel, dezvoltă tehnologii care încă nu au ajuns pe piață, „ca să fim pregătiți înainte ca atacurile să apară”. Realitatea ultimilor ani confirmă miza.
Nu exploatările spectaculoase fac cele mai mari pagube, ci fraudele online – aparent banale, dar imense ca volum și rafinament. „În momentul de față, cele mai mari pierderi vin din fraudele online, nu din atacuri tehnice complexe. În 2024, pierderile globale au depășit 1.000 de miliarde de dolari, iar statisticile arată că doar 7% dintre fraude sunt raportate. Deci cifrele reale sunt mult mai mari, iar creșterea a fost posibilă pentru că AI-ul a democratizat frauda, a ieftinit-o și a făcut-o scalabilă. Azi poți trimite 200 de milioane de mesaje-capcană la un click distanță”, explică Răzvan Costache. Iar 2025 aduce un strat în plus: personalizarea agresivă. „Lucrul cu adevărat periculos este că fraudele nu mai sunt generice. În 2025 vedem conținut scam personalizat pe vârstă, profesie, comportament digital… Asta înseamnă că fiecăruia dintre noi i se poate întinde o capcană făcută special pentru el.” Răspunsul Bitdefender vine într-o suită de agenți AI care „citesc” mesajele așa cum o face un om – în limbaj natural, cu înțelegerea contextului, nu doar prin scanarea linkurilor sau a fișierelor atașate. „Noi am răspuns la asta cu agenți AI specializați, care pot «citi» frauda exact ca un om… Dacă mesajul are intenție malițioasă, agenții își fac treaba și chiar explică de ce în limba utilizatorului. Practic, AI-ul nostru lucrează împotriva AI-ului atacatorilor. E un duel continuu.” Rezultatul este un mix între prevenție și pedagogie: utilizatorul primește nu doar protecție, ci și explicații clare, pe înțelesul lui, despre ce s-a întâmplat și ce ar trebui să facă.
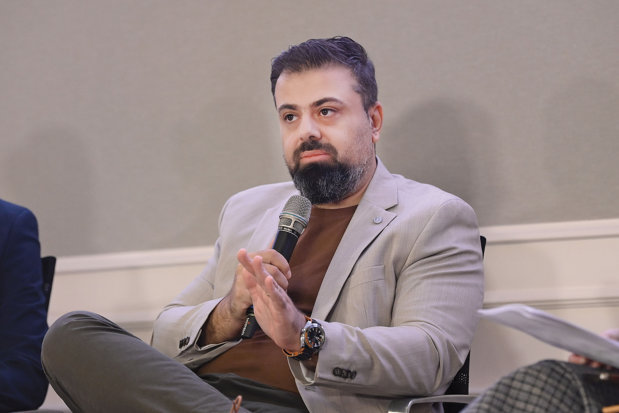
Atacatorii informatici nu mai sunt personaje izolate într-un subsol, ci actori tehnologici extrem de avansați, care folosesc cele mai noi descoperiri tehnologice ca să-și atingă scopul, inclusiv AI. Diferența dintre ei și o companie de securitate este viteza de reacție. Dacă noi inovăm în șase luni și ei inovează în șase zile, am pierdut.
Răzvan Costache, Director of Innovation, Consumer Solutions, Bitdefender
Pe frontul companiilor, provocarea e diferită și, paradoxal, mai subtilă. Cristian Iordache, Director of Product Marketing, Business Solutions, Bitdefender, descrie metamorfoza adversarului: „În securitate cibernetică nu mai vorbim despre hackeri în sensul clasic – vorbim despre o industrie de criminalitate digitală, grupuri specializate, cu bugete, cu infrastructură. Au timp, au resurse și constant găsesc metode noi de a evita detecția. Asta înseamnă că inovația în securitate nu poate fi opțională. Nu este un experiment, este un element de supraviețuire pentru companii.” O descoperire contraintuitivă, obținută după analizarea a 700.000 de incidente majore, a schimbat inclusiv direcția produselor Bitdefender: „84% dintre atacuri folosesc unelte legitime care sunt preinstalate pe sistemul de operare și se bazează tot mai puțin pe malware. Asta le face extrem de greu de detectat și oprit”, spune Cristian Iordache. De aici a apărut PHASR – o tehnologie care învață, cu ajutorul AI-ului, comportamentul unic al fiecărui angajat și restricționează automat doar acele acțiuni riscante care ies din tiparul său. Practic, atacatorul care se ascunde în spatele „uneltelor bune” este obligat fie să devină vizibil, fie să renunțe. „Am creat practic o categorie nouă în securitate: Dynamic Attack Surface Reduction”, adaugă Iordache. Primele rezultate vin deja din partea marilor clienți, dar efectul important este la fel de clar în zona companiilor mici și medii: aceeași protecție, fără să fie nevoie de armate de analiști. „Inovația contează cu adevărat abia atunci când devine accesibilă, nu doar când e spectaculoasă.” În spatele acestei arhitecturi stă o disciplină a validării: „Nu este suficient să inventezi un produs. Trebuie să demonstrezi că funcționează. Noi validăm inovația în trei feluri: teste independente, analizele analiștilor precum Gartner și Forrester și, cel mai important, feedback real de la clienți. Dacă un atac major a afectat alte companii, iar tu ești nevătămat, acela este testul suprem al inovației.” Din această perspectivă, inovația nu este o poveste frumoasă despre „ce ar putea fi”, ci un instrument care, măsurabil, schimbă rezultatul. Ceea ce rămâne neschimbat este presiunea adoptării. „Adopția tehnologiei, în special AI, nu mai este un «nice to have». Este un criteriu de competitivitate. O companie care nu adoptă tehnologie devine, automat, o companie vulnerabilă”, avertizează Cristian Iordache. De partea cealaltă, Costache subliniază că rezistența la noile instrumente e, paradoxal, un risc: „AI-ul trebuie văzut ca o unealtă. Adoptat cu grijă și integrat treptat, îți face viața mai ușoară și îți accelerează livrarea. Respingerea lui creează riscuri reale – pentru companii și pentru oameni”. În esență, modelul Bitdefender e simplu de spus și greu de executat: înveți mai repede decât atacatorul, reduci suprafața de atac înainte să fie exploatată, transformi detecția într-un dialog inteligent cu utilizatorul și dovedești, prin teste și prin realitate, că funcționează. Restul e viteză. Și, în securitate cibernetică, viteza este însăși definiția inovației.
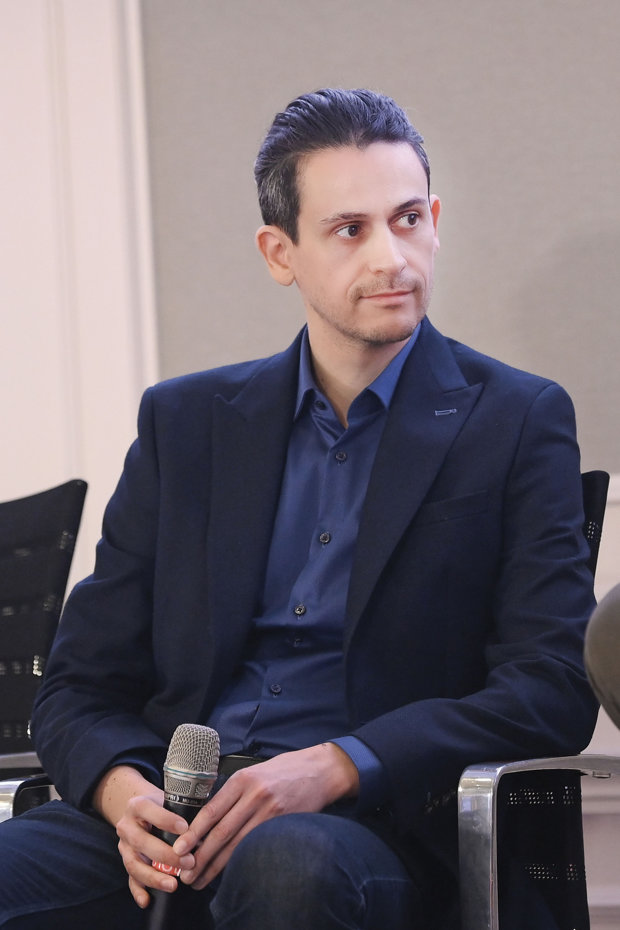
În securitate cibernetică nu mai vorbim despre hackeri în sensul clasic – vorbim despre o industrie de criminalitate digitală, grupuri specializate, cu bugete, cu infrastructură. Au timp, au resurse și constant găsesc metode noi de a evita detecția. Asta înseamnă că inovația în securitate nu poate fi opțională. Nu este un experiment, este un element de supraviețuire pentru companii.
Cristian Iordache, Director of Product Marketing, Business Solutions, Bitdefender
Cinci întrebări și răspunsuri din discuția cu Răzvan Costache și Cristian Iordache
1. Cum definiți inovația în securitate cibernetică și cât de importantă este ea astăzi?
Răzvan Costache:
Atacatorii cibernetici, hackerii, sunt pasionați de tehnologie. Chiar dacă o folosesc în scopuri negative, ei încearcă mereu să adopte cele mai noi descoperiri tehnologice – acum, de exemplu, zona de AI. Pentru a rămâne cu un pas înainte, la Bitdefender împărțim activitatea în două direcții: una axată pe nevoile actuale ale pieței, prin dezvoltarea de produse noi de securitate, și o alta care se concentrează pe nevoile viitoare, experimentând cu tehnologii care încă nu sunt gata pentru piață. În acest fel, putem anticipa și livra soluții bazate pe tehnologii de ultimă generație atunci când apar noile amenințări.
 Cristian Iordache:
Inovația este esențială. În zona de securitate pentru companii vedem atacatori mult mai sofisticați, vorbim despre o adevărată industrie a criminalității digitale, cu resurse și timp pentru a planifica atacuri. Ei adoptă constant tehnologii noi, iar impactul poate fi semnificativ. Inovația trebuie menținută permanent — nu doar pentru amenințările prezente, ci și pentru cele viitoare. Poate fi incrementală (îmbunătățiri constante) sau disruptivă (tehnologii, produse sau abordări complet noi).
2. Care sunt principalele pericole pentru utilizatorii de acasă în acest moment?
Răzvan Costache:
Fraudele online sunt cele mai răspândite și cele mai profitabile atacuri. În 2024, pierderile globale au depășit 1.000 de miliarde de dolari, iar doar 7% dintre fraude sunt raportate. Această explozie a fost posibilă din cauza democratizării accesului la tehnologiile bazate pe AI și modele de limbaj. Acum e foarte ușor să lansezi campanii de fraudă la scară largă – sute de milioane de e-mailuri, SMS-uri sau mesaje false – care să inunde piața.
Mai mult, în 2025 vedem o personalizare agresivă a acestor fraude: conținut adaptat pe vârstă, profesie, obiceiuri digitale. Atacatorii folosesc inclusiv mecanismele de targetare din social media pentru a trimite mesaje concepute exact pentru fiecare categorie de utilizator.
3. Cum s-a schimbat percepția companiilor din România asupra securității cibernetice?
Cristian Iordache:
Percepția evoluează constant. Nu ne adresăm doar marilor companii, ci și IMM-urilor. Acestea au resurse limitate și mai puțini oameni în IT. De aceea, inovațiile noastre nu vizează doar o protecție mai bună, ci și un mod mai eficient de administrare, cu efort minim din partea echipelor interne.
4. Cum influențează AI activitatea voastră și industria securității cibernetice?
Răzvan Costache:
AI ne ajută să facem securitatea mai simplă și mai intuitivă. Domeniul acesta nu e „sexy” pentru utilizatori, dar prin modelele de limbaj putem comunica mai natural cu ei. AI ne ajută să detectăm și fraude subtile, acolo unde nu există un fișier infectat sau un link periculos, ci doar intenție.
Am creat un sistem de detecție a fraudelor asistat de AI, bazat pe agenți specializați care „înțeleg” mesajele în mod contextual și pot oferi avertismente clare și explicații în limbaj natural. Practic, AI-ul nostru lucrează împotriva AI-ului atacatorilor – e un duel continuu.
5. Ce mesaj aveți pentru companii și utilizatori?
Răzvan Costache:
Nu trebuie să ne temem de tehnologie. AI-ul trebuie privit ca o unealtă, adoptat treptat și folosit pentru a face viața mai ușoară și procesele mai rapide. Respingerea tehnologiei poate aduce riscuri reale, pentru oameni și organizații.
Cristian Iordache:
Adopția tehnologiei, mai ales AI, este o chestiune de competitivitate. Companiile care nu o adoptă devin vulnerabile. De asemenea, e important ca aceste tehnologii să fie integrate într-un mod sigur și să ne bazăm deciziile pe evaluară independente și pe date reale despre eficiența soluțiilor.
-
 Viorel Panaite, Managing Partner, Human Invest: Fug angajaţii de responsabilitatea de a conduce oameni?
-
 Irina Barbu, IT Lead, ING Hubs România – Tech Foundation and Channels: „Performanţa apare atunci când oamenii au claritate, sprijin şi spaţiu să-şi facă treaba bine”
-
 Paul Cosmovici, Managing Partner, Cosmovici Intellectual Property: România autentică, dar neprotejată. Gust tradiţional, mândrie naţională, proprietate intelectuală