
Compania Facebook este implicată într-un nou scandal. Ce li s-a cerut utilizatorilor
După mai multe discuții legate de securitatea informațiilor utilizatorilor săi, rețeaua de socializare Facebook naște noi controverse.
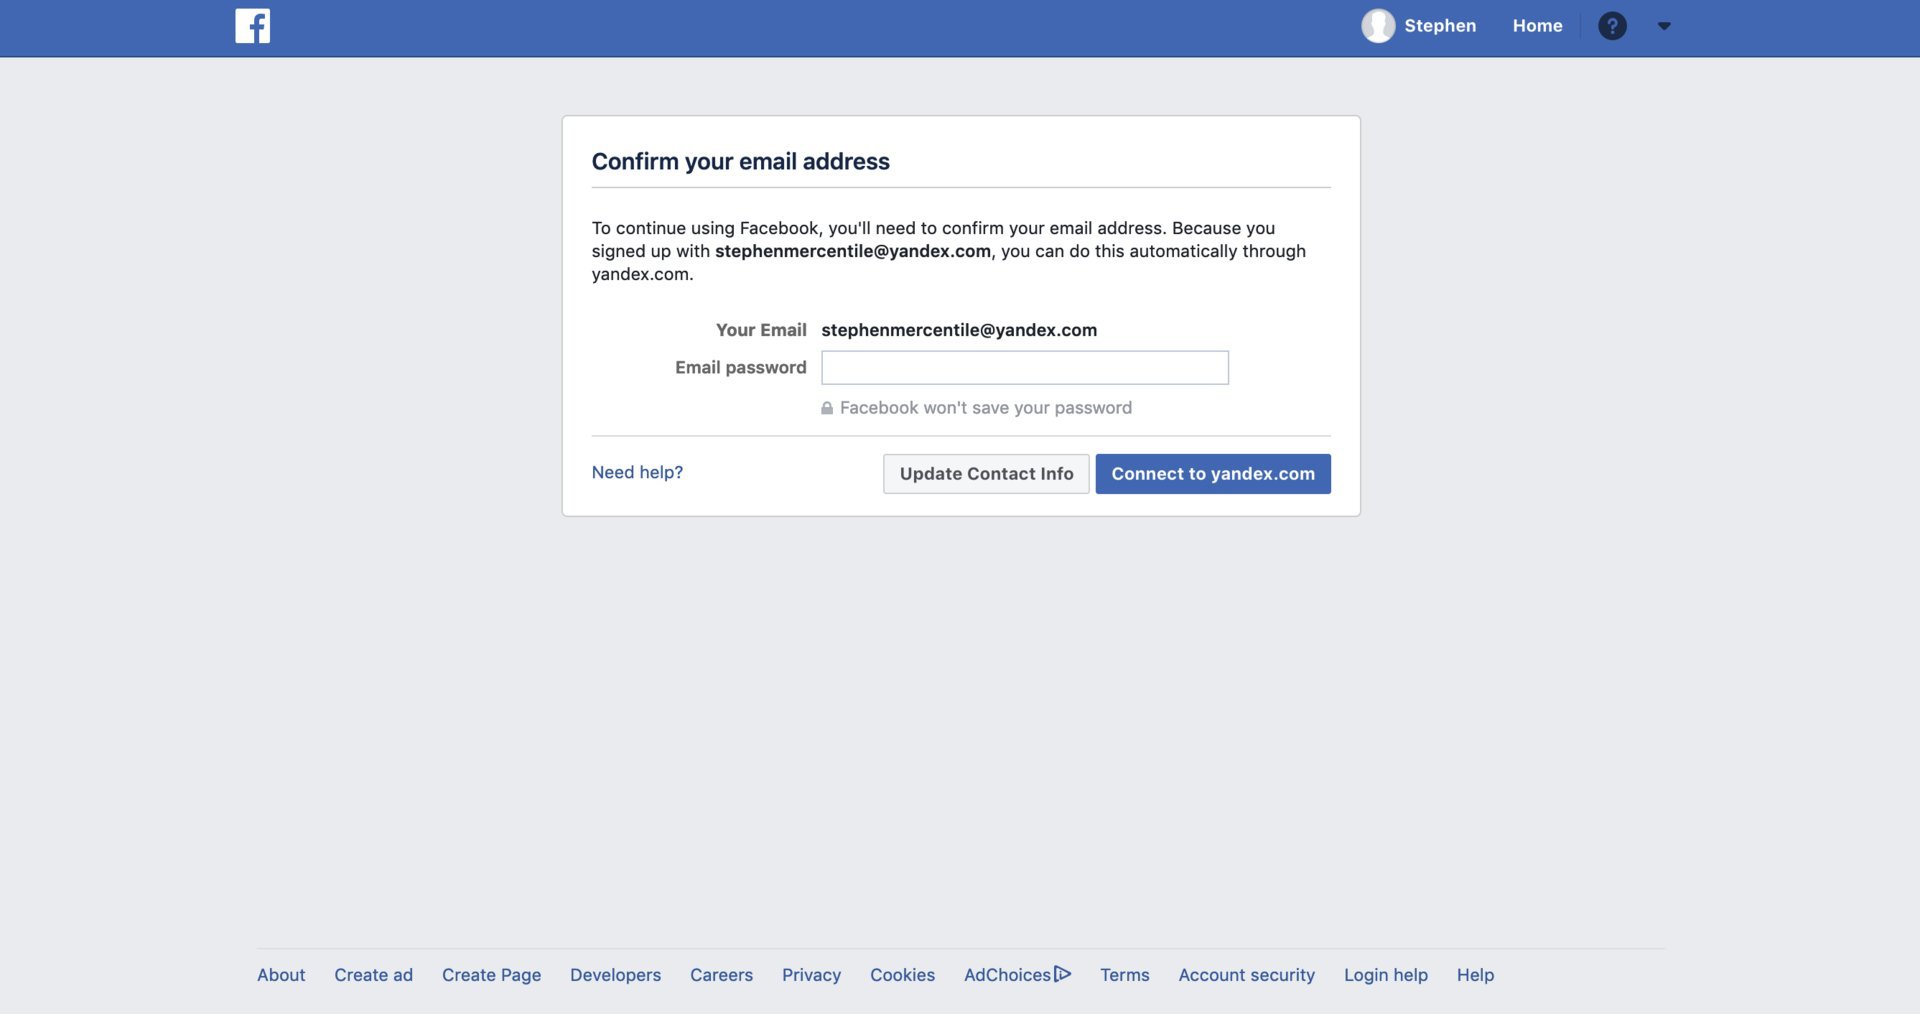
Facebook le solicită unor utilizatori care vor să se înregistreze în rețea să furnizeze parola conturilor lor de e-mail, o mișcare despre care experții în securitate spun că are implicații în materie de siguranță – și care i-ar putea învăța pe oameni să se angajeze într-un comportament “riscant” în mediul online.
În mod obișnuit, oamenii sunt îndemnați de experții în securitate să nu-și împărtășească niciodată parolele sau să le introducă în alte servicii decât cele pentru care sunt destinate, pentru a evita riscul de „atacuri de tip phishing” în cazul în care parolele utilizatorilor și informațiile personale sunt furate, scrie Business Insider.
Dar pe Facebook, atunci când unii utilizatori încearcă să se înregistreze cu anumite servere de e-mail, de pildă Yandex și GMX, acestora li se solicită să confirme adresa de e-mail prin introducerea parolei contului direct în pagina de Facebook.
Utilizatorilor altor servere de e-mail, cum ar fi Gmail de la Google, nu li se arată această opțiune, deoarece respectivii furnizori utilizează un instrument comun pentru verificarea sigură a identității, fără a fi necesară introducerea parolei.
Business Insider a constatat, de asemenea, că atunci când un nou utilizator alege să introducă parola contului de e-mail pe Facebook, apare un pop-up care afirmă că Facebook “importă contacte” – în ciuda faptului că nu a solicitat permisiunea utilizatorului să facă acest lucru.
„Nu este clar dacă acest instrument importă efectiv aceste contacte, deoarece nu pare să fi preluat pe cineva din lista de contacte pe care am făcut-o pentru teste”, spun reprezentanții Business Insider.
Contactat pentru comentarii, un purtător de cuvânt al companiei a declarat că Facebook va scoate această opțiune, deși compania nu a precizat în ce interval de timp va oferi acest răspuns.
Bennett Cyphers, cercetător în domeniul securității, a criticat aspru acțiunile Facebook. „Acest lucru este în esență indiscutabil pentru un atac de phishing”, a spus el, subliniind că oamenii sunt îndemnați de obicei să nu ofere parolele niciunui alt site în afară de cel unde au fost create. „Acest lucru este greșit pe mai multe nivele. Este o depășire absurdă a companiei și o încercare greoaie de a păcăli oameni să încărce date despre contactele lor pe Facebook ca preț pentru înscrierea pe rețeaua socială. Chiar și atunci când consimțiți să încărcați informații de contact pe Facebook. nu ar trebui să vă dați niciodată parola de e-mail pentru a o face “, scrie Cyphers într-un e-mail. „Nicio companie nu ar trebui să ceară oamenilor astfel de acreditări și nu ar trebui să aveți încredere în nimeni, ceea ce contravine înțelepciunii convenționale a securității, a decenței și a bunului simț”, a adăugat el.
Într-o declarație, un purtător de cuvânt al Facebook a spus că „Aceste parole nu sunt stocate de Facebook. Un grup foarte mic de persoane au opțiunea de a introduce parola de e-mail pentru a-și verifica contul atunci când se înscriu pentru Facebook pentru prima dată. Însă ei au întotdeauna posibilitatea de a le confirma cu un cod trimis pe telefon sau cu un link trimis la e-mailul lor. ” Purtătorul de cuvânt a adăugat: „Acestea fiind spuse, înțelegem că opțiunea de verificare a parolei nu este cea mai bună metodă de a face acest lucru, așa că vom înceta să o oferim.”
-
 Viorel Panaite, Managing Partner, Human Invest: Fug angajaţii de responsabilitatea de a conduce oameni?
-
 Irina Barbu, IT Lead, ING Hubs România – Tech Foundation and Channels: „Performanţa apare atunci când oamenii au claritate, sprijin şi spaţiu să-şi facă treaba bine”
-
 Paul Cosmovici, Managing Partner, Cosmovici Intellectual Property: România autentică, dar neprotejată. Gust tradiţional, mândrie naţională, proprietate intelectuală