
Atacul cibernetic, o amenințare globală în ascensiune. Care este apărarea?
Într-o lume în care totul se desfășoară pe sau cu ajutorul internetului, criminalitatea cibernetică s-a transformat într-o amenințare uriașă care se răsfrânge de la nivel de individ la organizații și națiuni, căpătând de la o zi la alta noi valențe.…
Într-o lume în care totul se desfășoară pe sau cu ajutorul internetului, criminalitatea cibernetică s-a transformat într-o amenințare uriașă care se răsfrânge de la nivel de individ la organizații și națiuni, căpătând de la o zi la alta noi valențe. La fel de multe nuanțe are însă și „antidotul” – securitatea digitală, dezvoltată permanent, ca răspuns la atacurile din ce în ce mai intruzive din online.
Despre felul în care se desfășoară acest conflict și soluțiile de care dispunem în vederea prevenirii sau combaterii amenințărilor din mediul digital ne vorbește Magda Popescu, reprezentanta unuia dintre cei mai mari furnizori de tehnologie LA NIVEL global: Microsoft.
„Trăim vremuri uimitoare. Dispunem de surse de informație nelimitate, asistăm la o creștere explozivă a dispozitivelor interconectate, iar extinderea rapidă a serviciilor inovatoare de cloud și de inteligență artificială creează oportunități care schimbă realitatea, modul de a trăi și a munci pentru companii, guverne și consumatori, în fiecare zi. În centrul tuturor acestor transformări se află internetul și serviciile bazate pe internet”, spune Magda Popescu, Outside Legal Counsel, Microsoft Digital Crimes Unit (DCU), Europe Middle East & Africa. Potrivit ei, internetul și tehnologia, în general, reprezintă un ecosistem complex, dinamic și în continuă evoluție, în care încrederea joacă un rol esențial. „Cu cât internetul și tehnologia sunt mai de încredere și utilizatorii au încredere că acestea pot fi folosite în siguranță, cu atât potențialul, creșterea și valoarea lor sunt mai mari.”
Există însă și reversul medaliei, și asta deoarece criminalitatea cibernetică și amenințările la adresa securității cibernetice atacă exact miezul acestei încrederi și, prin urmare, limitează potențialul internetului și al noilor tehnologii. „Din cauza potențialului actual, foarte variat, de amenințări de securitate cibernetică, organizațiile se confruntă cu riscul unor pierderi financiare semnificative, pierderea încrederii și a nivelului de satisfacție a clienților și pierderi de reputație pe piață.
Amenințările la adresa securității cibernetice pot avea consecințe de-a dreptul dramatice precum pericolul pentru sau pierderea de vieți omenești ori afectarea serviciilor esențiale”, descrie reprezentanta Microsoft riscurile aduse de acestea. În plus, fiecare consumator de tehnologie poate să își pună întrebări cu privire la securitatea și confidențialitatea datelor și comunicațiilor sale.
„În acest peisaj în care, pe de o parte, avem de-a face cu șanse de a crea și folosi tehnologii care să ne ofere oportunități la care nu ne gândeam în urmă cu câțiva ani chiar, iar, pe de altă parte, citim din ce în ce mai des despre atacuri cibernetice de diverse tipuri, adresabilitate și impact, se poziționează companiile care produc și pun la dispoziția utilizatorilor tehnologie.” Din rândul acestora face parte și Microsoft, unul dintre cei mai mari furnizori de tehnologie, produse și servicii bazate pe internet. „Ca atare, securitatea cibernetică se află în centrul activității noastre – Microsoft realizează și prestează produse și servicii având în vedere securitatea acestora din chiar faza de proiect și apoi întreprinde pași și eforturi suplimentare pentru a menține securitatea în cursul utilizării, pentru tehnologiile și clienții săi.”
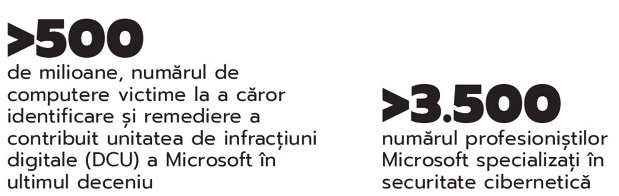
Întrucât securitatea este una dintre principalele priorități, „un atribut esențial și intrinsec al produselor și serviciilor companiei”, Microsoft are peste 3.500 de profesioniști specializați în securitate cibernetică la nivel mondial, care activează în diverse echipe, cum ar fi: Cloud Security Research Team, Customer Security and Trust (CST), Cyber Defense Operations Center (CDOC), Detection și Response Team (DART), Digital Security Unit (DSU) and Digital Crimes Unit (DCU), Microsoft Security Response Center (MSRC), Microsoft Threat Intelligence Center (MSTIC), Microsoft Defender Team și nu numai.
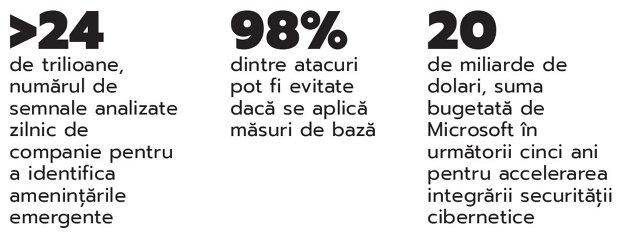
În parteneriat cu guvernele și furnizorii de servicii de internet, DCU a identificat și ajutat la remedierea a peste 500 de milioane de computere victime în ultimul deceniu, folosind simultan informațiile dobândite pentru a-și îmbunătăți produsele și serviciile în vederea protejării clienților de astfel de amenințări. Compania analizează zilnic peste 24 de trilioane de semnale pentru a identifica amenințările emergente și pentru a-și proteja clienții. Mai mult, ca răspuns la creșterea amenințărilor cibernetice la nivel global, Microsoft a decis să investească, în următorii cinci ani, 20 de miliarde de dolari pentru a accelera eforturile de integrare a securității cibernetice încă din faza de proiectare și pentru a oferi soluții avansate de securitate.
Cum se țese pânza de păianjen a infracționalității cibernetice
Vorbind despre cele mai frecvente tipuri de atacturi cibernetice întâlnite, Magda Popescu spune, citând raportul Microsoft Digital Defense – lansat de companie în octombrie 2021, în urma unei analize privind peisajul amenințărilor, împreună cu datele și semnalele de la echipele implicate în securitate cibernetică –, că Microsoft a identificat cinci domenii ca fiind critice și demne de menționat în cadrul acestuia: criminalitatea cibernetică; actorii statali; securitatea la nivel de lanțuri de aprovizionare, Internet of Things (IoT) și tehnologie operațională (OT); forța de muncă hibridă, dar și dezinformarea. „Raportul Microsoft Digital Defense publicat în octombrie 2021 arată că, în ultimul an, asistăm la expansiunea economiei bazate pe criminalitate cibernetică și la creșterea rapidă a serviciilor de criminalitate cibernetică”, susține reprezentanta companiei.
Potrivit ei, criminalitatea cibernetică, fie că este sponsorizată sau permisă de actorii statali, este o amenințare la adresa securității naționale, infractorii cibernetici vizând și atacând sectoarele infrastructurii critice, inclusiv cele de asistență medicală și sănătate publică, tehnologia informației (IT), serviciile financiare și sectoarele energetice. „Atacurile ransomware au un succes din ce în ce mai mare, paralizând guverne și organizații, iar profiturile din aceste atacuri sunt în creștere. Lanțul de aprovizionare pentru criminalitatea cibernetică, adesea creat și operat de grupări de crimă organizată, continuă să se maturizeze, permițând oricui să cumpere servicii necesare pentru a desfășura activități rău intenționate pentru câștiguri financiare sau alte scopuri nefaste. De asemenea, infractori cibernetici sofisticați lucrează pentru guverne care efectuează spionaj și alte activități în noul câmp de luptă.”
 Pe vremuri, Magda Popescu amintește că infractorii cibernetici trebuiau să dezvolte ei înșiși tehnologia pentru atacuri, însă astăzi aceștia se bazează pe un lanț de aprovizionare matur, în care specialiștii furnizează kituri și servicii de criminalitate cibernetică pe care alți atacatori le cumpără și le încorporează în campaniile lor. „Odată cu creșterea cererii pentru aceste servicii, a apărut o economie de servicii specializate. Exemplele includ vânzarea de seturi compromise de credențiale obținute din phishing, phishing-as-a-service, generare personalizată de liste de clienți ori victime potențiale (de exemplu, victime în funcție de țară, industrie sau rol), pachete de software rău intenționat (payloads) folosite pentru a instala varietăți de malware pe un computer infectat, atacuri de tip DoS și multe altele.”
„Atacurile ransomware au un succes din ce în ce mai mare, paralizând guverne și organizații, iar profiturile din aceste atacuri sunt în creștere.”
Magda Popescu, Outside Legal Counsel, Microsoft Digital Crimes Unit (DCU), Europe Middle East & Africa
Printre serviciile disponibile chiar și pentru actorii amatori ai amenințărilor se numără serviciile de escrow pentru criptomonede (pentru a oferi asigurări că serviciile corespund ofertei) pe care le vedem de pildă în campaniile de ransomware ce funcționează pe modele de business de afiliere. „Criminalii cibernetici netehnici fac un parteneriat cu un furnizor de ransomware, care, pentru 30% din venituri, livrează ransomware-ul în sine, servicii de recuperare și servicii de plată. Atacatorul cumpără apoi de pe piață «payloads» și răspândește ransomware-ul prin aceste «payloads» achiziționate. Apoi stă liniștit și așteaptă veniturile.” Majoritatea acestor piețe de criminalitate cibernetică au răspândire globală. „Un cumpărător din Brazilia poate obține kituri de phishing de la un vânzător din Pakistan, domenii din Statele Unite ale Americii, clienți potențiali din Nigeria și servicii proxy din România.” Ransomware-ul și extorcarea sunt, astfel, „o afacere cu profit ridicat și costuri reduse, care are un impact debilitant asupra organizațiilor vizate, securității naționale, securității economice și sănătății și siguranței publice.”
Un atac de tip ransomware implică un atacator care implementează programe malware ce criptează și exfiltrează datele și apoi păstrează acele date pentru o răscumpărare, solicitând adesea plata în criptomonede, explică Magda Popescu. „În loc să se limiteze la a cripta fișierele și să solicite victimei o răscumpărare în schimbul cheii de decriptare, atacatorii exfiltrează și date sensibile înainte de a implementa ransomware-ul. Această practică împiedică victimele să se retragă din negocieri și crește costurile reputaționale asociate unei eventuale decizii de a nu plăti răscumpărarea, deoarece atacatorii probabil nu numai că vor lăsa datele victimei criptate, ci și vor dezvălui informații sensibile.”
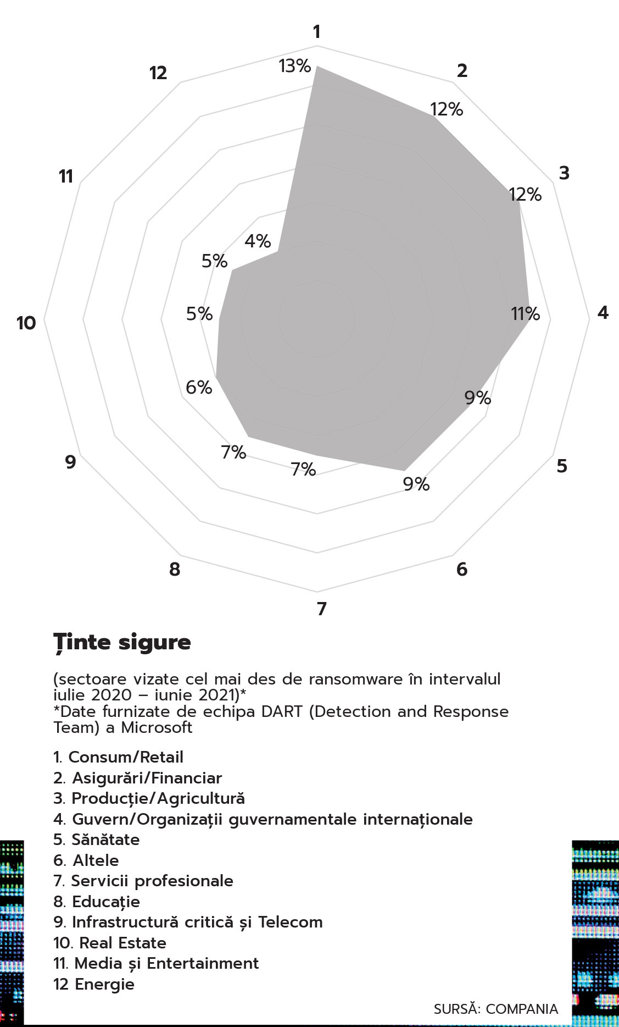
Datele furnizate de echipa DART (Detection and Response Team) a companiei arată că, în intervalul iulie 2020 – iunie 2021, primele trei sectoare vizate cel mai des de ransomware au fost cel de consum, cel financiar și cel de producție. „În ciuda promisiunilor continue din partea actorilor ransomware de a nu ataca spitalele sau serviciile de asistență medicală în timpul pandemiei, serviciile de asistență medicală rămân între primele cinci sectoare vizate de ransomware.”
În ce privește e-mailurile malițioase, în 2020 s-a înregistrat o creștere a campaniilor de phishing ce a rămas constantă pe tot parcursul anului 2021. „La Microsoft, am observat o creștere a numărului total de e-mailuri de phishing, o tendință de scădere a e-mailurilor care conțin malware și o creștere a phishingului vocal (sau vishing).” Magda Popescu spune că e-mailurile de phishing sunt concepute pentru a păcăli victima să dezvăluie informații sensibile, cum ar fi nume de utilizator și parole. „Pentru a obține acest rezultat, atacatorii creează e-mailuri folosind o varietate de teme, cum ar fi resetare parole sau alte notificări cu un caracter de urgență pentru a determina utilizatorul să acceseze linkul inserat în e-mail.”
„Este important ca organizațiile să planifice modul în care vor fi luate deciziile operaționale în cazul unui atac cibernetic și să exerseze atât răspunsul operațional la criză, cât și răspunsul tehnic la incidente.”
Magda Popescu, Outside Legal Counsel, Microsoft Digital Crimes Unit (DCU), Europe Middle East & Africa
În continuare, ea spune că paginile web de phishing utilizate în aceste atacuri pot folosi domenii rău intenționate, cum ar fi cele achiziționate și operate de atacator, sau domenii compromise, în care atacatorul abuzează de o vulnerabilitate dintr-un site web legitim pentru a găzdui conținut rău intenționat. „Site-urile de phishing copiază frecvent pagini de autentificare cunoscute și legitime, cum ar fi Office 365, pentru a păcăli utilizatorii să-și introducă credențialele. După ce utilizatorul introduce acreditările, acesta va fi adesea redirecționat către site-ul legitim – cum ar fi pagina reală de conectare la Office 365 – pentru a nu face victima conștientă de ce s-a întâmplat. Între timp, credențialele introduse sunt stocate sau trimise atacatorului pentru a fi folosite în atacuri sau vândute.”
Atacatorii s-au adaptat de-a lungul timpului pentru a face ca e-mailurile lor să fie mai capabile să evite măsurile de detecție și protecție, susține Magda Popescu. „Aici intervine balanța ce este necesară când trebuie să organizeze apărarea din punctul de vedere al securității cibernetice – responsabilii de securitate IT trebuie să protejeze compania, dar au și datoria de a menține fluxul de afaceri – iar atacatorii exploatează acest lucru.” În ultimul an, ea spune că a observat tehnici menite să facă e-mailurile să pară mai legitime atât pentru utilizatorii finali, cât și să evite tehnologiile de protecție. „În mod tradițional, atacatorii au folosit conturi de e-mail compromise pentru a transmite alte e-mailuri de phishing. Deși acest lucru încă se întâmplă des, multe companii au început să utilizeze Multi-Factor Authentication (MFA). Prin urmare, atacatorii își ajustează metodele și ajung să compromită servicii întregi de e-mail.”
Pe lângă faptul că au fost instruiți să verifice anumite elemente ale e-mailului, cum ar fi expeditorul sau linkurile, utilizatorii au fost, de asemenea, instruiți să nu interacționeze cu e-mailurile pe care nu se așteaptă să le primească, susține reprezentanta Microsoft. „Acesta este încă un sfat extrem de valoros, dar atacatorii sunt conștienți de acest lucru și au schimbat strategia pentru a găsi modalități de a convinge destinatarii că de fapt așteaptă e-mailul.” O modalitate prin care fac acest lucru este prin crearea de e-mailuri de răspuns false, cazuri în care atacatorul va prelua conținutul unui e-mail anterior dintr-un cont compromis sau va crea un e-mail complet nou și îl va include în corpul e-mailului într-un mod care pare că noul e-mail este un răspuns, atrage ea atenția. „Utilizatorii care au joburi în care primesc și trimit zeci de e-mailuri pe zi ar putea să nu-și amintească fiecare e-mail pe care l-au trimis. Vederea unui răspuns fals îi poate convinge că este e-mailul așteptat și îi poate determina să deschidă link-uri sau atașamente rău intenționate. Activarea și utilizarea funcțiilor de securitate pentru e-mail ce notifică utilizatorul atunci când un e-mail este trimis de la un expeditor cu care nu a interacționat înainte poate ajuta la atenuarea impactului practic al acestei tehnici.”
Pe drumul cel bun
Magda Popescu susține că, din fericire, situația nu este în niciun caz fără speranță, existând două tendințe pozitive pe care le-a observat. În primul rând, spune că tot mai multe guverne și companii admit atunci când sunt victime. „Această transparență ajută în mai multe moduri: a devenit clar pentru autorități că și criminalitatea cibernetică este o amenințare la adresa securității, iar poveștile victimelor umanizează și dezvăluie consecințele acestor atacuri, atrăgând atenția asupra problemei și generând un angajament sporit din partea autorităților de aplicare a legii.” În al doilea rând, adaugă ea, odată ce guvernele din întreaga lume recunosc criminalitatea cibernetică drept o amenințare la adresa securității naționale, au făcut o prioritate din combaterea ei. „Se adoptă un nou cadru normativ privind raportarea, crearea de grupuri operative interguvernamentale, alocarea de resurse și stabilirea de parteneriate cu sectorul privat.”
 Intrând în detalii despre diverse amenințări, reprezentanta Microsoft a observat că, pentru a contracara ransomware-ul și pentru a reduce profitabilitatea acestei infracțiuni, făcând mai dificilă intrarea pe piața ransomware și furnizarea de instrumente eficiente de prevenire și remediere victimelor este necesar un efort global de colaborare între sectorul privat, forțele de ordine și guvern.
„România trebuie să aibă curajul să facă acest pas ireversibil pentru implementarea transformărilor digitale. A venit momentul să capacităm cu adevărat mediul privat și experiența specialiștilor autohtoni. (…) Nu mai putem face doar pași mărunți și timizi. Trebuie să recuperăm terenul în vederea alinierii la standardele europene.”
Marcel Boloș, ministru al cercetării, inovării și digitalizării
„Microsoft contribuie la raportul Ransomware Task Force, un cadru cuprinzător conceput pentru a lua măsuri în combaterea ransomware-ului și a publicat un plan de proiect cu linkuri către informații tehnice de natură să ajute organizațiile să se pregătească și să răspundă mai bine acestor atacuri.”
În ceea ce privește phishingul, în ciuda sofisticării crescute a acestuia, vulnerabilitatea angajaților a scăzut cu 50% în cazul în care a fost pus în aplicare un program robust de instruire, urmat de simulări generice, follow-up și simulări targetate, notează Magda Popescu, conform căreia alegerea furnizorilor, produselor și serviciilor potrivite și utilizarea instrumentelor puse la dispoziție pot fi foarte importante. Un exemplu pe care îl oferă este Counterfit, un instrument open source lansat de Microsoft pentru a răspunde nevoilor din ce în ce mai mari de combatere a atacurilor la adresa modelelor de machine learning (ML), care le permite utilizatorilor să-și atace propriul AI/ML. „Activarea soluțiilor de securitate poate fi, în sine, un pas foarte eficient – Microsoft Defender pentru Endpoint a blocat peste 9,6 miliarde de amenințări malware ce vizau dispozitivele clienților – întreprinderi și consumatorilor, între ianuarie și decembrie 2021, în timp ce Defender pentru Office 365 a blocat peste 35,7 miliarde de e-mailuri de tip phishing și alte e-mailuri rău intenționate care vizează clienții întreprinderi și consumatori, în același interval. Sunt, de asemenea, derulate eforturi cu volum uriaș și în ceea ce privește combaterea amenințărilor cu privire la identitate – Microsoft Azure Active Directory a detectat și blocat în 2021 peste 25,6 miliarde de încercări de a compromite conturi de utilizatori corporate prin atacuri de tip brute force.”
În plus, adaugă ea, „zero trust” – o abordare de tip „asumare a încălcării” întâlnită în securitate, care tratează fiecare pas în rețea și fiecare solicitare de acces la resurse ca pe un risc care trebuie evaluat și verificat distinct, devine din ce în ce mai importantă. „Acest model începe cu o autentificare puternică cu privire la identitate. Multi Factor Authentication (MFA) – despre care știm că previne 99% din sustragerile de credențiale – și alte metode inteligente de autentificare fac accesarea aplicațiilor mai ușoară și mai sigură decât parolele tradiționale.”
Pe măsură ce devine evident că tehnologia este un element esențial al operațiunilor de afaceri, securitatea cibernetică trebuie să fie un factor în luarea deciziilor de afaceri generale și nu doar un element care este lăsat în seama departamentului IT, consideră Magda Popescu. „Expertiza tehnologică se află în departamentul IT, la fel cum expertiza în managementul riscului financiar rezidă în general în departamentul financiar, dar responsabilitatea finală și responsabilitatea pentru gestionarea riscurilor se află la business.”
În plus, în opinia ei securitatea cibernetică și reziliența ar trebui avute în vedere împreună. „Transformarea digitală aduce o complexitate crescândă soluțiilor noastre de securitate, inclusiv o continuă colaborare cu terțe părți și așteptarea ca sistemele să fie disponibile 24/7. Este esențial să se implementeze soluții eficiente de backup și recuperare, dar este la fel de important ca organizațiile să planifice modul în care vor fi luate deciziile operaționale în cazul unui atac cibernetic și să exerseze atât răspunsul operațional la criză, cât și răspunsul tehnic la incidente. Nu toate atacurile funcționează. Este esențial să ne îmbunătățim în continuare mijloacele de apărare și frecvența de folosire a acestora pentru a crește rata de eșec și costurile asociate pentru atacatori.”
Metodă veche, mijloace noi
Un alt risc la care sunt supuse masele, folosindu-se o metodă veche de când lumea, dar amplificată prin intermediul tehnologiei folosite în scopuri dăunătoare este dezinformarea, pe care Magda Popescu o definește drept utilizarea deliberată de informații false cu intenția de a influența. „Eforturile de a fabrica falsuri în scopul manipulării maselor au o istorie lungă. Cu toate acestea, avem noi forme emergente de dezinformare, facilitate de progresele în tehnologie, care au transformat sfera și eficiența campaniilor de dezinformare.” Platformele și serviciile utilizate pe scară largă pentru consumatori, cum ar fi rețele sociale, platforme, motoare de căutare și servicii de mesagerie oferă acum actorilor statali și nestatali canale puternice pentru distribuirea dezinformării, notează ea. „Dincolo de canalele de distribuire, aceste servicii oferă instrumente de experimentare, monitorizare, scalare și optimizare a impactului campaniilor de dezinformare.”
În al doilea rând, adaugă reprezentanta Microsoft, progresele în machine learning și grafică au condus la răspândirea la scară largă a instrumentelor destinate fabricării de conținut audiovizual de înaltă fidelitate, cum sunt synthetic media și deepfake. „De zeci de ani, fotografii și comentarii au fost manipulate sau scoase din context în eforturile de dezinformare, adesea cu efecte dramatice. Cu toate acestea, tehnologiile de generare a deep-fake-urilor oferă actorilor răuvoitori noi instrumente pentru a crea comportamente și evenimente ce cresc puterea de convingere în campaniile de dezinformare.”
În al treilea rând, ea menționează inteligența artificială (AI) printre mijloacele care pot fi folosite de actori statali și nestatali pentru a crea instrumente bazate pe psihologia umană. „Pot fi profilați indivizi și grupuri și se pot genera programe personalizate de dezinformare menite să influențeze credințele, opiniile și acțiunile.”
Ce se poate face? În primul rând, Magda Popescu atrage atenția asupra faptului că trebuie să fim atenți în mod critic la sofisticarea și amploarea în creștere a dezinformării – și să ne angajăm pe mai multe fronturi. „Trebuie investit profund în alfabetizarea media modernă, pentru a educa oamenii despre cum să înțeleagă și să recunoască dezinformarea. Aceasta include oferirea de noi tipuri de instrumente care pot ajuta oamenii să analizeze critic sursa și veridicitatea știrilor și informațiilor. În al doilea rând, trebuie să sprijinim jurnalismul de înaltă calitate, inclusiv organizațiile de știri de încredere. Este esențial să existe reporteri angajați pe teren pentru a vedea, auzi și raporta cu claritate evenimentele și incidentele.”
Igiena cibernetică, o necesitate
Magda Popescu spune că înțelegerea elementelor de bază cu privire la securitatea cibernetică este la fel de importantă pentru activitatea noastră digitală, personală ori profesională precum este spălatul pe mâini pentru evitarea bolilor. „Și la fel de eficientă.” Potrivit ei, 98% dintre atacuri sunt evitate dacă se aplică măsurile de bază – autentificarea multi-factor, update-uri, soluții anti-malware și antivirus, protejarea datelor și politici zero trust, măsuri funcționale atât pentru indivizi, cât și pentru organizații. „Un alt exemplu, redat recent în Cyber Signals, un raport trimestrial publicat de Microsoft, arată că, din 83 de milioane de atacuri, derulate între 26 noiembrie și 31 decembrie 2021, cu privire la conturi de utilizatori comerciali, doar 22% s-au înregistrat pentru Azure Active Directory cu autentificare puternică, iar restul de 78% au fost înregistrate pentru Azure Active Directory fără autentificare puternică.”
Un parteneriat de tip win-win
Pentru a duce România la nivelul optim de digitalizare, autoritățile consideră că una dintre cele mai bune soluții este colaborarea mediului public cu cel privat. Marcel Boloș, ministru al cercetării, inovării și digitalizării, consideră că digitalizarea României, cu toate aspectele pe care le implică, reprezintă o strategie pe termen lung, care presupune un efort conjugat la nivelul guvernului, mediului privat și al autorităților publice. El vede în această digitalizare un demers care angajează România pe un drum ireversibil al modernizării, așa că, în opinia sa, fiecare pas trebuie bine gândit, astfel încât să beneficieze de cea mai bună expertiză disponibilă pe plan internațional. „Spre exemplu, complementar investițiilor în infrastructură și în capacități de stocare sau interoperabilizării funcționale a bazelor e date, strategia Ministerului Cercetării, Inovării și Digitalizării are în vedere și dezvoltarea competențelor digitale în rândul populației și al utilizatorilor din instituțiile statului. Acest aspect reprezintă o componentă-cheie pentru succesul strategiei de securitate cibernetică a României în perioada 2022-2027, aprobată prin Hotărârea de Guvern nr. 1.321 din 30 decembrie 2021.”
De asemenea, adaugă el, o importanță deosebită în strategia de securitate o reprezintă parteneriatul public-privat, identificat ca fiind unul din cele cinci obiective strategice care circumscriu activitățile de asigurare a securității cibernetice atât unui set de principii, cât și obiectivelor naționale de securitate și angajamentelor asumate de România la nivel NATO și UE. „Vorbim deci despre un parteneriat pragmatic între autorități și instituții ale administrației publice, entități private, mediul academic și de cercetare și cetățeni, în condițiile în care atacurile cibernetice vizează un spectru larg de rețele și sisteme informatice, așa cum am văzut din păcate recent în Ucraina.”
Marcel Boloș consideră că România trebuie să aibă curajul să facă acest pas ireversibil pentru implementarea transformărilor digitale. „A venit momentul să capacităm cu adevărat mediul privat și experiența specialiștilor autohtoni.”
De altfel, odată cu înființarea Directoratului Național de Securitate Cibernetică (DNSC) prin Ordonanța de Urgență a Guvernului nr. 104/2021 și preluarea inclusiv a atribuțiilor de autoritate competentă la nivel național pentru securitatea rețelelor și sistemelor informatice, el spune că este prevăzută în mod expres crearea cadrului național de cooperare între instituții publice, private, de educație și cercetare, pentru asigurarea unei viziuni și abordări realiste, comune și coerente privitor la securitatea cibernetică a României, operaționalizarea colaborării traducându-se prin crearea și operarea platformei naționale care să permită schimbul de informații între constituenți în domeniul incidentelor, vulnerabilităților și crizelor de natură cibernetică. „La nivelul Ministerului Cercetării, Inovării și Digitalizării am început din prima săptămână a mandatului consultări probabil fără precedent cu reprezentanții companiilor autohtone și cu marile corporații internaționale în egală măsură, pentru a înțelege soluțiile și abordările existente și, mai ales, pentru a avea un termen de comparație cu privire la soluțiile de succes adoptate de alte țări europene. Nu mai putem face doar pași mărunți și timizi. Trebuie să recuperăm terenul în vederea alinierii la standardele europene.”
-
 Tensiuni pentru companiile cu afaceri în Rusia: Moscova a preluat controlul operaţiunilor Nestlé şi Auchan din Rusia. Retailerul francez are 230 de magazine şi 30.000 de angajaţi
-
 Rafinăriile europene rămân fără petrol saudit luna viitoare. Saudi Aramco suspendă livrările pe fondul atacului cu drone de săptămâna trecută a conductei East-West
-
 Viorel Panaite, Managing Partner, Human Invest: Fug angajaţii de responsabilitatea de a conduce oameni?