
Aplicația Android de care trebuie să vă feriți
Kaspersky Labs a descoperit o aplicație pentru telefoanele mobile cu Android care, în mod neașteptat, infectează PC-ul atunci când dispozitivul mobil este conectat la acesta. Este vorba despre DroidClean, o aplicație a companiei Smart Apps care mai deține și populara aplicație SuperClean,
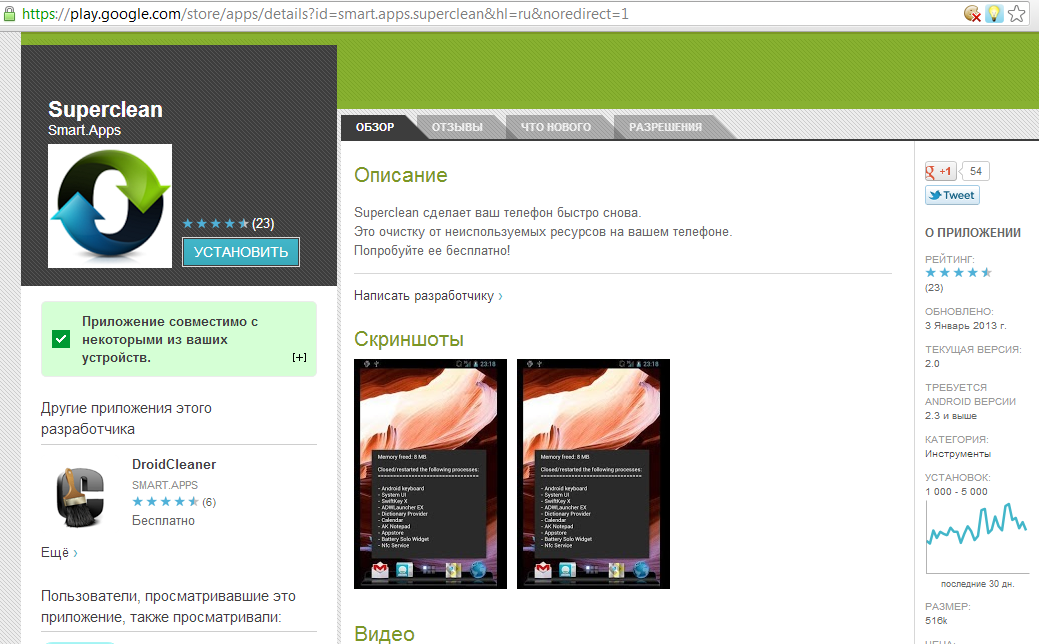
Aplicația se adresează utilizatorilor de telefoane mobile inteligente cu sistem de operare Android care caută să-și curețe telefonul de fișiere inutile în încercarea de a elibera din memoria dispozitibului mobil. DoridClean doar pretinde că face accest lucru, dar în realitate descarcă în telefon, în directorul rădăcină al cardului de memorie, trei fișiere (autorun.inf, folder.ico și svchosts.exe) pe care le rulează în momentul în care dispozitivul este conectat la computer.
Pentru cunoscători, executabilul respectiv este cunoscut drept “Backdoor. MSIL. Ssucl.a”, un malware care spionează activitatea de pe computer, folosind microfonul PC-ului. Practic, în momentul în care microfonul detectează sunete, aplicația începe să înregistreze fișiere audio pe care le trimite apoi proprietarilor aplicației.
Metoda de atac este cel puțin neconvențională, pentru că instalarea malware-ului pe un card sau stick de memorie este cea mai puțin sofisticată cale de a face pagube informatice. Mai mult, este de-a dreptul o raritate ca aplicația periculoasă să aștepte până când dispozitivul mobil este conectat la computer pentru a porni, în loc să atace direct dispozitivul mobil.
Cele mai probabile ținte ale atacului acestei aplicații sunt posesorii de telefoane Android din gama low-end, care își conectează din când în când dispozitivul la PC pentru a copia melodii, de exemplu.
-
 Viorel Panaite, Managing Partner, Human Invest: Fug angajaţii de responsabilitatea de a conduce oameni?
-
 Irina Barbu, IT Lead, ING Hubs România – Tech Foundation and Channels: „Performanţa apare atunci când oamenii au claritate, sprijin şi spaţiu să-şi facă treaba bine”
-
 Paul Cosmovici, Managing Partner, Cosmovici Intellectual Property: România autentică, dar neprotejată. Gust tradiţional, mândrie naţională, proprietate intelectuală