
Reportaj Wall Street Journal: Patch-ul software care a zguduit lumea. O actualizare de securitate CrowdStrike a paralizat computerele și a subliniat fragilitatea tehnologiei globale moderne. „Cum ne putem baza atât de mult pe o singură companie?”
Hemant Rathod, un executiv indian, sorbea un ceai într-o sală de conferințe vineri dimineața în Delhi, fiind pe punctul de a trimite un e-mail lung echipei sale, când computerul său a luat-o razna. Laptopul HP l-a anunțat brusc că trebuie…
Hemant Rathod, un executiv indian, sorbea un ceai într-o sală de conferințe vineri dimineața în Delhi, fiind pe punctul de a trimite un e-mail lung echipei sale, când computerul său a luat-o razna.
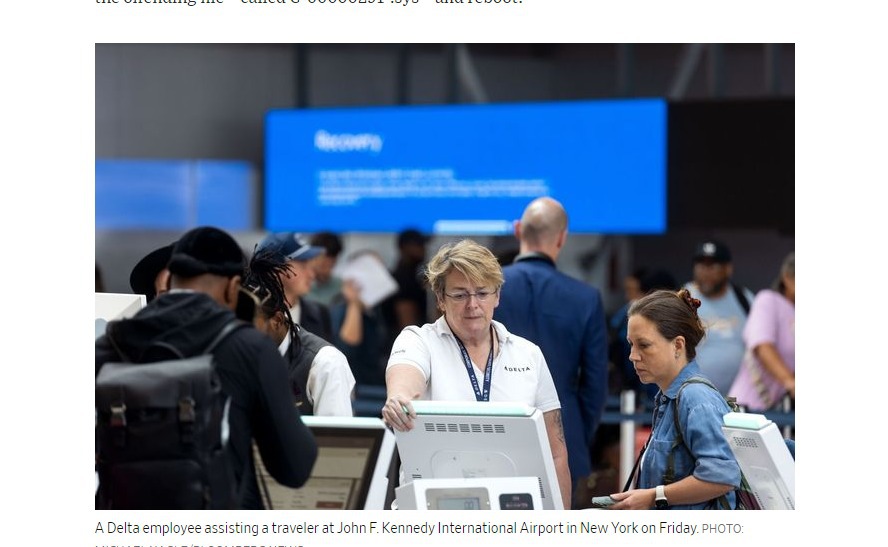
Laptopul HP l-a anunțat brusc că trebuie să repornească. Apoi ecranul a devenit albastru. A încercat în zadar să repornească. În 10 minute, ecranele altor trei colegi din cameră au devenit și ele albastre, scrie publicația americană Wall Street Journal într-un reportaj.
„Mi-a luat atât de mult timp să redactez acel e-mail”, a spus Rathod, vicepreședinte senior al Pidilite Industries, companie de materiale de construcții, prin telefon o jumătate de zi mai târziu, având încă laptopul mort cu el. „Chiar sper că mai este acolo, ca să nu fiu nevoit să scriu din nou”.
Întreruperea, una dintre cele mai importante din istoria recentă, a paralizat computerele din întreaga lume și a scos în evidență fragilitatea sistemelor globale de software pe care ne bazăm, notează cei trei jurnaliști – Asa Fitch, Sam Schechner și Sarah Needleman, care semnează reportajul.
Declanșată de o actualizare de software eronată a companiei de securitate cibernetică CrowdStrike, perturbarea s-a răspândit în timp ce majoritatea oamenilor de pe coasta de est a SUA dormeau, iar cei din Asia își începeau ziua.
Pe parcursul a mai puțin de 80 de minute înainte ca CrowdStrike să o oprească, actualizarea a intrat în calculatoarele Microsoft Windows din întreaga lume, transformând laptopurile corporative în cărămizi inutilizabile și paralizând operațiunile restaurantelor, companiilor media și altor întreprinderi. Centrele de apeluri 911 din SUA au fost întrerupte, sistemul de e-mail corporativ al angajaților Amazon.com a intrat în pană, iar zeci de mii de zboruri globale au fost amânate sau anulate.
„În cariera mea tehnică de 30 de ani, acesta este de departe cel mai mare impact pe care l-am văzut vreodată”, a spus B.J. Moore, director de informații pentru sistemul de sănătate Providence, cu sediul în Renton, Washington, ale cărui spitale au avut dificultăți în a accesa dosarele pacienților, în a efectua intervenții chirurgicale și în a efectua scanări CT.
Rezolvarea problemei a implicat pași tehnici care i-au derutat pe mulți utilizatori care nu sunt familiarizați cu tehnologia. Unele departamente IT ale companiilor încă lucrau la deblocarea sistemelor informatice vineri târziu. CrowdStrike a declarat că întreruperea nu este un atac cibernetic.
Adăugând haosului – și subliniind și mai mult vulnerabilitatea sistemului IT global – o problemă separată a afectat sistemul de cloud computing Azure al Microsoft joi, cu puțin timp înainte de defecțiunea CrowdStrike, provocând o întrerupere pentru clienți, inclusiv pentru unele companii aeriene americane și utilizatori ai Xbox și Microsoft 365.
Problema CrowdStrike a scos la iveală riscurile unei lumi în care sistemele IT sunt din ce în ce mai interconectate și dependente de o multitudine de companii de software – multe dintre ele nu sunt cunoscute. Acest lucru poate cauza probleme uriașe atunci când tehnologia lor funcționează defectuos sau este compromisă. Programele informatice funcționează pe laptopurile noastre și în cadrul sistemelor informatice ale întreprinderilor, unde, fără ca majoritatea utilizatorilor să știe, sunt actualizate automat pentru îmbunătățiri sau noi protecții de securitate.
Într-un atac informatic din 2020, autori ruși au introdus coduri malițioase în actualizările software-ului SolarWinds într-un mod care a compromis o parte a guvernului SUA și zeci de companii private.
Frecvența și impactul în creștere ale atacurilor cibernetice, inclusiv cele care introduc ransomware și spyware dăunătoare, au contribuit la creșterea CrowdStrike și a unor concurenți precum Palo Alto Networks și SentinelOne în ultimii ani. Veniturile anuale ale CrowdStrike au crescut de 12 ori în ultimii cinci ani, ajungând la peste 3 miliarde de dolari.
Dar software-ul de securitate cibernetică precum cel al CrowdStrike poate fi deosebit de perturbator atunci când lucrurile merg prost, deoarece trebuie să aibă acces profund în sistemele informatice pentru a respinge atacurile rău intenționate.
Nu toate actualizările au loc în mod automat, iar atacurile informatice au loc adesea pentru că oamenii sau întreprinderile nu adoptă rapid patch-urile trimise de companiile de software pentru a remedia vulnerabilitățile – în esență, nu iau medicamentul prescris de medici. În acest caz, medicamentul în sine le-a făcut rău pacienților.
Întreruperea globală a început cu o actualizare a unui așa-numit „fișier de canal”, un fișier care conține date care ajută software-ul CrowdStrike să neutralizeze amenințările cibernetice, a declarat CrowdStrike. Actualizarea a fost marcată cu ora 4:09 a.m. UTC – imediat după miezul nopții în New York și în jurul orei 9:30 a.m. în India.
Această actualizare a făcut ca software-ul CrowdStrike să blocheze creierul sistemului de operare Windows, cunoscut sub numele de kernel. Repornirea computerului nu a făcut decât să îl blocheze din nou, ceea ce înseamnă că mulți utilizatori au trebuit să elimine fișierul incorect de pe fiecare computer afectat.
Natura patch-ului a făcut ca impactul să fie inegal, oamenii din același birou resimțind întreruperea foarte diferit. Mac-urile Apple, care nu utilizează software-ul Windows afectat, au fost în regulă, iar serverele și PC-urile care nu erau pornite și conectate la internet nu au primit actualizarea toxică.
CrowdStrike și-a dat repede seama că ceva nu este în regulă și actualizarea fișierului a fost anulată 78 de minute mai târziu. Aceasta înseamnă că nu ar fi afectat computerele care erau oprite sau în modul de așteptare în acea perioadă. Dar pentru multe dintre cele care erau pornite, răul era făcut.
Într-o postare pe blog, CrowdStrike le-a spus acestor utilizatori să pornească în „modul sigur” al Windows, să șteargă fișierul incorect – numit C-00000291*.sys – și să repornească.
Adesea, echipele IT pot remedia problemele de pe computerele angajaților folosind software de acces de la distanță – instrumente care au devenit deosebit de comune în timpul boom-ului de lucru de la domiciliu al pandemiei. Dar pentru laptopuri și alte PC-uri această abordare nu funcționează dacă mașinile nu pot reporni. Pentru aceste sisteme, soluția CrowdStrike a trebuit să fie aplicată personal – fie de către o persoană de asistență tehnică la fața locului, fie de către un angajat obișnuit care încerca să aplice instrucțiunile.
Moore, CIO al sistemului de sănătate din statul Washington, era plecat în vacanță și, inițial, nu a fost îngrijorat atunci când e-mailurile despre funcționarea defectuoasă a aplicațiilor informatice au început să ajungă în căsuța sa de e-mail joi seara.
Dar până la ora 23:00, ora Pacificului, a aflat că întreruperea a cuprins cele aproximativ 50 de spitale și 1 000 de clinici din șapte state ale sistemului de sănătate non-profit. Sute de angajați IT au început să implementeze patch-uri, care au necesitat remediere manuală, a spus el.
Unele dintre computerele și dispozitivele afectate ale sistemului au fost reparate până la ora 6 a.m., iar majoritatea funcționau din nou până la ora 10 a.m. „Va fi sfârșitul zilei până când vom termina totul”, a spus Moore vineri dimineață.
Deseori, echipele IT pot remedia problemele de pe computerele angajaților folosind software de acces de la distanță – instrumente care au devenit deosebit de comune în timpul boom-ului de lucru de la domiciliu al pandemiei. Dar pentru laptopuri și alte PC-uri această abordare nu funcționează dacă mașinile nu pot reporni. Pentru aceste sisteme, soluția CrowdStrike a trebuit să fie aplicată personal – fie de către o persoană de asistență tehnică la fața locului, fie de către un angajat obișnuit care încerca să aplice instrucțiunile.
În timp ce companiile se confruntau cu impactul, co-fondatorul și directorul general al CrowdStrike, George Kurtz, apărea la televizor încercând să liniștească clienții – și acționarii – care arătau îngrijorați după o noapte lungă.
„Am identificat acest lucru foarte repede și am dat înapoi acest fișier de conținut special”, a declarat Kurtz într-un interviu acordat CNBC la aproximativ nouă ore după actualizarea defectuoasă. „Este posibil ca unele sisteme să nu se recupereze complet și lucrăm individual cu fiecare client în parte pentru a ne asigura că le putem face să funcționeze și să fie operaționale”, a adăugat el.
Termenul de recuperare ar putea fi de câteva ore sau „un pic mai lung”, a spus el. Kurtz a declarat pe X că întreruperea nu este „un incident de securitate sau un atac cibernetic”.
CEO-ul Microsoft, Satya Nadella, a participat la X pentru a oferi propriile asigurări că societatea lucrează îndeaproape cu CrowdStrike pentru a readuce sistemele online. CEO-ul Tesla, Elon Musk, a răspuns: „Acest lucru a dat o criză lanțului de aprovizionare auto”, iar mai târziu a spus: „Tocmai am șters CrowdStrike din toate sistemele noastre”.
În Statele Unite, haosul din transportul aerian s-a prelungit sâmbătă pentru a doua zi, în timp ce unele companii aeriene se străduiau să repornească operațiunile, în timp ce altele au început să revină la normal. Peste 1 200 de zboruri din SUA fuseseră anulate sâmbătă la prânz, pe lângă cele 3 400 care fuseseră anulate vineri, potrivit FlightAware, un site de urmărire a zborurilor.
Delta Air Lines a fost cea mai afectată, anulând peste o treime din zborurile sale vineri și tot mai multe anulări sâmbătă. Directorii Delta au scris vineri într-o notă internă că un număr semnificativ de aplicații operaționale ale companiei aeriene rulează pe Windows. Cele mai multe dintre acestea au fost restaurate, dar un instrument de urmărire a echipajelor a avut nevoie de mai mult timp pentru a procesa volumul mare de modificări. Transportatorul a informat piloții, într-o actualizare separată transmisă sâmbătă, că un volum mare de curse deschise necesită echipaje și că compania aeriană lucrează pentru a preveni blocarea avioanelor la sol, la hub-ul său din Atlanta.
Pentru Rathod, vicepreședinte senior la Pidilite, dificultățile nu s-au încheiat cu posibila pierdere a e-mailului său. După ce a trecut pe iPad pentru a continua să lucreze, a trebuit să se grăbească la aeroport pentru un zbor – doar pentru a găsi cozi lungi și personal de securitate derutat care verifica manual biletele de îmbarcare. Ecranele cu informații despre zboruri nu funcționau, așa că a trebuit să găsească personal al companiei aeriene care să îl îndrume spre poarta corectă.
„A fost un dezastru la aeroportul din Delhi”, a spus Rathod. „Cum ne putem baza atât de mult pe o singură companie?”
-
 După ce a anunţat că renunţă la circa 100.000 de angajaţi până în 2030, unul dintre cei mai mari producatori auro îşi reduce şi mai mult previziunile pentru 2026, pe fondul cifrelor dezastruoase din China
-
 Grindeanu,nou atac la adresa lui Mureşan:Persoanele care fac asemenea lucruri nu pot ocupa demnităţi
-
 Tensiuni pentru companiile cu afaceri în Rusia: Moscova a preluat controlul operaţiunilor Nestlé şi Auchan din Rusia. Retailerul francez are 230 de magazine şi 30.000 de angajaţi