
“Legea Burduja” a securității cibernetice, care - conform Asociației pentru Tehnologie și Internet - acordă noi puteri discreționare SRI și introduce amenzi dure punând “cetățenii și persoanele juridice sub papucul serviciilor”, a trecut de Parlament după o dezbatere de ochii lumii. Ministrul, pe Facebook: “Misiune îndeplinită”
“Legea Burduja” a securității și apărării cibernetice a României, care introduce - conform Asociației pentru Tehnologie și Internet (APTI) - o extindere puternică a atribuțiilor Serviciului Român de Informații (SRI) și obligația pentru persoane fizice și juridice de a deveni…
“Legea Burduja” a securității și apărării cibernetice a României, care introduce – conform Asociației pentru Tehnologie și Internet (APTI) – o extindere puternică a atribuțiilor Serviciului Român de Informații (SRI) și obligația pentru persoane fizice și juridice de a deveni informatori de facto ai autorităților în condiții neclare, dar și noi amenzi dure pentru firme în zona de cybersecurity – a trecut de Parlament după o simulare de dezbatere, organizată de ochii lumii, în cadrul căreia nu s-a discutat pe îndelete ce impact va avea actul normativ.
“Legea Burduja” a securității și apărării cibernetice a României, care introduce – conform Asociației pentru Tehnologie și Internet (APTI) – o extindere puternică a atribuțiilor Serviciului Român de Informații (SRI) și obligația pentru persoane fizice și juridice de a deveni informatori de facto ai autorităților în condiții neclare, dar și noi amenzi dure pentru firme în zona de cybersecurity – a trecut de Parlament după o simulare de dezbatere, organizată de ochii lumii, în cadrul căreia nu s-a discutat pe îndelete ce impact va avea actul normativ.
<<Așa cum era de așteptat, în Senat a trecut legea privind securitatea cibernetică – în doar 2 zile (votul a fost azi). Cu Informatori 2.0 și SRI cu atribuții pe “dezinformare”>>, a comentat pe rețeaua socială LinkedIn Bogdan Manolea, directorul executiv al APTI, o organizație înființată la începutul anilor 2000 și care a criticat actul normativ încă din faza de proiect, semnalând că acesta a devenit și mai “periculos” pe durata procesului de consultare legislativă.
Trecerea prin Parlament nu a adus modificări de substanță, a scris Manolea.
“Rapoartele Comisiilor de ieri au adus schimbări minore pe fond (de ex. au scos sintagma ” desfășoară activități cu scop lucrativ și nelucrativ, de cercetare, dezvoltare, inovare și producție în domeniul tehnologia informației și a comunicațiilor)”. Practic toate problemele pe care le-am identificat inițial au rămas acolo:
– orice furnizor de “serviciu public sau de interes public” va avea niște obligatii imense de raportări de securitate în 48 de ore (și nu numai);
– apare informatorul 2.0 – care la “cererea motivată” a oricăruia din cele 11 organe publice prevăzute în lege ( DNSC, MCID, ANCOM, MApN, MAI, MAE, ORNISS, SRI, SIE, STS și SPP), trebuie să toarne ceea ce știe – date și informații privind incidente, amenințări, riscuri sau vulnerabilități. Evident, de la clienții lor,
– lărgire atribuții SRI pentru niște definiții extrem de largi, inclusiv “campanii de propagandă sau dezinformare”, inclusiv derulate de o entitate non-statală. Deci acum chiar are un motiv să ne urmărească pe toți.
– extindere obligații contrar directivelor europene în domeniu și sancțiuni extrem de mari (nu mai sunt 10%, sunt 3% din cifra de afaceri). Dormi liniștit! Statul veghează pentru tine! O să avem o securitate cibernetică perfectă!”, și-a încheiat ironic Bogdan Manolea mesajul.
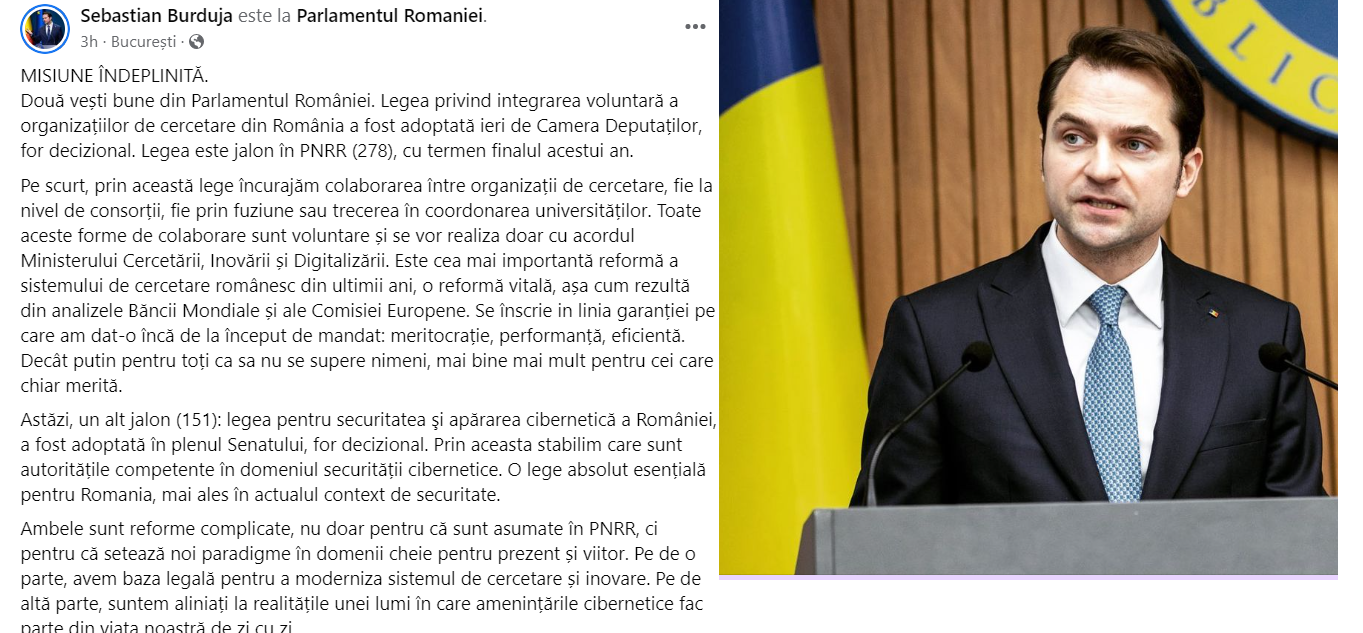
Pe de altă parte, ministrul Sebastian Burduja, a calificat drept o “veste bună” informația privind adoptarea legii. Burduja a pus și un titlu ce pare de inspirație militară comentariului său de pe Facebook privind adoptarea legii securității – “Misiune îndeplinită” – în ciuda acuzațiilor dure aduse proiectului pe care l-a girat că “aduce militarizarea și securismul erei digitale la un nou nivel”, conform APTI.
“MISIUNE ÎNDEPLINITĂ. Două vești bune din Parlamentul României. (…) Astăzi, un alt jalon (151): legea pentru securitatea și apărarea cibernetică a României, a fost adoptată în plenul Senatului, for decizional. Prin aceasta stabilim care sunt autoritățile competente în domeniul securității cibernetice. O lege absolut esențială pentru Romania, mai ales în actualul context de securitate.
Ambele sunt reforme complicate, nu doar pentru că sunt asumate în PNRR, ci pentru că setează noi paradigme în domenii cheie pentru prezent și viitor. Pe de o parte, avem baza legală pentru a moderniza sistemul de cercetare și inovare. Pe de altă parte, suntem aliniați la realitățile unei lumi în care amenințările cibernetice fac parte din viața noastră de zi cu zi.
Tot procesul de redactare a acestor proiecte legislative, avizare și adoptare în Guvern și Parlament a fost un maraton extrem, extrem de greu. Ambele au trecut în timp record, cu toți pașii procedurali, cu îndelungi dezbateri și discuții, încă din procesul de avizare interministerială. Le mulțumesc tuturor colegilor care au făcut posibile aceste două reușite ale ministerului pe care îl conduc și, mai important, ale României. Înainte, împreună”, a scris ministrul Burduja pe Facebook.
Actul normativ prevede înființarea Sistemului National de Securitate Cibernetică (SNSC) – care este un “cadru general de cooperare care reunește autoritățile cu responsabilități și capabilități în domeniile de aplicare a legii, în vederea coordonării acțiunilor la nivel național pentru asigurarea securității cibernetice”.
“Actul normativ se aplică în domeniul securității cibernetice pentru:
a) rețelele și sistemele informatice deținute, organizate, administrate, utilizate sau aflate în competența autorităților și instituțiilor publice din domeniul apărării, ordinii publice, securității naționale, justiției, situațiilor de urgență, Oficiului Registrului Național al Informațiilor Secrete de Stat;
b) rețelele și sistemele informatice deținute de persoanele fizice și juridice de drept privat și utilizate în vederea furnizării de servicii de comunicații electronice către autoritățile și instituțiile administrației publice centrale și locale;
c) rețelele și sistemele informatice deținute, organizate, administrate sau utilizate de autorități și instituții ale administrației publice centrale și locale, altele decât cele prevăzute anterior la lit. a), precum și de persoane fizice și juridice care desfășoară activități cu scop lucrativ și nelucrativ de cercetare, dezvoltare, inovare și producție în domeniul tehnologia informației și a comunicațiilor sau furnizează servicii publice ori de interes public, altele decât cele de la lit. b).”
“Furnizorii de servicii tehnice de securitate cibernetică au obligația de a pune la dispoziția autorităților (…), la cererea motivată a acestora, în termen de maximum 48 de ore de la data primirii solicitării, date și informații privind incidente, respectiv în maximum 5 zile de la data primirii solicitării, amenințări, riscuri sau vulnerabilități a căror manifestare poate afecta o rețea sau un sistem informatic, precum și interconectarea acestora cu terții și cu utilizatorii finali”.
Actul normativ impune sancțiuni în cazul nerespectării obligației de notificare a incidentelor de securitate cibernetică. Sunt instituite amenzi de la 5.000 lei la 50.000 lei, iar în cazul săvârșirii unei noi contravenții în termen de șase luni limita maximă este de 200.000 lei.
Pentru operatorii economici cu o cifră de afaceri de peste 1 mil. lei sancțiunea va fi cu amendă în cuantum de până la 1% din cifra de afaceri netă, iar, în cazul săvârșirii unei noi contravenții, în termen de șase luni limita maximă a amenzii este de 3% din cifra de afaceri netă. Inițial amenda urma să ajungă până la 10% din cifra de afaceri.
-
 După ce a anunţat că renunţă la circa 100.000 de angajaţi până în 2030, unul dintre cei mai mari producatori auro îşi reduce şi mai mult previziunile pentru 2026, pe fondul cifrelor dezastruoase din China
-
 Grindeanu,nou atac la adresa lui Mureşan:Persoanele care fac asemenea lucruri nu pot ocupa demnităţi
-
 Tensiuni pentru companiile cu afaceri în Rusia: Moscova a preluat controlul operaţiunilor Nestlé şi Auchan din Rusia. Retailerul francez are 230 de magazine şi 30.000 de angajaţi