
Florin Popa, director B2B, Orange România: În eforturile de protecție împotriva atacurilor cibernetice, disciplina angajaților este mai valoroasă decât orice tehnologie
„Ceea ce predicăm de foarte multă vreme și le spunem tuturor clienților noștri este «Investiți foarte, foarte mult în angajați, în politici, în reguli și verificați că acestea se respectă» - este mai valoros decât toată tehnologia pe care o cumperi”, a fost mesajul principal transmis de Florin Popa, Orange Business Director, în cadrul unei dezbateri la conferința SHIFT Bucharest.
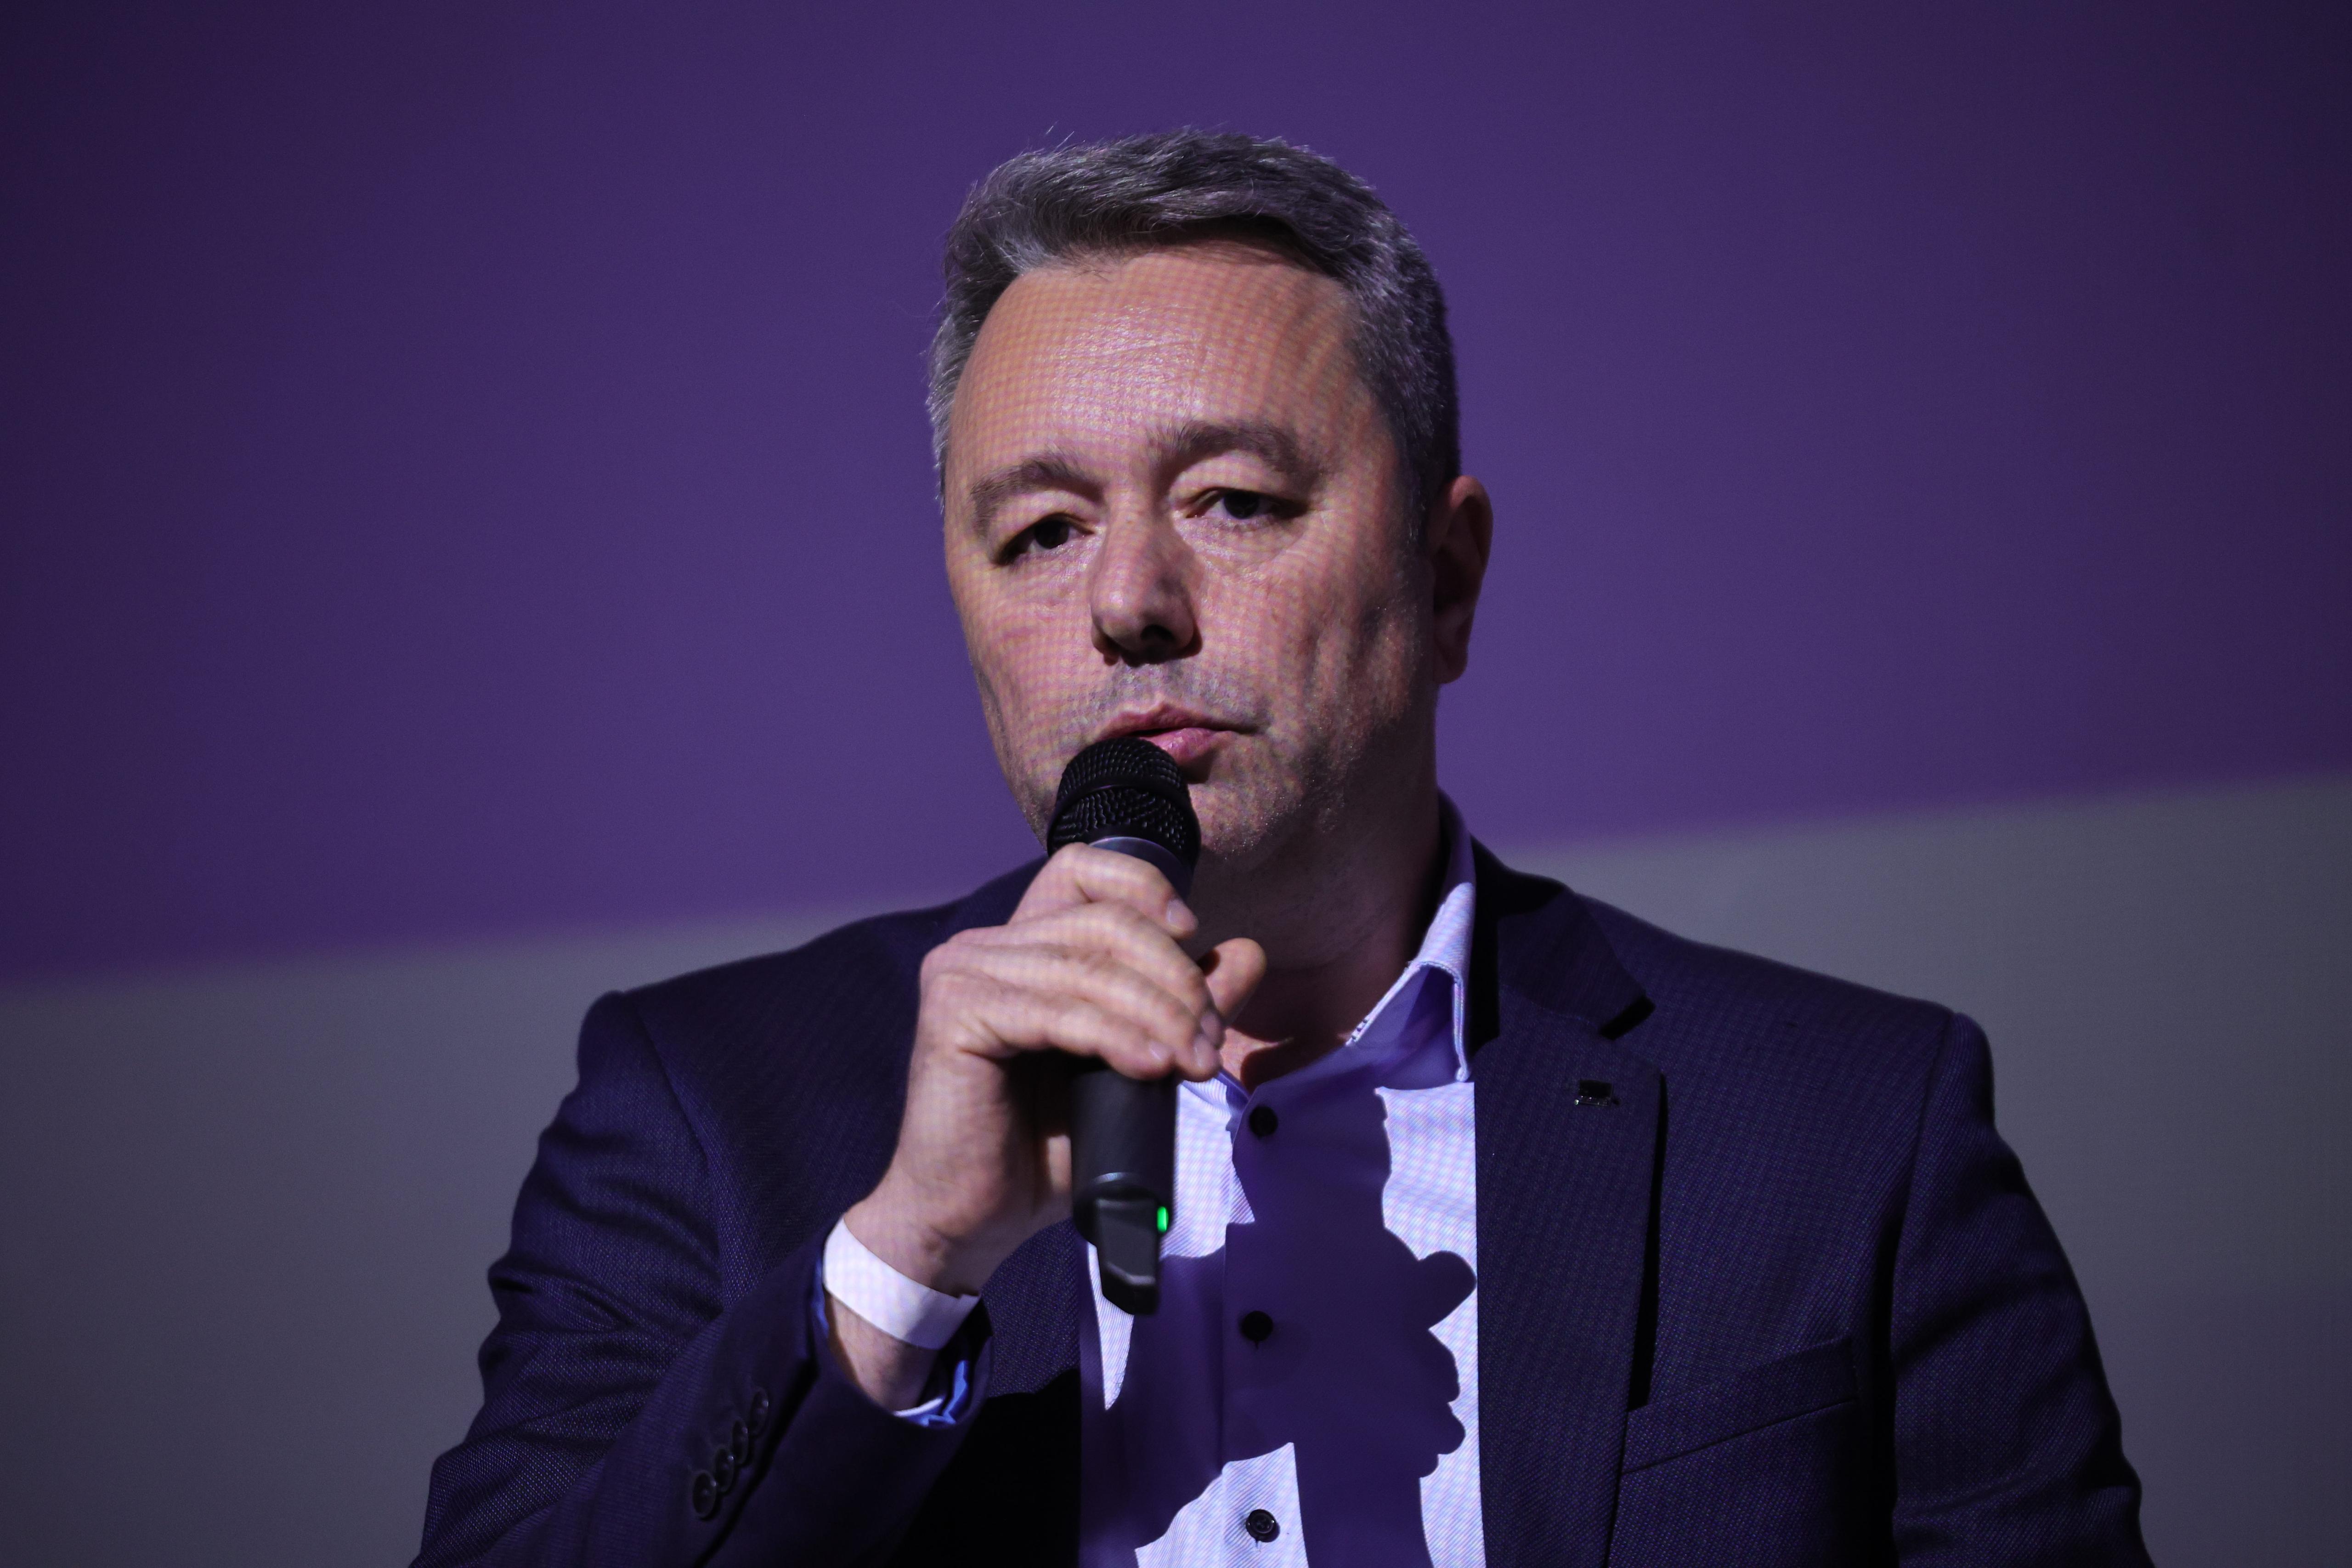
„Ceea ce predicăm de foarte multă vreme și le spunem tuturor clienților noștri este «Investiți foarte, foarte mult în angajați, în politici, în reguli și verificați că acestea se respectă» – este mai valoros decât toată tehnologia pe care o cumperi”, a fost mesajul principal transmis de Florin Popa, Orange Business Director, în cadrul unei dezbateri la conferința SHIFT Bucharest.
În peisajul complex al securității cibernetice principala vulnerabilitate a unei organizații rămâne factorul uman, a subliniat Florin Popa, director B2B al Orange, liderul pieței locale de telecom și un jucător important pe piața integratorilor de soluții IT&C. El a argumentat că, în ciuda tuturor sistemelor de protecție, o singură nerespectare a regulilor de către un angajat poate anula investiții masive în tehnologie.
El a dat ca exemplu incidentul prin care a trecut Orange în primăvara acestui an, când un grup de hackeri s-a folosit de vulnerabilități ale unei aplicații de soluționare a tichetelor în combinație cu date de acces obținute în mod fraudulos pentru a extrage date de la operator.
„Vă pot spune că principala vulnerabilitate pe care o avem este legată de angajați și de oameni. De fapt, singurul incident major pe care îl știu eu în 25 de ani la Orange a fost cel din februarie anul acesta, generat de nerespectarea celei mai banale reguli de către un angajat”. Acest eveniment a servit drept un „exercițiu foarte bun” și a reconfirmat o regulă fundamentală a securității: „consider că investiția în angajați, disciplina acestora și controlul respectării regulilor este, probabil, cel mai ignorat factor care conduce la breșe de securitate”.
Soluția implementată de Orange este investiția constantă în educație. „Noi, încă de acum aproape trei ani, am inclus în curicula obligatorie pentru toți angajații patru cursuri, iar primul este cel de securitate cibernetică generală. Consider că este cea mai valoroasă investiție pe care o facem”3.
Peste această provocare fundamentală a factorului uman se suprapune presiunea tot mai mare a reglementărilor europene. Florin Popa a evidențiat că o activitate intensă se înregistrează în zona DORA (Digital Operational Resilience Act), regulament adoptat la finalul anului 2022. Acesta impune reguli stricte de reziliență cibernetică pentru sectorul financiar, iar efectele se propagă în tot ecosistemul.
„Vedem o cerere specială venită din industria financiară, inclusiv asigurări, de a respecta și noi cerințele care le sunt impuse. Practic, ei se duc acum în lanțul valoric către toți furnizorii lor pentru a se asigura că îndeplinesc normele”, a explicat Popa. În calitate de furnizor pentru aceste entități, Orange este într-un stadiu avansat de aliniere.
În paralel, se finalizează alinierea la Directiva NIS 2, care actualizează cadrul general de securitate pentru sectoarele critice.
Pentru companiile vizate, „lucrurile sunt destul de avansate”, a menționat Popa, precizând că Orange a început pregătirile de aproximativ doi ani, având roluri și un calendar clar definite în organizație.
-
 După ce a anunţat că renunţă la circa 100.000 de angajaţi până în 2030, unul dintre cei mai mari producatori auro îşi reduce şi mai mult previziunile pentru 2026, pe fondul cifrelor dezastruoase din China
-
 Grindeanu,nou atac la adresa lui Mureşan:Persoanele care fac asemenea lucruri nu pot ocupa demnităţi
-
 Tensiuni pentru companiile cu afaceri în Rusia: Moscova a preluat controlul operaţiunilor Nestlé şi Auchan din Rusia. Retailerul francez are 230 de magazine şi 30.000 de angajaţi