
Cum să faci din cybersecurity un business?
Victor Gânsac nu a cochetat prea mult cu rolul de angajat. Cu Părinți informaticieni și pasionat la rândul său, încă din copilărie, de acest domeniu, după două joburi, unul în studenție, celălalt poststudenție, în banking, a decis să pornească propriul…
Victor Gânsac nu a cochetat prea mult cu rolul de angajat. Cu Părinți informaticieni și pasionat la rândul său, încă din copilărie, de acest domeniu, după două joburi, unul în studenție, celălalt poststudenție, în banking, a decis să pornească propriul business, alături de partenerul său de afaceri, Paul Rusu. Așa a luat naștere, în 2011, Safetech Innovations, un „one-stop shop” care nu doar furnizează servicii, ci și implementează soluții de securitate cibernetică pentru companiile din mediul public și privat. Cum a crescut antreprenorul, odată cu businessul, în toți acești ani și ce planuri noi se întrevăd la orizont?
În copilărie, Victor Gânsac își dorea să fie militar. Ulterior, în școala generală a apărut curiozitatea și mai apoi pasiunea pentru informatică, dar nu a fost neapărat o întâmplare. „Părinții mei erau informaticieni într-un centru de calcul la acel moment și am amintiri plăcute din acea perioadă. Și acum mai simt mirosul specific al cartelelor de hârtie folosite pentru încărcarea codului sursă în calculatoarele de la acea vreme”, povestește cofondatorul Safetech Innovations.
 Primul job, care i-a oferit și oportunitatea să învețe ce înseamnă informatica și să acumuleze cunoștințe în multe domenii ale tehnologiei informației l-a avut în anul al II-lea de facultate, în cadrul grupului NCH. „A fost, practic, piatra de temelie pentru cariera ce a urmat după finalizarea studiilor.” Primul său salariu la această companie își amintește că a fost 100 de dolari. „Fiind student la vremea respectivă, nu îmi aduc aminte exact pe ce l-am cheltuit, dar cu siguranță am făcut-o în Regie”, spune amuzat.
Licențiat în Știința Sistemelor de Calcul în cadrul Facultății de Automatică și Calculatoare a Universității Politehnica din București (promoția 2002), după terminarea facultății s-a angajat la Raiffeisen Bank, primul angajator și, de altfel, și ultimul. Aici, a deținut mai multe funcții: administrator rețea, coordonator strategie și planificare securitate în cadrul departamentului de Management al Securității, manager departament Managementul Securității din cadrul Direcției de securitate bancară, până la plecarea din bancă și lansarea propriului business în anul 2011.
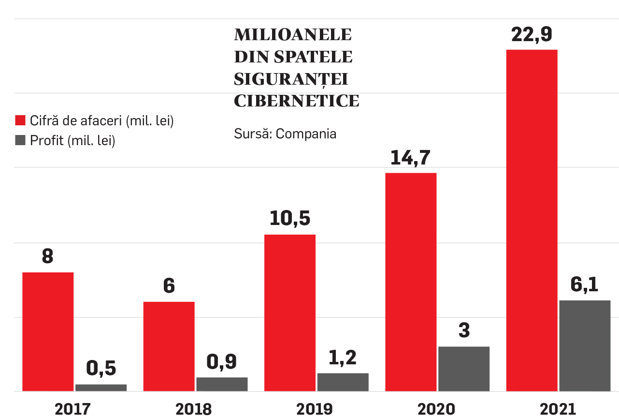
„One-stop shop” pentru securitatea cibernetică public-privată. Safetech Innovations a înregistrat, în primul semestru al anului 2022, venituri totale de 15,3 milioane de lei, în creștere cu 16% față de aceeași perioadă a anului trecut. Tot în primele șase luni ale anului curent, cifra de afaceri s-a ridicat la 10,7 milioane de lei, în creștere cu 15% comparativ cu primul semestru din 2021. În acest interval, serviciile de securitate cibernetică au contribuit cu 54% la cifra de afaceri totală, față de 44% în S1/2021. „Creșterea vânzărilor de servicii de securitate cibernetică (una dintre direcțiile de activitate ale businessului – n. red.) reprezintă un aspect extrem de important pentru noi, deoarece acestea au o rată ridicată de profit comparativ cu soluțiile de securitate cibernetică. De cealaltă parte, implementarea soluțiilor de securitate cibernetică a contribuit cu 28% la cifra de afaceri totală în S1/2022, comparativ cu 55% în S1/2021.”
Businessul a fost înființată în anul 2011 de Victor Gânsac și Paul Rusu sub forma unui SRL. „La vremea respectivă, nu a fost vorba de vreo investiție, ci doar de pornirea unei afaceri în domeniu securității cibernetice. În anul 2011, când am decis să înființăm firma, mi-am dat seama că tehnologia informației și comunicațiilor va avea un impact important asupra societății moderne și prin urmare, spațiul cibernetic va genera oportunități de dezvoltare, cât și riscuri la adresa funcționării acesteia. Astfel, cineva trebuia să fie responsabil și de riscurile respective.”
Încă de la început, obiectivul antreprenorilor a fost dezvoltarea unei companii dedicate integral securității cibernetice, atât prin furnizarea de servicii de securitate cibernetică, cât și de implementarea de astfel de soluții inovatoare, care să răspundă nevoilor oricărei organizații, prin folosirea inteligenței umane și cibernetice, pentru a ajuta afacerile să prospere în perioade incerte. Victor Gânsac povestește că, la momentul lansării businessului, securitatea cibernetică era un domeniu de nișă. Deși în piață existau jucători, aceștia erau specializați doar pe implementarea de soluții de securitate cibernetică, pentest sau audit, fiind astfel limitați. „Acesta a fost și motivul pentru care mi-am dat seama că în acest domeniu este nevoie de un concept nou și am decis ca noi să venim în piață ca o companie care furnizează un pachet complet pentru nevoile clienților în domeniul securității cibernetice, primul „one-stop shop”, capabil să asiste organizațiile din România și nu numai în creșterea rezistenței cibernetice și rezolvarea tuturor problemelor de securitate cibernetică care puteau să apară atât în sectorul public, cât și cel privat.” Modelul de afaceri al companiei a rămas același încă de atunci, „și nu ne vom abate de la principiile respective: să asistăm companiile în orice etapă, de la verificarea și testarea inițială a securității, până la implementarea securității cibernetice, prin monitorizarea constantă a companiei pentru orice încălcare a securității.”
Carte de vizită
Victor Gânsac, cofondator, Safetech Innovations
► Este licențiat în știința sistemelor de calcul în cadrul Facultății de Automatică și Calculatoare a Universității Politehnica din București (promoția 2002);
► Primul job propriu-zis l-a avut în anul al II-lea de facultate, în cadrul grupului NCH, unde spune că a avut oportunitatea să învețe ce înseamnă informatica și să acumuleze cunoștințe în multe domenii ale tehnologiei informației;
► După absolvire s-a angajat la Raiffeisen Bank, unde a deținut mai multe funcții: administrator rețea, coordonator strategie și planificare securitate în cadrul departamentului de management al securității, manager departament Managementul securității din cadrul Direcției de securitate bancară;
► Ulterior, a renunțat la statutul de angajat pentru a deveni antreprenor, lansând, în 2011, businessul Safetech Innovations, alături de Paul Rusu;
► Și-a descoperit pasiunea pentru informatică în școala generală, după ce, în copilărie, își dorise să devină militar.
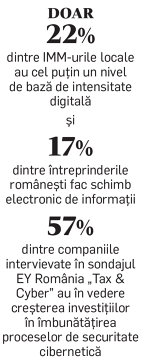
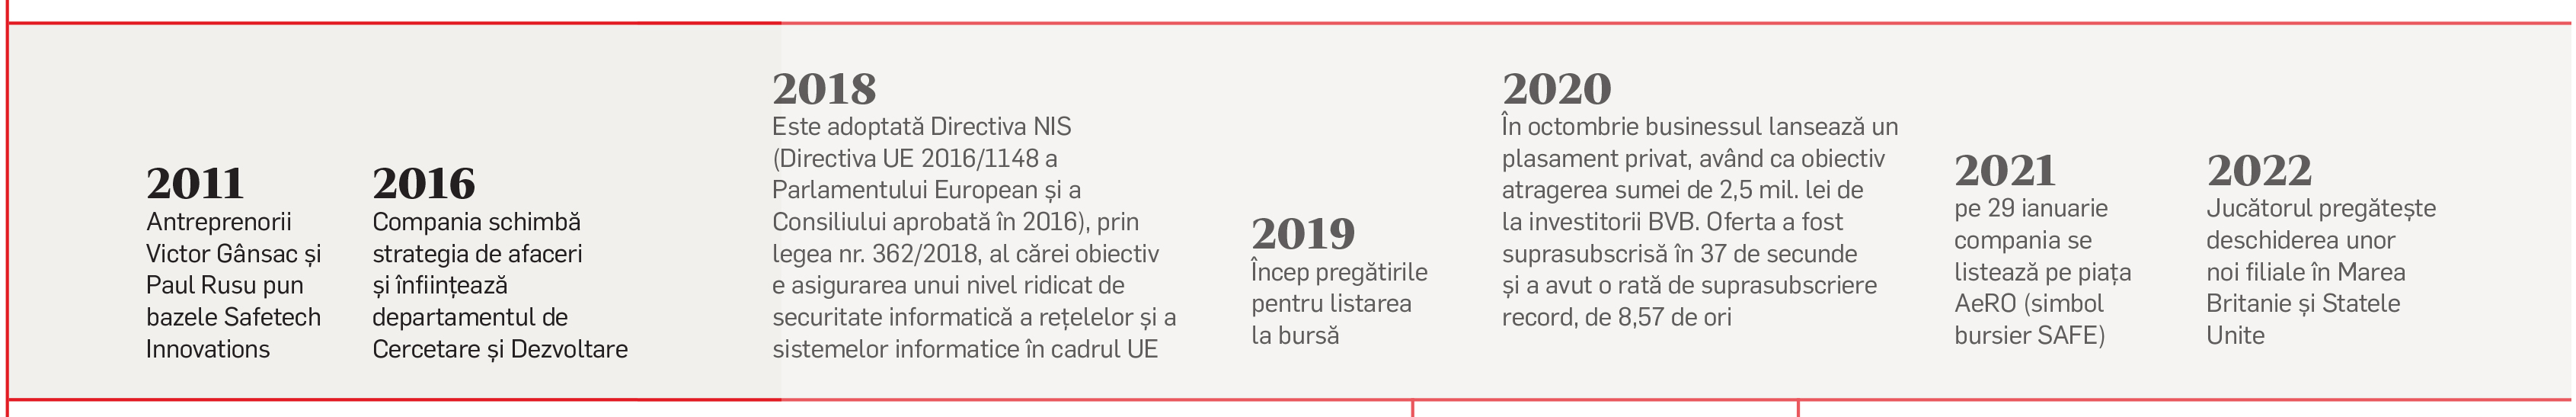
Listare profitabilă. Prima schimbare majoră în strategia de afaceri a companiei a avut loc în anul 2016, când au decis să se axeze mai mult pe serviciile cu valoarea adăugată în detrimentul vânzării de echipamente, care în anii precedenți contribuia cu o participație semnificativă la venituri, dar avea în schimb o marjă mică de profit. Prin urmare, în acel an au înființat propriul departament de cercetare și dezvoltare, folosind resurse financiare proprii. Doi ani mai târziu au început să se gândească la o potențială listare a companiei, iar ulterior, în 2019, să se pregătească pentru acest proces din punctul de vedere al guvernanței corporative și să se asigure că vor avea o direcție clară de dezvoltare. Înainte de pregătirea pentru listarea la BVB, compania a devenit societate pe acțiuni, deținută la acel moment de către Victor Gânsac și Paul Rusu. „Restul este deja istorie: în octombrie 2020 am lansat un plasament privat având ca obiectiv atragerea sumei de 2,5 milioane de lei de la investitorii Bursei de Valori București. Oferta a fost suprasubscrisă în doar 37 de secunde și a avut o rată de suprasubscriere record, de 8,57 de ori. La momentul încheierii plasamentului privat, capitalizarea companiei era de 12,5 milioane de lei.” Pe 29 ianuarie 2021, jucătorul s-a listat pe piața AeRo, cu simbolul SAFE. În prezent, Safetech Innovations are o capitalizare bursieră de 168 de milioane de lei, potrivit BVB. În prezent, potrivit BVB, Victor Gânsac deține un pachet de 36,7626% din acțiuni, Paul Rusu, 36,7402%, restul, de 26,4973% fiind deținut de ceilalți acționari.
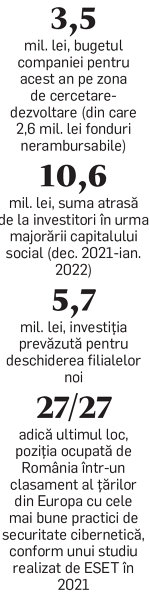
Executivul spune că listarea la Bursă a fost o etapă esențială a dezvoltării companiei într-un ritm accelerat prin realizarea de investiții în cercetare-dezvoltare, soluții și produse inovatoare în domeniul securității cibernetice, dar și în creșterea capacității tehnice, prin dezvoltarea unui laborator de testare a securității. Ulterior, în perioada decembrie 2021 – ianuarie 2022, au desfășurat o operațiune de majorare a capitalului social, în care au atras suma de 10,6 milioane de lei de la investitori. Capitalul atras a fost și este direcționat în extinderea activității companiei, prin înființarea a două noi filiale în Marea Britanie – Londra și SUA – Reston, Virginia, în vederea promovării și comercializării soluțiilor și serviciilor Safetech Innovations în cele două țări. Din totalul de 10,6 milioane de lei, suma de 5,7 milioane de lei este prevăzută pentru deschiderea celor două filiale, iar restul va fi utilizat ca și capital de lucru pentru viitoarele proiecte de dezvoltare de soluții noi de securitate cibernetică ale companiei.
Totodată, în 2022, în cadrul Adunării Generale a Acționarilor din luna aprilie a fost numit un Consiliu de Administrație compus din trei membri – Victor Gânsac, președintele Consiliului de Administrație al Safetech Innovations, Mircea Varga, președinte al Consiliului de Administrație al TEILOR Holding și Alexandru Mihailciuc, Global Head of Pre-Sales în cadrul UiPath. „Având în vedere faptul că Safetech trece printr-o etapă de creștere accelerată pe fondul solicitărilor tot mai ridicate pentru soluțiile și serviciile de securitate cibernetică, aveam nevoie să aducem alături de noi parteneri cu experiență aprofundată în domenii, precum cel financiar și de vânzări. În prezent, Safetech are o echipă puternică, atât la nivel executiv, precum și la nivel de Consiliu de Administrație, care are potențialul de a deveni un jucător important în domeniul securității cibernetice la nivel internațional în viitorul apropiat.”
Reglementări pentru un risc tot mai prezent. Potrivit lui Victor Gânsac, spre deosebire de vremurile de început ale companiei, atacurile cibernetice au început să aibă o frecvență din ce în ce mai mare în ultimii ani, reprezentând una dintre componentele războiului hibrid care se desfășoară între diverse state, la nivel regional sau chiar global. „Recent, instituții cheie din țări precum Norvegia, Israel, Albania și Lituania au fost victime ale unor atacuri cibernetice, iar activitatea le-a fost afectată pe o perioadă de până la câteva zile, în timp ce impactul negativ asupra administrației publice și chiar a economiei este dificil de cuantificat.”
În România susține că fenomenul securității cibernetice a luat amploare târziu, în urmă cu doar patru ani, și până la acel moment, gradul de conștientizare a nevoilor de securitate cibernetică în cadrul companiilor era la un nivel extrem de scăzut. În 2018 însă, a fost adoptată Directiva NIS (Directiva UE 2016/1148 a Parlamentului European și a Consiliului aprobată în 2016), prin legea nr. 362/2018, obiectivul Directivei NIS fiind asigurarea unui nivel ridicat de securitate informatică a rețelelor și a sistemelor informatice în cadrul Uniunii Europene. „Cu alte cuvinte, companiile care operează servicii esențiale pentru populație (OES) – companii din energie, transport, sectorul bancar, infrastructuri ale pieței financiare, sănătate, sectorul furnizării și distribuirii de apă potabilă, sectorul infrastructurii digitale – precum și cele care furnizează servicii și soluții digitale (DSP) – furnizori de servicii cloud, motoare de căutare și piețe online – sunt obligate să elaboreze și să implementeze soluții mai avansate care să le asigure securitatea cibernetică și să colaboreze cu autoritățile publice în vederea unui eventual răspuns comun în cazul atacurilor informatice.”
 În cadrul Safetech sunt utilizate informații de securitate cibernetică aplicate – „un cadru perceput ca un sistem hibrid în care experții noștri combină atât inteligența artificială, cât și cea umană, protejând în același timp afaceri, reputația unei companii, locuri de muncă, perspective de business și oferirea unui viitor mai sigur pentru toți”. În practică, executivul spune că implementarea măsurilor în aceste companii din România vizează protejarea infrastructurilor critice și digitale și asigurarea funcționării sistemelor fundamentale pentru societate. „Astfel, faptul că a apărut o normă legislativă pe tema securității cibernetice a generat o primă reacție din partea companiilor și instituțiilor publice asupra subiectului. Normele de aplicare ale Legii nr. 362/2018 au apărut destul de târziu, la mijlocul anului 2020, o perioadă în care departamentele IT din cadrul companiilor și instituțiilor publice erau suprasolicitate pentru a implementa tranziția de la munca de la birou la lucrul de acasă.”
Primul model de leadership, în familie. În opinia lui Victor Gânsac, una dintre principalele calități ale unui lider este deschiderea – față de angajați, de lucrurile noi, de tehnologie etc. De asemenea, este de părere că un lider trebuie să știe să empatizeze cu cei de lângă el, în special în momentele dificile și să aibă puterea de a rămâne calm și obiectiv în astfel de situații, indiferent de deznodământ. „Prin urmare, cred că leadershipul este o abilitate care se învață.” În toți acești ani de antreprenoriat nu a avut un anumit model de lider după care să se ghideze, ci a încercat să se inspire din calitățile unor persoane pe care le-a cunoscut de-a lungul timpului. „Ce pot să spune este că primul model de lider a fost tatăl meu, iar lucrurile învățate de la el m-au transformat în persoana de azi și mă vor ghida toată viața.”
De-a lungul timpului spune că a făcut, cu siguranță, și greșeli „și voi continua să fac, deoarece nimeni nu e perfect”. Însă, adaugă el, „de fiecare dată când îmi dau seama că am făcut ceva greșit, prefer să recunosc, să învăț din experiența respectivă și să merg înainte”. De altfel, crede că cea mai benefică metodă de a învăța, realiza lucruri și evolua este experiența dobândită prin practică, prin a duce la îndeplinire lucrurile pe care ți le propui.
În general, ziua de lucru a lui Victor Gânsac începe la ora 7.30-8.00, și până la ora 09.00 trece prin toate e-mailurile și mesajele primite pentru a alcătui lista de priorități pentru ziua respectivă. „În rest, timpul este ocupat de întâlniri și discuții atât la nivel intern, cât și extern. În ceea ce privește «work-life balance», acesta nu este un aspect asupra căruia mă concentrez, deoarece mă consider norocos să fac exact ceea ce îmi place.”
Un drum cu provocări permanente. Despre provocările întâlnite pe parcurs, Victor Gânsac spune că dacă alegi calea antreprenoriatului acestea sunt permanente indiferent dacă ne aflăm într-o perioadă de criză sau nu. Specific, în ceea ce privește activitatea în domeniul securității cibernetice, pandemia de COVID-19 și nevoia implementării lucrului de acasă a reprezentat prima provocare majoră pentru acest domeniu, adaugă el. „Astfel, tot ce au însemnat procese digitalizate au fost grăbite la momentul respectiv. Însă, deși digitalizarea oferă o serie de avantaje, precum economii de timp și bani, reducerea riscurilor de eroare și fraudă, atrage după sine și o serie de riscuri. Dacă aceste riscuri nu sunt gestionate corect, pot expune companiile la atacuri cibernetice serioase.” Prin urmare, subliniază că lipsa unor măsuri de securitate cibernetică adecvate și implicit amenințarea unui atac cibernetic iminent pot aduce pierderi mult mai mari, atât din punct de vedere financiar cât și la nivel de reputație, iar conflictul politico-militar este un alt exemplu cu un impact asupra securității cibernetice și care a făcut companiile să își îndrepte și mai mult atenția spre protejarea împotriva unor potențiale atacuri cibernetice. „Toate aceste crize au crescut gradul de conștientizare al companiilor cu privire la riscurile cibernetice la care acestea sunt expuse, în special cele din domeniul public, iar acest lucru a dus la o creștere a solicitărilor pentru servicii și soluții de securitate cibernetică furnizate de compania noastră.”
În general, în majoritatea statelor, pentru companiile expuse riscului atacurilor cibernetice urmările unui astfel de atac se pot traduce în pierderi financiare directe, inclusiv insolvența, dar și indirecte, prin scăderea capitalului de imagine și pierderea încrederii clienților și partenerilor. Pe timpul pandemiei, „din experiența noastră, la nivel local, amenințările cibernetice și-au făcut simțită prezența puternic în sectorul bancar, la nivelul instituțiilor publice, în cadrul companiilor active în domeniul utilităților sau sănătate. De asemenea, observăm o creștere alarmantă a unor astfel de atacuri și la nivelul companiilor de dimensiuni medii sau mici”.
România, codașă la practicile de securitate cibernetică. Victor Gânsac susține că la nivelul anului 2021, percepția afacerilor din România asupra acestui fenomen era încă extrem de scăzută comparativ cu alte țări din Europa. „Într-un studiu publicat de ESET în 2021 cu privire la 24 de țări europene care au implementate cele mai bune practici de securitate cibernetică (European Cybersecurity Index), România a ocupat ultimul loc, având multe lucruri de îmbunătățit în această direcție. La polul opus, pe primele trei locuri s-au situat Portugalia, Lituania și Slovacia.”
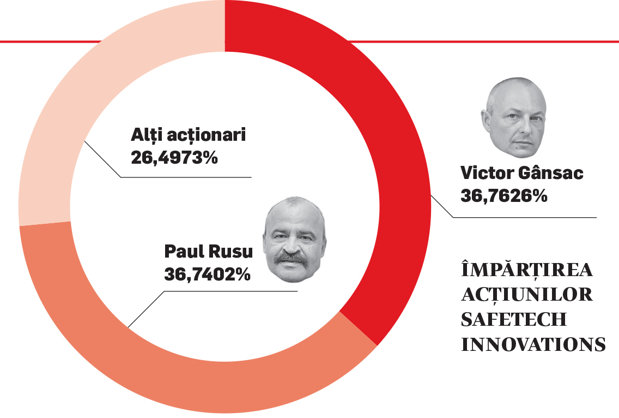
Motivele pentru care ne aflăm în coada clasamentului spune că sunt multiple. Unul dintre acestea ține de nivelul scăzut de digitalizare din România, după cum este evidențiat și în ediția 2022 a Indicelui economiei și societății digitale (DESI), în cadrul căruia România se situează pe locul 27 din cele 27 de state membre ale UE, iar creșterea anuală relativă a țării noastre este inferioară celorlalte țări. De asemenea, conform DESI 2022, România înregistrează în continuare un nivel foarte scăzut de competențe digitale de bază în comparație cu media UE, iar integrarea tehnologiilor digitale și a serviciilor publice digitale este la un nivel scăzut comparativ cu alte state membre ale UE. Totodată, țara noastră are cele mai scăzute procentaje în ceea ce privește IMM-urile care au cel puțin un nivel de bază de intensitate digitală (22%) și întreprinderile care fac schimb electronic de informații (17%). „Având în vedere aceste cifre, nu reprezintă o surpriză faptul că nivelul de adoptare a măsurilor de securitate cibernetică continuă să fie unul redus.” În acest sens, consideră că este necesară educarea părților implicate în mediul de business cu privire la riscurile domeniului securității cibernetice, într-o perioadă în care digitalizarea este omniprezentă și continuă să se dezvolte într-un ritm accelerat. „Companiile și instituțiile publice preferă să implementeze măsuri de securitate cibernetică doar în situația în care sunt obligate de lege sau atunci când sunt victimele unui astfel de atac și înțeleg consecințele acestora într-un mod extrem de dur.” Conform sondajului „Tax & Cyber”, publicat recent de EY Romania, și pe care executivul îl citează, 57% dintre companiile intervievate menționează că au în vedere creșterea investițiilor în îmbunătățirea proceselor de securitate cibernetică. „Procentajul este unul scăzut, având în vedere că securitatea cibernetică este un proces care se îmbunătățește constant.”
 Dezvoltare internă vs. externalizare. În ceea ce privește avantajele și dezavantajele dezvoltării interne a unui departament de securitate cibernetică în cadrul unei companii, Victor Gânsac atrage atenția că un departament de securitate cibernetică poate fi util unei companii doar în măsura în care personalul din cadrul acelui departament este specializat în domeniu – aspect care ridică extrem de mult costurile la nivelul companiei, deoarece plaja de talente în securitatea cibernetică este limitată. Prin urmare, adaugă el, organizațiile ar trebui să aibă un departament de IT care să fie sprijinit din extern de către o companie specializată în securitate cibernetică. „Însă trebuie reținut că orice organizație, fie publică sau privată, trebuie să investească constant în securitatea cibernetică, deoarece aceste investiții vor funcționa ca o poliță de asigurare, prin reducerea efectelor negative asupra activității și reputației acestora în cazul unui atac cibernetic. Orice zi de întârziere privind implementarea de măsuri de securitate cibernetică poate avea un efect devastator asupra activității unei companii. Având în vedere că internetul nu are granițe între țări, guvernele nu pot implementa la nivel macro soluții de securitate care să protejeze la nivel național companiile și instituțiile în ceea ce privește securitatea cibernetică, așa cum sunt apărate granițele terestre.”
Securitatea cibernetică, completează antreprenorul, este mai mult decât o prevedere legală. Este o responsabilitate a fiecărei companii sau instituții publice și trebuie privită ca o măsură de prevenție, un proces bazat pe analize de risc ce trebuie gestionat în mod continuu și care trebuie să facă parte din cultura organizațională a unei organizații. „Așa cum la nivel de reputație, o companie își implementează soluții de gestionare a crizei (crisis management) prin departamentul de comunicare, pentru situații care îi pot afecta reputația, la fel trebuie privită și implementarea măsurilor de securitate cibernetică.”
Avansul tehnologiei atrage după sine și o serie de riscuri, unul dintre acestea fiind vulnerabilitatea în fața atacurilor cibernetice, mai spune Gânsac. „Astfel, atacurile cibernetice au început să fie din ce în ce mai puternice, iar soluțiile recunoscute în trecut ca fiind de ajuns ca o companie să fie protejată, au început să fie depășite. Astăzi ne aflăm în situația în care atacurile nu sunt niciodată la fel și se dezvoltă în paralel cu măsurile de protecție implementate.”
Potrivit lui, în cazul unui atac cibernetic, companiile trebuie să aplice planurile de răspuns la incident existente la nivel intern, continuitatea afacerii și recuperare din dezastru, după caz. În situația în care acestea nu au implementate astfel de planuri sau sunt depășite de situație, trebuie urgent să apeleze la o companie specializată în domeniu care să-i asiste în fiecare etapă a răspunsului la incident și la gestionarea crizei.
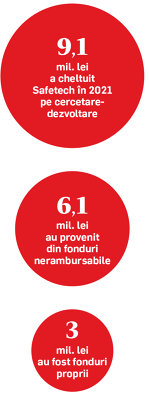
Accent pe R&D. În 2021, Safetech Innovations a cheltuit aproximativ 9,1 milioane de lei pentru cercetare-dezvoltare, din care 6,1 milioane de lei au fost bani proveniți din fonduri nerambursabile, iar 3 milioane de lei din fonduri proprii. Pentru anul acesta, bugetul pentru cercetare-dezvoltare este stabilit la 3,5 milioane de lei, din care 2,6 milioane de lei din fonduri nerambursabile, restul fiind fonduri proprii.
Produsele jucătorului se adresează tuturor companiilor publice sau private, active în sectoare precum financiar-bancar, energie, utilități, administrații publice, sănătate sau producție și care au în vedere să fie protejate împotriva atacurilor cibernetice. În ceea ce privește prețul, acesta diferă în funcție de dimensiunea companiei, precum și de serviciile sau soluțiile de care aceasta are nevoie, neexistând un preț standard.
În prezent, businessul operează și o echipă privată de răspuns la situații de urgență în România, numită STI CERT – Computer Emergency Response Team (CERT)/Computer Security Incident Response Team (CSIRT), disponibilă clienților din sectoarele public și privat, care oferă monitorizarea continuă a amenințărilor la adresa securității cibernetice și intervenția în caz de incidente de securitate. „STI CERT a fost conceput pentru a sprijini companiile, instituțiile și organizațiile care doresc să fie protejate împotriva atacurilor cibernetice prin monitorizare continuă (24/7), răspuns prompt și recuperare rapidă după incidentele de securitate cibernetică. STI CERT este acreditat la nivel european de Trusted Introducer și oferă sistem de monitorizare 24/7, alertare, managementul incidentelor și cercetări criminalistice.”
Totodată, jucătorul se axează în continuare și pe dezvoltarea de produse brevetate. Până în prezent, Safetech are în portofoliu două astfel de produse: iSAM (information Security Automation Manager) și TorSIM (Platforma software integrată pentru analiză malware a terminalelor mobile), având în lucru un al treilea, care va fi gata în 2023.
Acțiuni pentru angajați, soluție pentru retenția personalului. Despre piața muncii din domeniul securității cibernetice, Victor Gânsac spune că a devenit extrem de dinamică și competitivă, companiile antreprenoriale ajungând în situația de a concura la același nivel cu marile corporații în ceea ce privește angajarea și păstrarea personalului cheie, acestea din urmă oferind angajaților, pe lângă pachete financiare extrem de motivante, programe de tip stock option plan. „În ceea ce ne privește, din fericire, nu avem o problemă în acest sens în prezent. Atragem în mod continuu tinere talente și avem o rată de retenție extrem de ridicată. Cu toate acestea, în încercarea de a veni în întâmpinarea nevoilor persoanelor care doresc să se angajeze în cadrul companiei noastre, dar și a celor care deja își desfășoară activitatea în cadrul Safetech Innovations, am analizat toate posibilitățile prin care putem implementa la rândul nostru programe de tip stock option plan, având în vedere că suntem o companie listată și ne supunem unor anumite reguli și proceduri. Posibilitățile pe care piața de capital le oferă la acest moment sunt limitate.”
Potrivit lui, dacă acest mecanism ar fi la dispoziția societăților listate, acestea ar putea să accepte donații de acțiuni, urmând ca ulterior să stabilească la ce perioade de timp acțiunile pot fi acordate angajaților. „O perioadă mai îndelungată de timp, la expirarea căreia angajații pot dobândi acțiuni (vesting period), presupune posibilitatea retenției angajaților pe termen lung, astfel aceștia participând în mod activ la dezvoltarea companiei.”
Pe lângă dorința sa de a implementa astfel de programe, a observat, de asemenea, o schimbare de paradigmă și la nivelul angajaților, în special la noile generații de profesioniști. „Aceștia nu își mai doresc să aibă doar o relaționare de tipul angajator-angajat și urmăresc să devină parte din companie. Prin urmare, o astfel de viziune reprezintă un beneficiu pentru ambele părți. În plus, companiile multinaționale cu prezență în România și care sunt listate pe burse internaționale au deja implementate astfel de programe pentru angajații lor din România. Din acest punct de vedere, pentru noi este foarte dificil să facem față concurenței existente pe piața muncii.”
Având în vedere contextul de mai sus, încă de la finalul anului 2021 Safetech a inițiat demersuri formale cu Autoritatea de Supraveghere Financiară, în vederea armonizării legislației pieței de capital cu cea aplicabilă societăților nelistate. „Ne dorim ca legislația să fie actualizată astfel încât să fie permisă donarea de acțiuni de către fondatori către companie și în cazul companiilor listate, pentru a putea fi implementate programe de tip stock option plan. Eu și Paul Rusu ne dorim să implementăm astfel de programe, care să aibă la bază acțiuni donate de noi către Safetech Innovations. Până la acest moment nu avem un răspuns oficial din partea ASF cu privire la solicitarea noastră, dar suntem încrezători în demersul nostru, pe care îl considerăm fundamental diferit de celelalte metode prin care pot fi implementate astfel de programe, prin faptul că un anumit procent din acțiunile deținute de către noi vor ajunge în final la angajații companiei, cei care contribuie zi de zi la creșterea acesteia.”
În prezent, echipa Safetech este formată din 50 de persoane. „Așa cum am menționat anterior, ne dorim ca aceștia să facă parte din acționariatul companiei și avem în vedere ca pe lângă oferirea de pachete financiare motivante să implementăm și programe de tip stock option plan. Astfel, până la soluționarea solicitării transmisă către ASF, la începutul lunii august, Safetech a demarat un program de răscumpărare a propriilor acțiuni, ce va avea loc în perioada august 2022 – februarie 2024 și al cărui scop este implementarea programului de tip stock option plan.”
Victor Gânsac își dorește ca oamenii care se alătură echipei Safetech să aibă inițiativă, deschidere și dorință de autodezvoltare/autoperfecționare). Printre greșelile pe care nu le-ar tolera se numără confidențialitatea activității și lipsa de respect față de colegi și clienți.
Riscurile cibernetice, direct proporționale cu accentuarea digitalizării. În paralel cu planurile de mărire a numărului de sedii fizice, în urma cărora compania va deține filiale în România, Marea Britanie, SUA și Emiratele Arabe Unite, pe trei continente, Safetech va continua să se uite și la alte piețe globale pentru o potențială extindere. „Dar nu vrem să deschidem o nouă filială, ci să realizăm parteneriate cu intermediari și companii specializate în zona de vânzări, care ne-ar putea ajuta să câștigăm vizibilitate și oportunități în aceste piețe. Un exemplu în această direcție este zona Benelux, unde am dezvoltat recent un parteneriat care aduce deja roade.” Pentru anii următori obiectivul principal al businessului rămâne însă consolidarea serviciilor și soluțiilor în țările în care compania e prezentă fizic.
Legat de modul în care piața va evolua în continuare, antreprenorul spune că atacurile cibernetice nu se vor opri niciodată. „Din contră, pe măsură ce tehnologia evoluează și cu cât vom implementa din ce în ce mai multe procese digitalizate, riscurile la care atât organizațiile, cât și persoanele fizice sunt expuse vor fi din ce în ce mai mari.” Prin urmare, este de părere că va exista o nevoie permanentă de companii de securitate cibernetică care să vină în sprijinul organizațiilor și să le ajute să se protejeze. „Obiectivul este ca peste un deceniu Safetech Innovations să fie deja unul dintre jucătorii consacrați în domeniul securității cibernetice la nivel internațional.”
În încheiere, vorbind despre diferența de roluri între un antreprenor și un CEO al unei multinaționale, Victor Gânsac este de părere că „e mai greu să fii antreprenor, în special la început de drum, când ești aproape singur în bătaia vântului. Dar dacă rămâi perseverent și îți cunoști clar obiectivele, când încep să apară rezultatele, nu există un sentiment mai puternic de satisfacție. De cealaltă parte, o multinațională îți oferă senzația siguranței zilei de mâine”.
Zece sfaturi oferite de Victor Gânsac tinerilor aflați la începutul carierei:
1
Să muncească.
2
Să fie deschiși să învețe cât mai mult.
3
Să fie perseverenți în ceea ce fac.
4
Să aibă răbdare.
5
Să fie conștienți în permanență că de cele mai multe ori succesul depinde doar de ei.
6
Să vorbească atunci când se simt nedreptățiți.
7
Să ceară ajutor atunci când au nevoie.
8
Să aibă inițiativă.
9
Să se concentreze pe acumularea de cunoștințe, deoarece timpul le va aduce și satisfacțiile financiare.
10
Să își vadă de drum indiferent de obstacolele pe care le vor avea de înfruntat.
-
 După ce a anunţat că renunţă la circa 100.000 de angajaţi până în 2030, unul dintre cei mai mari producatori auro îşi reduce şi mai mult previziunile pentru 2026, pe fondul cifrelor dezastruoase din China
-
 Grindeanu,nou atac la adresa lui Mureşan:Persoanele care fac asemenea lucruri nu pot ocupa demnităţi
-
 Tensiuni pentru companiile cu afaceri în Rusia: Moscova a preluat controlul operaţiunilor Nestlé şi Auchan din Rusia. Retailerul francez are 230 de magazine şi 30.000 de angajaţi