
Culisele războaielor cibernetice văzute de cel mai puternic softist din România
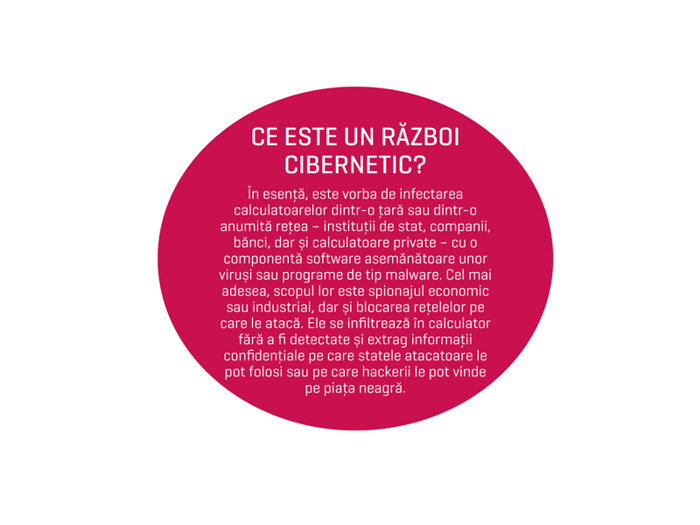
Până nu demult, războaiele cibernetice păreau să fie un simplu termen folosit de specialiștii din domeniu pentru a speria companiile în privința pericolelor informatice la care sunt expuse. Ultimii ani dovedesc însă contrariul printr-o avalanșă de asemenea atacuri.
La mijlocul săptămânii trecute, când articolul de față era încă în lucru, un atac cibernetic de amploare era în plină desfășurare în Coreea de Sud. O știre Mediafax anunța că rețelele informatice ale mai multor posturi de televiziune și instituții bancare erau paralizate ca urmare a unui atac petrecut în contextul tensiunilor cu Coreea de Nord.
De altfel, regimul nord-coreean, ale cărui amenințări sunt tot mai numeroase, de la noile sancțiuni votate de Consiliul de Securitate al ONU, a fost suspectat că a orchestrat și cele două atacuri cibernetice de anvergură împotriva Coreii de Sud din 2009 și 2011. Ca și atunci, au fost vizate instituțiile financiare, în unele cazuri clienții acestora nemaiputând folosi cardurile bancare sau retrage bani de la bancomate chiar și pentru o săptămână, dar, spre deosebire de atacurile trecute, când au fost afectate și administrații publice, de astă dată au mai fost lovite și trei posturi de televiziune. Iar cu o săptămână înainte, erau denunțate atacuri cibernetice “prelungite și intensive” împotriva mai multor site-uri oficiale, între care cel al agenției de presă Korean Central News Agency (KCNA) și cel al companiei Air Koryo.
Exemplul nu mai pare un simplu atac informatic, ci un adevărat război cibernetic, mai ales că surse oficiale din cadrul serviciilor de informații sud-coreene citate de presa internațională estimează că în acest sens au fost mobilizați mai bine de 3.000 de informaticieni din Coreea de Nord. În acest război, Coreea de Sud a instituit un mecanism de alertare a apărării sale cibernetice pentru a preveni agresiunile nord-coreene și a adoptat o scară de risc numită Infocon care, odată cu accentuarea tensiunilor din peninsula coreeană după cel de-al treilea test nuclear nord-coreean din 12 februarie, a fost ridicat de la 4 la 5.
În 2012, Coreea de Sud a fost victima a 40.000 de atacuri cibernetice din exterior, potrivit Guvernului, număr care în 2008 era de 24.000. “Este o superputere informatică cu o infrastructură excelentă, dar rămâne relativ vulnerabilă la acte de piraterie”, spunea recent despre Coreea de Sud, într-un interviu pentru agenția de presă AFP, Park Soon-Tai, responsabil de operațiuni antihacking la Agenția sud-coreeană de securitate pe internet.
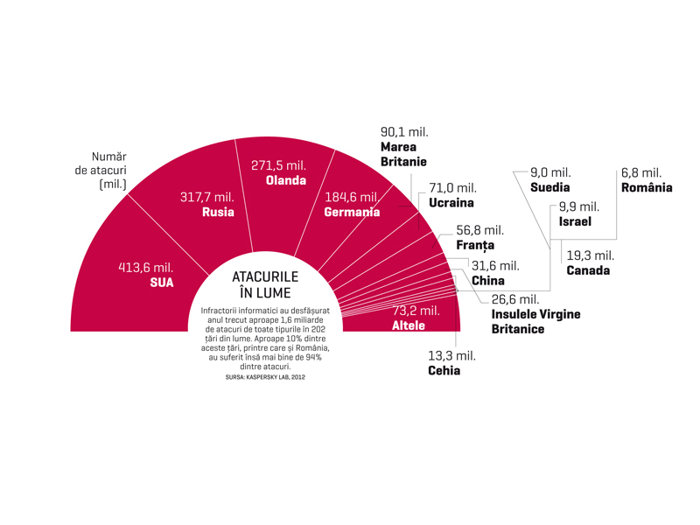
ĂZBOIUL CIBERNETIC DIN PENINSULA COREEANĂ NU ESTE ÎNSĂ UN CAZ SINGULAR. Astfel de bătălii în mediul virtual au loc de multă vreme, dar îngrijorător este mai degrabă faptul că numărul lor crește exponențial de la un an la altul, fiind cu precădere atacuri sofisticate, comandate de state care vor să lovească astfel alte țări. “Există trei categorii de atacatori: infractorii cibernetici care fac bani din furt pe internet, categorie fără îndoială reprezentată și în România, apoi așa-numiții hacktiviști precum grupul Anonymous, care desfășoară astfel de activități prin prisma unor convingeri politice, precum și statele care atacă alte state”, punctează Costin Raiu, directorul echipei globale de cercetare și analiză responsabilă de atacurile informatice sofisticate a Kaspersky Lab.
Raiu este unul dintre cei mai cunoscuți specialiști în securitate de pe plan local; omul de afaceri Radu Georgescu spunea nu demult că este cel mai bun softist pe care îl cunoaște în România, mai ales că de la el a pornit, practic, tehnologia de la baza antivisului RAV.
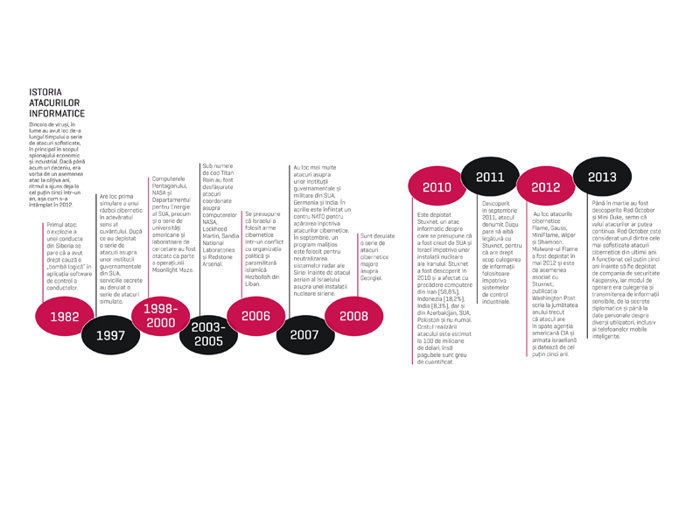
“Statele împotriva statelor” este categoria răspunzătoare din ce în ce mai frecvent de războaiele cibernetice și care afectează inclusiv companii. În 2010, de pildă, a fost descoperit Stuxnet, un atac despre care se presupune că a fost inițiat de SUA și Israel împotriva unor instalații nucleare ale Iranului. Deși a afectat cu precădere computere din Iran (58,8%), în bătaia puștii virtuale au ajuns și Indonezia (18,2%), India (8,3%), dar și din Azerbaidjan, SUA, Pakistan și nu numai.
Despre Stuxnet, specialiștii în securitate informatică spun că a fost activ timp de cel puțin cinci ani înainte de a fi descoperit. “Costul realizării sale este estimat la 100 de milioane de dolari, însă pagubele sunt greu de cuantificat. În tot cazul războaiele cibernetice de acest fel sunt cele care cauzează cele mai mari pierderi”, spune Costin Raiu.
-
 După ce a anunţat că renunţă la circa 100.000 de angajaţi până în 2030, unul dintre cei mai mari producatori auro îşi reduce şi mai mult previziunile pentru 2026, pe fondul cifrelor dezastruoase din China
-
 Grindeanu,nou atac la adresa lui Mureşan:Persoanele care fac asemenea lucruri nu pot ocupa demnităţi
-
 Tensiuni pentru companiile cu afaceri în Rusia: Moscova a preluat controlul operaţiunilor Nestlé şi Auchan din Rusia. Retailerul francez are 230 de magazine şi 30.000 de angajaţi