
Care sunt riscurile de securitate din industria medicală și ce ar trebui companiile să facă pentru a se proteja
Securitatea cibernetică este o problemă din ce în ce mai importantă, iar protejarea datelor și a dispozitivelor ridică noi provocări pe măsură ce lucrurile din jurul nostru devin conectate. Atunci când vorbim însă de informații critice, cum ar fi date ale pacienților sau istoricul medical al acestora, măsurile de securitate trebuie să corespundă anumitor standarde.
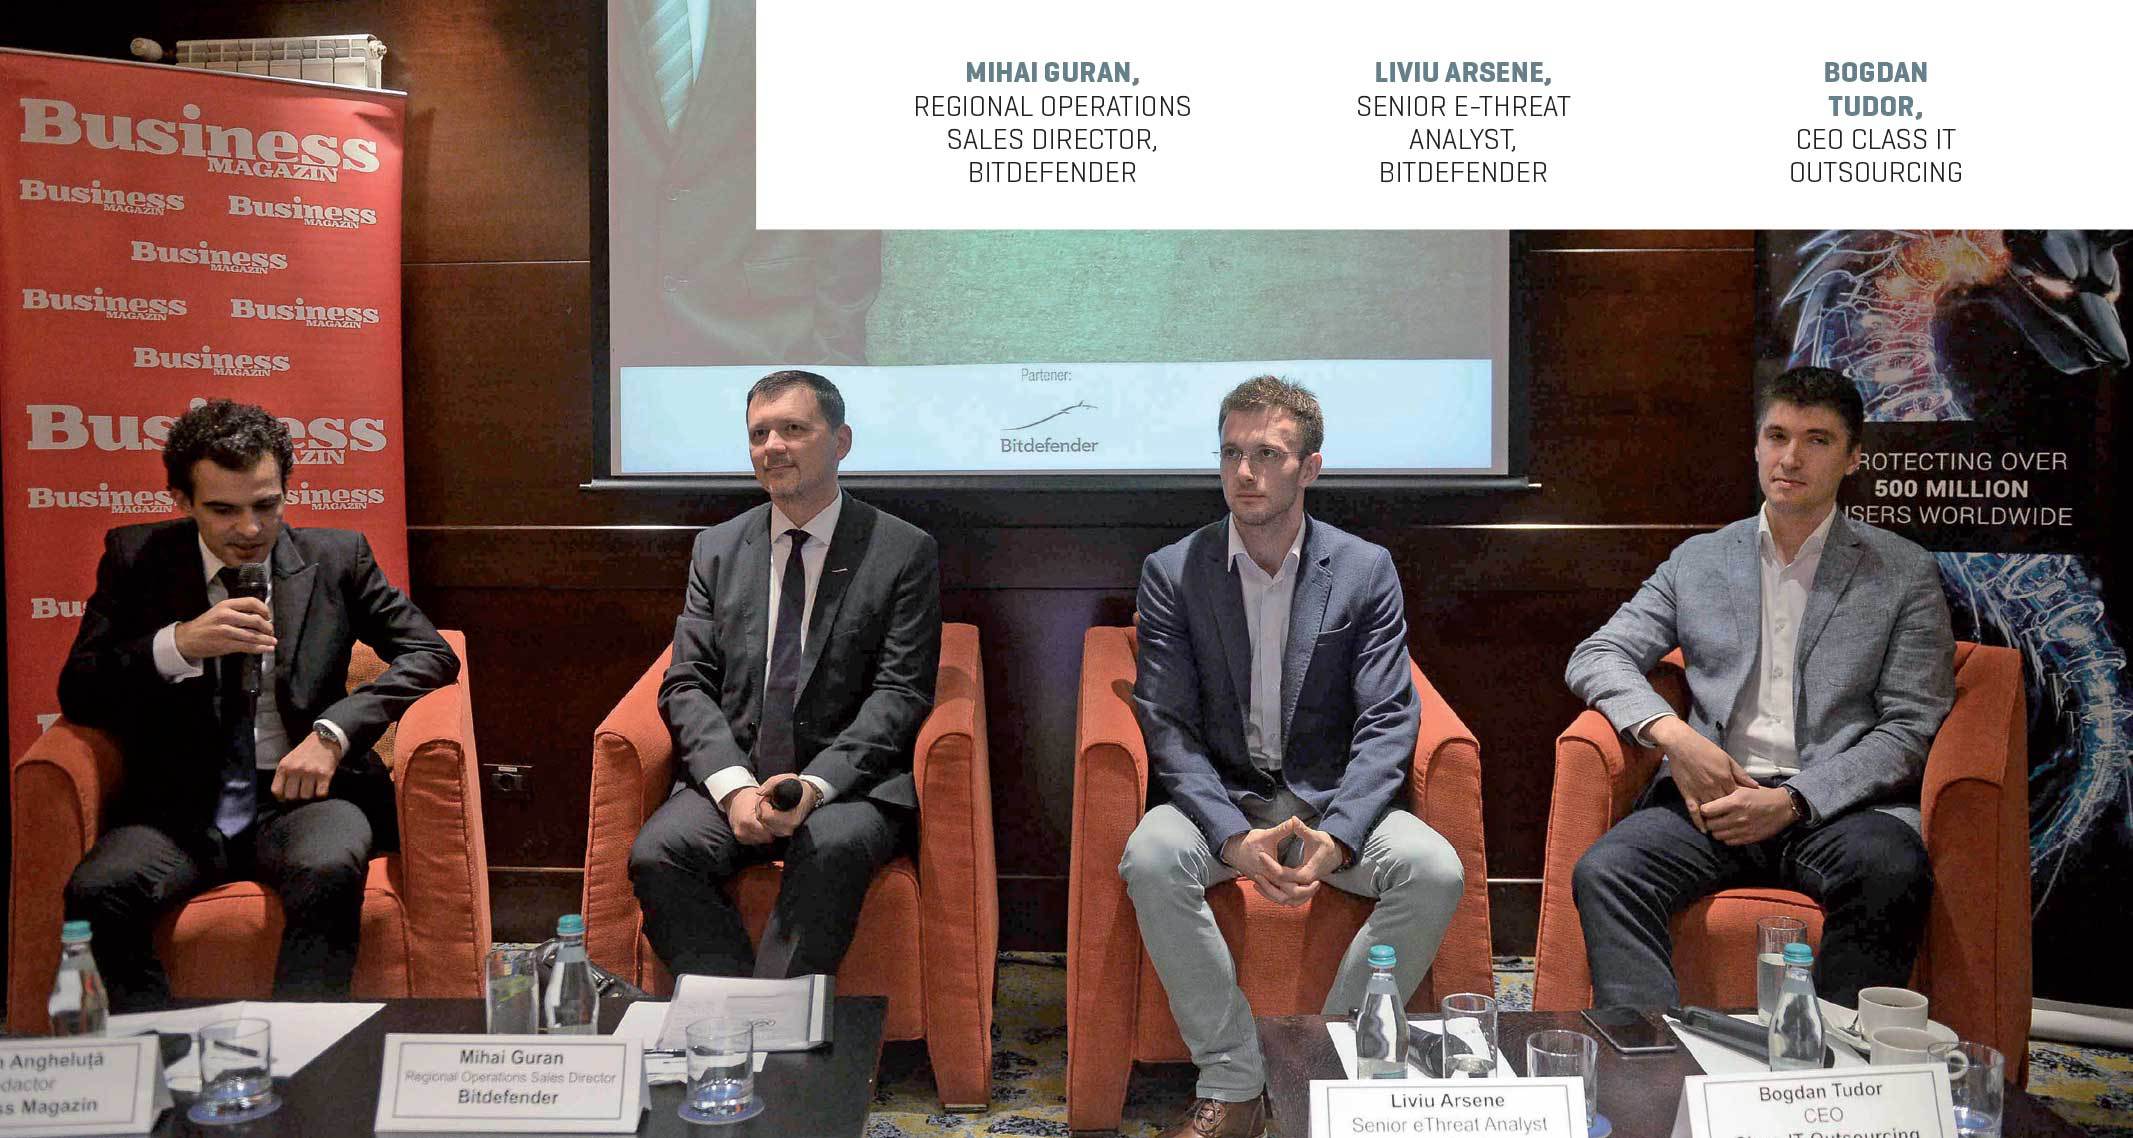
Aceasta a fost și tema celei mai recente ediții a Club Business Magazin, organizat împreună cu Bitdefender. Invitații au încercat să definească soluțiile de securitate necesare în zona farma și în sistemul medical, răspunzând la următoarele întrebări: cine are interesul de a fura datele ale pacienților? Ce pot face atacatorii cu informațiile obținute în mod fraudulos? Cum trebuie să reacționeze companiile în cazul unei breșe de securitate? Cât ar trebui să investească organizațiile pentru a-și proteja datele?
BUSINESS MAGAZIN: Ce diferențe există, în materie de securitate IT, între o companie obișnuită și una din zona farma sau din sistemul medical?
LIVIU ARSENE, senior eThreat analyst, Bitdefender: Diferența majoră, cel puțin din punctul de vedere al securității, dintre companiile de farma și restul companiilor constă în primul rând în datele pe care le protejează. Dacă firmele din farma protejează date confidențiale de la pacienți precum starea de sănătate, antecedente medicale, rețete medicale și așa mai departe, o firmă oarecare, să spunem de arhitectură, nu ar avea atât de mult de pierdut dacă și-ar pierde toate datele. Doar clienții lor ar suferi, probabil, mici inconveniențe. În schimb, în domeniul medical, dacă un pacient și-a pierdut datele, acest lucru ar putea deveni o problemă, și asta pentru că acele date medicale pot fi folosite în diverse scopuri. Cel puțin în Statele Unite, spre exemplu, dacă cineva are acces la antecedentele tale medicale, poate la un moment dat chiar să aplice pentru programe de asigurări medicale, iar asta înseamnă că poate încasa diverse alocații medicale sau poate cumpăra medicamente scumpe la prețuri reduse. Cu alte cuvinte, companiile din zona farma au foarte multe date de protejat, au o responsabilitate foarte mare față de clienții lor și cred că interesul este chiar mai mare pentru atacatori de a avea acces la acele date.
MIHAI GURAN, regional operations sales director, Bitdefender: Cu siguranță, multe companii gestionează date personale. Evident, o companie din domeniul medical are acces la informații personale mai sensibile, și atunci suntem într-o zonă unde există ceva mai multe reglementări pe această temă. Trebuie deci avută ceva mai multă grijă, trebuie planificat mai din timp ceea ce trebuie făcut, sistemul de securitate a datelor, accesul la date, cine are acces, poate un grad în plus față de alte sisteme.
BOGDAN TUDOR, CEO Class IT Outsourcing: Aceasta este diferența majoră, că datele stocate nu aparțin numai companiei, ci aparțin pacienților. Sunt date cu caracter personal și atunci necesită un grad de protecție mult mai mare decât cel pe care l-am asigura unor documente care aparțin unei companii, pentru că riscul nu ține doar de accesul neautorizat la datele companiei, ci la expunerea informațiilor într-un mediu public, ceea ce evident poate să afecteze major bonitatea unei companii și poate chiar să ducă la falimentul unor afaceri. Atunci când datele nu sunt protejate corespunzător, obținându-se printr-un mod neautorizat acces la ele, riscul este atât de folosire a informațiilor cât și de publicare a acestora. Aceste date se pot cuantifica în sume mult mai mari de bani decât în cazul datelor private ale unor companii.
MIHAI GURAN, Bitdefender: Bitdefender are un business în America, și la mine în echipă sunt mai multe persoane din America. Te gândești la următorul lucru: la un moment dat, ai un contract cu un asigurător, poți să dai niște date, și aici ne gândim de exemplu că trebuie să fim atenți la ce date cerem și la ce date primim, pentru că sunt niște reglementări mai stricte. Eu, ca manager, aș putea să primesc niște date, să mă uit pe o fișă și să spun: „OK, colegul meu are o anumită boală“, dar eu nu sunt specialist, pot să judec greșit un anumit lucru. Sunt documentate mai multe situații în care, din cauza unor astfel de transferuri de date către angajatori, aceștia s-au îndreptat împotriva furnizorilor de servicii medicale și au obținut chiar despăgubiri, pentru că astfel de date nu trebuia să ajungă la angajator. Sigur, e un alt aspect, nu numai cel de fraudă. E o gamă de aspecte mult mai extinse.
BOGDAN TUDOR, Class IT Outsourcing: Și la noi există un cadru reglementat, legea protecției datelor cu caracter personal, însă trecând prin cuprinsul acestei legi am identificat niște paragrafe foarte vagi privind modalitatea efectivă de protecție a acestor date. Legea se concentrează mai mult pe controlul accesului decât pe protecția informației, lăsând la latitudinea companiilor din industrie să găsească modalitatea optimă de protejare a informației.
BUSINESS MAGAZIN: Care sunt cele mai recente incidente de acest tip?
LIVIU ARSENE, Bitdefender: 91% din companiile de farma au suferit, în ultimii trei ani, o breșă de securitate. Cred că și acum, undeva, o companie de farma este în plină breșă de securitate. Cred că ar trebui cuantificat la mărimea companiei de farma care a avut o breșă; chiar anul acesta a avut loc un incident la o companie de asigurări medicale, Anthem. În urma unui atac au pierdut datele a 80 de milioane de pacienți. 80 de milioane de oameni care aveau asigurare la ei au avut datele medicale compromise. Pagubele financiare estimate au fost enorme, dar problema este că în Statele Unite, dacă ai acces la aceste date ai acces și la SSN, acel social security number. Și trebuie să vă spun că este extraordinar de simplu să faci un furt de identitate doar pe baza acestui SSN; pot să te duci în orice supermarket să cumperi un card de credit, să îl atașezi unui SSN cu o adresă fictivă și să faci cumpărături în numele acelei persoane. Ai nevoie de un singur tip de date.
BOGDAN TUDOR, Class IT Outsourcing: În România nu avem exemple foarte recente, dar îmi amintesc de un incident care a avut loc în urmă cu 5-6 ani legat de protecția datelor cu caracter personal, în care un angajat al companiei a avut acces la mai multe informații decât ar fi trebuit, iar apoi a șantajat compania cu publicarea acestor informații. Este o companie cunoscută în piața din România, a fost șantajată, cazul a fost raportat la poliție și până la urmă cazul a fost soluționat. S-a ajuns însă în acea situație, și cel mai important lucru este să nu se ajungă până acolo. Este important să protejăm informația astfel încât accesul neautorizat să nu fie posibil. Iar acesta poate avea loc atât din interior cât și din exterior; există o statistică de acum 4-5 ani care spunea că peste 70% din atacurile asupra companiilor vin din interiorul acesteia, și nu din exterior. Cred că e extrem de important să ne uităm cine are acces la date, cum are acces la date, cum pot acestea pleca din companie, pentru că o soluție de securitate nu înseamnă doar antivirus, înseamnă mult mai mult, protecția datelor care sunt stocate și protecția la accesul neautorizat, protecție la ieșirea datelor într-un mod neautorizat pe stick-uri USB sau alte metode.
LIVIU ARSENE, Bitdefender: În ultimii trei ani a fost introdus conceptul celor trei A: access, account și authorisation. Oricine are autorizația de a se lega într‑un cont trebuie să fie și monitorizat pentru acțiunile pe care le desfășoară în interiorul rețelei respective. O simplă soluție de securitate ajută, previne marea majoritate a amenințărilor. Am citit un studiu recent potrivit căruia peste 54% din amenințările detectate, cel puțin pe zona de farma, au venit prin e-mail. E interesant, pentru că majoritatea atacatorilor exploatează curiozitatea angajatului. Așadar și angajatul trebuie să fie educat, să fie antrenat să recunoască semnele vizibile ale unor astfel de atacuri.
BUSINESS MAGAZIN: Există un profil al angajatului care reprezintă o țintă atractivă pentru acest tip de atacuri?
BOGDAN TUDOR, Class IT Outsourcing: Profilul angajatului cel mai probabil să fie exploatat e profilul angajatului. Și atunci, e de datoria noastră ca IT-iști să ne asigurăm că nu ajung aceste mesaje malițioase în inboxul utilizatorului, folosind toate metodele pe care le avem la dispoziție. O soluție de securitate este și o soluție anti‑spam, sau mai bine zis anti mesaje malițioase, care sunt transmise prin spam dar nu au rolul de a genera niște vânzări, ci sunt pur și simplu malițioase, conțin niște atașamente care atunci când sunt deschise încep să provoace găuri de securitate în propria rețea. Într-adevăr, ține de o educație a utilizatorului pe care am văzut-o și o văd din ce în ce mai des. Nu toate companiile acordă destul de mare importanță acestui aspect, limitându-se la antivirus, iar această practică lasă jumătate din riscurile care ar putea apărea neacoperite. O soluție completă de securitate îți asigură și o protecție completă.
MIHAI GURAN, Bitdefender: În Statele Unite și pe piețele mari, dezvoltate, există două lucruri diferite față de România: statistici și niște legi ceva mai bine definite. În America, reglementările sunt cuprinse în HIPA, adică Health Inssurance Portability and Accountability (portabilitatea și responsabilitatea asigurării medicale – n.red.). Sunt două fenomene acolo, să spunem că lucrezi la o compania și ai o asigurare în California și decizi să te muți în Florida. În acel moment trebuie să iei datele de la furnizorul tău de servicii medicale din California și să le muți în alt teritoriu. Ei au reglementat acest lucru foarte bine; practic, e ca și cum te-ai muta dintr-un stat european în altul. Nu știu dacă în ziua de azi există vreo reglementare care să permită acest lucru în interiorul Uniunii Europene. În ceea ce privește răspunderea pe care o poartă furnizorii de servicii medicale, reglementările sunt pe trei niveluri: unul administrativ, unul fizic, de acces la date, și unul tehnic. Fiind mai legați de zona de IT, vă pot spune că și la nivel tehnic sunt furnizori mai mici și furnizori mai mari, scopul legii nu este să îi pună pe toți să cheltuie bani, ci să ne asigure că lucrurile se fac așa cum trebuie și că există un plan. Asta înseamnă că trebuie să ai o soluție antivirus și antimalware, trebuie să ai o soluție de perimetru, de tip firewall, managementul parolelor și un plan „ce se întâmplă dacă?“. Legea trebuie însă să fie și pentru companiile mici, și pentru cele mari. Trebuie făcut un registru, cine și ce a accesat, la ce oră și așa mai departe.
BUSINESS MAGAZIN: Ce pot să facă atacatorii cu datele obținute în mod fraudulos?
BOGDAN TUDOR, Class IT Outsourcing: Eu nu cred că ne-am ars suficient în România, am observat în ultimii 15 ani, de când mă ocup zi de zi cu serviciile IT, o proastă practică de genul „stai să se întâmple ceva și vedem după ce facem“. La noi nu există reglementări atât de detaliate precum cele din Statele Unite, și poate ar fi bine să ne mai inspirăm de la ei, pentru că nu vrem să fim prinși în ofsaid. Iar inventivitatea celor care comit astfel de infracțiuni depășește ceea ce noi ne-am putea imagina. Am vorbit de șantaj, am vorbit de folosirea datelor în vederea furtului de pe card bancar, probabil că vom vorbi de vedete care s-au tratat de cine știe ce, având o presă de scandal care probabil că și plătește pentru astfel de informații. Aș prefera să nu mă gândesc eu la ce s-ar putea face cu datele, pentru că inventivitatea lor e mult peste ce îmi pot imagina.
-
 După ce a anunţat că renunţă la circa 100.000 de angajaţi până în 2030, unul dintre cei mai mari producatori auro îşi reduce şi mai mult previziunile pentru 2026, pe fondul cifrelor dezastruoase din China
-
 Grindeanu,nou atac la adresa lui Mureşan:Persoanele care fac asemenea lucruri nu pot ocupa demnităţi
-
 Tensiuni pentru companiile cu afaceri în Rusia: Moscova a preluat controlul operaţiunilor Nestlé şi Auchan din Rusia. Retailerul francez are 230 de magazine şi 30.000 de angajaţi