
Au sau nu de ce să se teamă toți influencerii și companiile care trăiesc și se promovează pe Instagram și Facebook. Ce spune un expert despre ieșirea din Europa a companiei Meta
Când vine vorba despre explicații referitoare la modul în care se fac transferurile de date cu caracter personal între Uniunea Europeană și companiile din Statele Unite, românca Gabriela Zanfir-Fortuna se află printre cei care înțeleg cel mai bine ambele părți.…
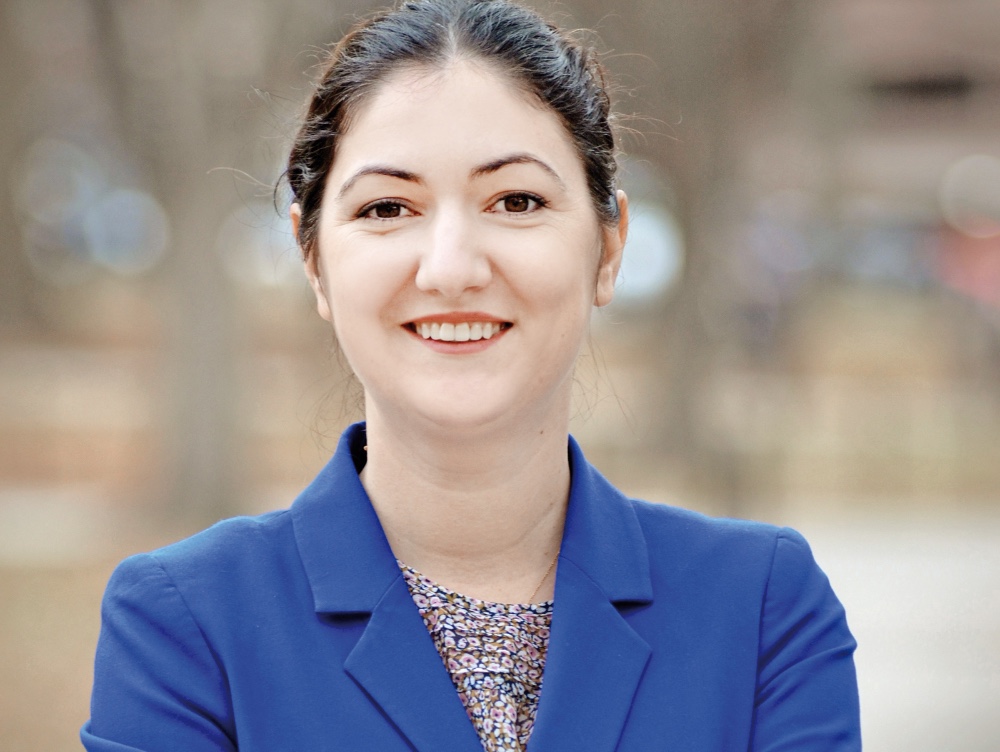
Când vine vorba despre explicații referitoare la modul în care se fac transferurile de date cu caracter personal între Uniunea Europeană și companiile din Statele Unite, românca Gabriela Zanfir-Fortuna se află printre cei care înțeleg cel mai bine ambele părți. De altfel, ea acționează ca un consultant pentru acestea, cu misiunea de a-i ajuta pe cetățeni să beneficieze de avantajele tehnologiei, dar nu cu orice preț. Cum a ajuns să o pasioneze domeniul protecției datelor încă din vremea în care bibliografia în limba română pe această temă nu era scrisă și de unde vin îngrijorările curente ale giganților americani?
Știrea că Facebook și Instagram s-ar putea retrage din Europa i-a îngrijorat pe mulți dintre aspiranții la popularitate în online, pe reprezentanții companiilor care au dezvoltat un nou model de advertising prin aceste platforme sau pe influencerii care au ajuns chiar să își câștige existența prin intermediul acestora.
Am găsit explicațiile referitoare la această situație ale Gabrielei Zanfir-Fortuna, vicepreședinte Global Privacy, Future of Privacy Forum, într-un articol al publicației internaționale Slate și ne-am întrebat cum a ajuns să se numere ea printre persoanele care deslușesc cel mai bine domeniul din ce în ce mai important al protecției datelor. Nu a întârziat să ne răspundă printr-o poveste de carieră puțin atipică pentru un avocat ce își începe parcursul în Craiova, România.
„Domeniul protecției datelor personale este un domeniu de drept tehnic care atunci când a început pe mine să mă intereseze, în anul 2008, nu era interesant pentru aproape nimeni, nici din afara României, dar cu atât mai puțin din România”, își amintește Gabriela Zanfir-Fortuna. Interesul ei pentru domeniu a venit odată cu o competiție de procese simulate, organizată de instituții europene de prestigiu, în colaborare cu judecătorul britanic de la Curtea de Justiție a UE.
Era o competiție între studenții la Drept din Europa Centrală și de Est, iar ea coordona în acel moment echipa de studenți ce reprezenta universitatea sa, Universitatea din Craiova. În acel an, în cadrul concursului au primit o speță care avea legătură cu Directiva 95/46 de protecție a datelor și, în încercarea de a-i ajuta pe studenții care participau la competiție și pe care îi coordona să rezolve acea speță, a observat că nu găsește niciun material în limba română pe această temă.
A surprins-o faptul că era o competiție de înalt nivel, despre un domeniu despre care nu învățaseră nimic la școală. A citit multe materiale în limba engleză pe această temă, iar de atunci, a tot citit…. „Era un domeniu care mi s-a părut fascinant. Pasiunea mea a început prin prisma directivei 95/46 (o directivă a Parlamentului și a Consiliului European menită să protejeze drepturile și libertățile persoanelor în ceea ce privește prelucrarea datelor cu caracter personal n.red.), care a fost transpusă în România prin Legea 667/2001. Deși aveam o lege din România care transpunea această directivă, aproape nimeni nu se ocupa cu așa ceva, în niciun caz la nivel academic.”
Carte de vizită
⇒ Dr. Gabriela Zanfir-Fortuna este vicepreședinte pentru Global Privacy în cadrul Future of Privacy Forum, unde conduce dezvoltările ce țin de protecția datelor cetățenilor la nivel global.
⇒ Înainte să se mute în Statele Unite, în 2016, a lucrat pentru European Data Protection Supervisor din Bruxelles (Autoritatea Europeană pentru Protecția Datelor).
⇒ A făcut parte din echipa care a consiliat organismele legislative ale UE referitor la procesul legislativ de implementare a GDPR.
⇒ Deține un doctorat în Drept (2013), obținut în cadrul Universității din Craiova; unde a absolvit de altfel și studiile universitare, în 2009.
După ce a terminat facultatea a rămas la aceeași universitate să studieze într-un program masteral axat pe Drepturile Omului și și-a scris teza pe tema Dreptului la Protecția Datelor Personale, iar apoi a finalizat și doctoratul, în același domeniu. Își amintește însă că nu a primit niciun fel de încurajare când și-a exprimat dorința de a-și scrie teza de doctorat în domeniul protecției datelor personale. „A trebuit să mă lupt timp de un an cu coordonatorul meu de doctorat, care nu înțelegea de ce este o temă atât de interesantă la momentul respectiv, cu șase ani înainte să fie adoptat GDPR.”
Timp de un an a lucrat în paralel la teza sa, dar și la subiectul pe care și-l dorea profesorul, pentru ca într-un final să îl convingă să scrie această teză, pe drepturile persoanei vizate, convingându-l că va avea un impact major asupra vieților noastre, ale tuturor, dacă principiile sunt aplicate felului în care evoluează dezvoltările tehnologice din jurul nostru. Un rol în dezvoltarea carierei sale actuale l-a avut și trecutul nostru istoric, cu repercusiuni asupra vieții private asupra fiecărui individ. „Cele două domenii, protecția vieții private și protecția datelor personale sunt puternic conectate, deși în Dreptul UE sunt domenii de drept diferite. Este esențial să fie înțelese amândouă, iar dreptul de protecție a vieții private m-a interesat chiar înainte de facultate și am citit foarte mult despre acesta.”
La doctorat a publicat și un articol referitor la protecția vieții private, în care a observat efectul supravegherii constante în masă asupra psihicului populației, la nivel individual sau colectiv. „Am găsit câteva studii foarte interesante din anii ‘90 care au fost publicate de un psiholog ce vorbea despre cum în anii ‘80, atunci când situația în țară era drastică și au fost impuse foarte multe limitări populației, oamenilor le era mai frică să vorbească despre faptul că le este frig și foame, decât de faptul în sine. Se temeau de repercusiuni, se simțeau monitorizați tot timpul și asta într-adevăr mă motivează și acum să vorbesc despre asta destul de des în cariera mea actuală.”
„Frații mai mari” din mediul online vs. statul de drept
Trăim un fenomen similar într-o variantă digitală? „Da, trăim asta într-o variantă digitală și sunt câteva diferențe: există acea metaforă a fratelui celui mare, iar ce se întâmplă în prezent este că aproape trăim într-un Big Brother, dar privat, nu neapărat centralizat sub un guvern; ca rezultat al monitorizării constante a preferințelor, a atenției utilizatorilor, astfel încât aceștia să continue să folosească serviciile online cât mai mult. Se pot trage paralele între fratele cel mare și fratele cel mare privat sau o multitudine de frați mai mari privați.
Sunt și alte tipuri de diferențe, dar concluzia la care ajunsesem eu este că totuși, ce se întâmplă acum cu această multitudine de frați mai mari privați se întâmplă într-un stat de drept, unde avem protecție juridică și totuși avem valori democratice – și în România, și în alte state europene. În principiu, avem la îndemână uneltele necesare să ne protejăm drepturile.” La finalizarea tezei doctorale, în 2013, Gabriela Zanfir-Fortuna și-a căutat un loc de muncă în România în acest domeniu și nu a găsit nimic – cei de la universitate i-au propus să fie consilier juridic pe drepturile proprietății intelectuale la un centru de cercetare, ceea ce nu avea nicio legătură cu ce își dorea să facă. Le-a scris și celor de la Autoritatea de Supraveghere a Datelor Personale din România în timpul ultimului an la doctorat, să îi întrebe dacă o primesc timp de două săptămâni ca intern neplătit, să vadă ce înseamnă de fapt această activitate. „Nu vedeam această disciplină manifestându-se nicăieri, nici în domeniul privat, nicăieri. Cei de la autoritatea respectivă nu au răspuns, prin urmare m-am uitat la ceea ce aș fi putut să fac peste hotare.”
O oportunitate a fost să aplice pentru un stagiu de practică la Autoritatea Europeană pentru Protecția Datelor (AEPD). „Mi s-a părut fantastic să pot să fiu în Bruxelles mai ales pentru că, de un an, fusese publicat proiectul de lege pentru modernizarea directivei inițiale în domeniu, modernizare care s-a transpus ulterior în GDPR.” A fost la un interviu la Bruxelles, iar în urma acestuia a primit cinci luni de stagiu plătit la AEPD. Așa a ajuns să se mute acolo, la 27 de ani, ca intern, după ce a reușit să își termine doctoratul. „A fost o experiență extraordinară și am reușit în sfârșit să văd în ce constă protecția datelor mai exact. Am reușit să lucrez pe câteva dosare foarte importante, inclusiv în pregătirea adoptării GDPR, fiindcă la momentul respectiv instituțiile europene erau în mijlocul procesului de negociere, iar AEPD are rol consultativ pentru cele trei instituții implicate în procesul de adoptare a legilor europene, respectiv Parlamentul European, Comisia Europeană, Consiliul European. Am avut noroc că era vorba despre drepturile persoanei vizate, exact subiectul tezei mele de doctorat.”
„În lipsa unui acord (între Statele Unite și Uniunea Europeană), toate companiile care transferă date din Europa, dar și toate companiile europene care transferă date în Statele Unite au un risc foarte ridicat și continuu să fie sancționate sau să primească un ordin de oprire a transferurilor de date.”
Dr. Gabriela Zanfir-Fortuna, vicepreședinte Global Privacy, Future of Privacy Forum
După stagiu, a primit propunerea să rămână consilier juridic contractual pentru instituții, ceea ce a și făcut, vreme de trei ani. În cadrul acestei experiențe, s-a întâmplat să lucreze și pentru Article 29 Working Party (un comitet în care se întâlneau toate autoritățile europene de protecție a datelor și care luau decizii despre cum se aplică directiva referitoare la acest domeniu – iar apoi GDPR – , în mod conform și în mod unitar la nivelul UE). Ea a făcut parte din câteva subgrupuri ale acestui comitet din partea AEPD, unul dintre acestea fiind axat pe transferurile internaționale de date. Așa a luat pentru prima dată contact cu acest domeniu. „Am fost acolo când a fost anulat Safe Harbour, primul aranjament între Statele Unite și UE care să permită transferurile de date nerestricționate, am fost acolo când Comisia Europeană a negociat Privacy Shield cu Statele Unite care să permită în continuare transferul de date și să înlocuiască Safe Harbour, de atunci sunt familiarizată cu transferul internațional de date.”
În Statele Unite s-a mutat în 2016, din motive personale, soțul său fiind acolo. La început, a decis să lucreze 50% din timp pentru Future of Privacy Forum și în restul timpului pentru o companie de consultanță. „Mi-am dorit să văd dacă o să-mi placă mai mult să lucrez în think tank și în policy making sau în consultanță, să consiliez companii cu privire la modul în care să își adecveze practicile la GDPR”. A mers așa în paralel vreme de un an, iar apoi a decis să rămână doar la Future of Privacy Forum.
Ce este acesta? Organizația pentru care lucrează acum este un think tank creat în urmă cu aproximativ 15 ani în Washington DC, unde se află și acum sediul central al acesteia, dar care, în ultimii doi ani și jumătate s-a extins la nivel global. Au un birou în Bruxelles, unul în Tel Aviv și cel mai recent deschis birou este în Singapore. „Future of Privacy Forum consideră că toată dezvoltarea tehnologiei care a avut loc în ultimele decenii poate fi benefică pentru societate și pentru indivizi; organizația este optimistă cu privire la ceea ce poate aduce tehnologia societății, dar, numai dacă în procesul acesta sunt avute în vedere drepturile oamenilor, comunităților, iar datele sunt prelucrate responsabil, în mod etic. Încearcă să se poziționeze undeva la mijloc în spectrul acesta al politicilor publice în domeniu – nu vrem să fim nici pesimiști cu privire la ce aduce tehnologia, nici extrem de optimiști, astfel încât să ignorăm toate elementele acestea ce țin de protecția datelor, încercăm să găsim o soluție de echilibru”, explică Gabriela Zanfir-Fortuna.
Partea de „forum” din numele think tankului se referă la actorii numeroși care sunt membri și susținători ai acestuia. „Vorbim despre foarte multe companii, peste 200 în prezent, din majoritatea industriilor care folosesc date, precum Microsoft, Apple, Meta; companii din industria auto precum Ford sau General Motors, companii din farma, de testare genetică, mari companii de avocatură; o mare plajă de actori care prelucrează date. Partenerii lor de discuție din partea acestor companii sunt Data Protection Officers, Chief Privacy Officers și, în general, persoane la nivel executiv din companie sau responsabili cu protecția datelor care au, în descrierea jobului lor, în primul rând «Privacy» sau «Data Protection».” Apoi, în advisory boardul organizației se află și câțiva profesori din mediul academic din Statele Unite, ONG-uri, asociații. Sprijinul financiar vine de la companiile private, dar au și proiecte în derulare cu fundații precum Bill and Melinda Gates Foundation, Sloan Foundation, Național Science Foundation. Gabriela Zanfir-Fortuna este co-principal investigator la un proiect finanțat de aceasta din urmă (este fundația prin care Guvernul Statelor Unite finanțează proiecte de cercetare substanțială), un parteneriat cu University of Michigan și Penn State University într-un proiect pe care l-au început anul trecut și se desfășoară pe trei ani, cu o finanțare de peste 1 milion de dolari. „Este un proiect condus de câțiva cercetători în computer science de de la Penn State University care creează un motor de căutare și un mare repozitoriu de politici de privacy – cataloghează, organizează informațiile, urmărește evoluția acestora în timp. Este un produs destul de tehnic și noi vrem să îl facem cât mai util cercetărilor, companiilor, societății.” O altă linie de finanțare a organizației pe care o reprezintă vine prin intermediul unei serii de traininguri. „Cu toate aceste linii de finanțare, încercăm același lucru, să avem poziția aceea de mijloc și să putem să vorbim cu fiecare dintre actorii implicați, ajungând la un rezultat echilibrat.”
Statele Unite, în urma UE când vine vorba de protecția datelor cetățenilor?
Peisajul american este mai prietenos cu companiile sau cu cetățenii când vine vorba de protecția datelor, prin comparație cu UE, unde sunt mult mai multe instituții care reglementează aceste domenii? „În primul rând, peisajului american îi lipsește o lege similară cu GDPR, adică o lege care să se aplice tuturor industriilor și domeniului public de asemenea, universităților, spitalelor, care să protejeze drepturile persoanelor atunci când datele lor sunt folosite – colectate, prelucrate, folosite să creeze profiluri ș.a.m.d.p. Faptul că acest tip de lege lipsește din Statele Unite a creat un mediu în care într-adevăr companiile și alte instituții au un avantaj față de drepturile indivizilor.” (GDPR – General Data Protection Regulation – a fost cel mai important element disruptiv din domeniul protecției datelor la nivel european și are ca scop un control mai bun de către oameni când vine vorba de folosirea datelor lor personale. Oferă, de asemenea, autorităților de reglementare, posibilitatea să poată impune amenzi de până la 4% din veniturile globale pentru nerespectarea acestuia, n.red.) Gabriela Zanfir-Fortuna observă că există și în Statele Unite câteva legi sectoriale, adoptate acum câteva decenii, cum ar fi, de exemplu, o lege care se aplică doar datelor medicale a unei persoane, dar doar atunci când sunt prelucrate de un profesionist din domeniul medical sau de un departament dintr-un spital; în niciun caz aplicațiilor mobile care au acces la date medicale, la date cu privire la sănătatea cuiva. „În urmă cu trei ani, în 2018, după ce GDPR a devenit aplicabil, acesta a avut un efect extraordinar și în Statele Unite, dar și în restul lumii, fiindcă a inspirat foarte multe jurisdicții să își modernizeze legile de protecție a datelor sau să adopte legi noi.” De altfel, faptul că siguranța datelor cetățenilor europeni în Statele Unite nu este foarte bine reglementată reprezintă unul dintre principalele motive pentru care apar discuțiile din spațiul public de tipul „Facebook părăsește Europa”. Concret, în cel mai recent raport transmis către SEC, Meta preciza că „este puțin probabil să fie capabilă să furnizeze un număr mare din cele mai importante produse și servicii, inclusiv Facebook și Instagram, în Europa, dacă nu va fi posibil că aceste platforme să transfere date din regiunea europeană spre Statele Unite”. Ulterior, într-o clarificare trimisă către Bloomberg, reprezentanții Meta au spus: „Nu avem absolut nicio dorință sau plan să ne retragem din Europa, însă realitatea simplă este că Meta, și multe alte afaceri, organizații și servicii, se bazează pe transferurile de date între UE și Statele Unite”. „Ceea ce s-a întâmplat este că în contextul obligațiilor de raportare pe care Facebook le are către autoritățile americane și în special către SEC (US Securities and Exchange Commision – autoritatea care supraveghează companiile publice, care au obligații foarte clare de raportare, prin care trebuie să divulge toate riscurile la care sunt supuse și trebuie să fie foarte transparente pentru că nu e de glumit cu acest SEC), Facebook considera că toată situația aceasta a transferurilor de date reprezintă un risc major; au fost obligați să dezvăluie acest risc și să facă o analiză a posibilelor consecințe”, explică Gabriela Zanfir-Fortuna. Ea amintește și de o amendă împotriva Amazon dată de autoritatea din Luxemburg, de aproape 800 de milioane de dolari, o amendă dată prin prisma GDPR, despre care s-a aflat tot prin prisma raportărilor către SEC.
Dezbaterea despre felul în care datele cetățenilor europeni sunt folosite în Statele Unite nu este însă una nouă și are un istoric complicat. În inima nemulțumirilor Meta și ale altor giganți americani stau negocierile în desfășurare dintre Uniunea Europeană și Statele Unite în legătura cu lansarea unui nou pact transatlantic referitor la transferurile de date. Pactul anterior, cunoscut ca Privacy Shield, a fost invalidat de către Curtea de Justiție a UE în 2020 din cauza îngrijorărilor că nu îi protejează pe cetățenii UE de supravegherea Agențiilor de Securitate Națională din Statele Unite. Noul pact fusese lansat în contextul dezvăluirilor făcute de Edward Snowden, referitoare la spionajul de peste Ocean a acestor agenții. De câteva luni, Statele Unite și autoritățile reglementatoare din UE încearcă să negocieze o nouă înțelegere.
Ce poate face un utilizator pentru a se proteja ÎN ONLINE, potrivit Gabrielei Zanfir-Fortuna
► În primul rând, ce poate să facă un utilizator este să aibă grijă ca atunci când este pe o rețea socială să limiteze persoanele care au acces la ceea ce postează. Dacă nu au intenția ca postările lor să fie publice și accesate de oricine, să aibă grijă să își selecteze audiența.
► Alt lucru pe care toată lumea ar trebui să îl aibă în minte este ca atunci când publică o fotografie sau o informație pe internet, aceea de obicei rămâne acolo și poate fi diseminată, preluată, de actori cu intenții mai mult sau mai puțin bune. Să se gândească de două ori când postează o fotografie, mai ales când e vorba de copii.
► Să aibă o igienă a parolelor, dacă este posibil, să își schimbe parolele o dată la un an – sau la cel puțin doi ani.
► Să își limiteze accesul la locație – informațiile cu privire la locație sunt foarte sensibile și locația în care se află telefoanele oamenilor este foarte adesea accesată de aplicații la care nici nu te-ai gândi că au nevoie neapărat de locația ta. Atunci când sunt întrebați în legătură cu oferirea acestui acces, utilizatorul trebuie să se gândească bine dacă aplicația respectivă chiar are nevoie de locația lor ca să funcționeze sau nu. De exemplu, dacă ai o aplicație de mobil care îți oferă un joc cu buline colorate, nu are nevoie de locația ta, cum ar fi cazul unei aplicații de ridesharing, de exemplu.
► Foarte important mi se pare și ca oamenii să transmită către decidenți de la orice nivel că aceste lucruri sunt importante pentru oameni, că își doresc mai multă siguranță cu privire la cum sunt prelucrate datele lor personale pentru că, până la urmă, crearea unui cadru juridic relevant nu ține atât de mult de ei, ci de decidenții de la diferite niveluri; aceștia reacționează la nevoile oamenilor și atunci mi se pare important ca oamenii să semnalizeze că le pasă de aceste lucruri.
O primă decizie a Curții de Justiție a UE de invalidare a unui pact a apărut însă în 2015, când a fost anulată decizia de adecvare pe care Comisia Europeană o dăduse sub titulatura Safe Harbour. „Curtea de Justiție a UE consideră că modul în care cadrul juridic în care agențiile de securitate națională din Statele Unite își desfășoară activitatea nu are suficiente garanții că drepturile fundamentale ale europenilor, atunci când datele lor sunt transferate în Statele Unite sunt protejate la nivel similar ca atunci când datele sunt în Europa, acesta este motivul principal pentru care avem foarte multă incertitudine cu privire la transferurile de date din UE în Statele Unite.”
După acea primă decizie a Curții de Justiție Europene referitoare la Safe Harbour, Comisia Europeană și Guvernul american au ajuns la noul acord, Privacy Shield, care a adus îmbunătățiri referitoare modul în care indivizii ar fi putut interacționa cu organizațiile din Statele Unite ce ar putea supraveghea modul în care agențiile de securitate națională accesează datele personale. „Practic, partea americană a creat un organism intern de control în aparatul acesta al securității naționale prin care cetățenii europeni ar fi putut să ridice întrebări cu privire la protecția datelor și drepturilor lor, dar Curtea de Justiție UE a considerat că această modificare nu a fost suficientă.” Privacy Shield a fost prin urmare invalidat în anul 2020, iar de atunci se negociază pentru un acord care să îl înlocuiască.
„Dificultatea constă în faptul că guvernul american trebuie să modifice cadrul legislativ în care agențiile de securitate națională își desfășoară activitatea fără o intervenție a Congresului, ceea ce este foarte dificil. Pentru a avea o modificare pe termen lung, soluția cea mai sigură ar fi o soluție legislativă la nivelul Congresului. Dar acesta nu are deloc apetit să intervină în legile respective, prin urmare guvernul american se concentrează pe soluții la nivel executiv – directive, ordine care pot fi date de Guvern”, explică specialistul. În prezent există discuții cu Comisia Europeană pentru a vedea ce ajustări pot fi făcute pentru ca viitorul acord să reziste totuși, având în vedere faptul că și aceasta este mai prudentă și încearcă să se asigure că soluția găsită este una pe termen lung, pe care Curtea de Justiție UE să o poată valida.
De ce le este de fapt frică giganților americani de deciziile UE?
Discuțiile referitoare la părăsirea Meta a spațiului european vin pe fondul lipsei acestui acord, care creează incertitudine pentru businessul din Europa al acestor companii. „Dacă ar exista un acord, atunci nu ar exista o incertitudine juridică referitoare la transferurile de date. Un astfel de acord ar anula riscul de non-compliance.”
Practic, în lipsa acestui acord, toate companiile care transferă date din Europa, dar și toate companiile europene care transferă date în Statele Unite au un risc foarte ridicat și continuu să fie sancționate sau să primească un ordin de oprire a transferurilor de date. Spre exemplu, în 2019, Autoritatea franceză de supraveghere a felului în care sunt folosite datele de către cetățenii europeni a amendat Alphabet, compania mamă a Google, cu 57 de milioane de dolari pentru încălcarea regulilor de protecție a datelor la nivelul UE – organizația spunea că Google nu oferă transparență și claritate referitoare la felul în care își informează utilizatorii despre felul în care sunt folosite datele lor personale.
„Future of Privacy Forum consideră că toată dezvoltarea tehnologiei care a avut loc în ultimele decenii poate fi benefică pentru societate și pentru indivizi și este optimist cu privire la ceea ce poate aduce tehnologia societății, dar, numai dacă în procesul acesta sunt avute în vedere drepturile oamenilor, comunităților, iar datele sunt prelucrate responsabil, în mod etic.”
Dr. Gabriela Zanfir-Fortuna, vicepreședinte Global Privacy, Future of Privacy Forum
„Dincolo de amenzi, foarte recent, câteva autorități de supraveghere, autoritatea din Austria, din Franța, autoritatea europeană a protecției datelor, AEPD, au emis ordine sau au avut cazuri în care a fost discutată folosirea Google Analytics, (un program de măsurare a audienței unui website n.red.) care a fost țintit de organizația lui Max Schrems (activist austriac cunoscut pentru campaniile sale împotriva felului în care Facebook folosește datele utilizatorilor n.red), imediat după o decizie din 2020. Au fost 101 plângeri pe care organizația le-a transmis tuturor autorităților europene de protecție a datelor referitoare la faptul că, deși nu este cel mai riscant transfer de date, este totuși un transfer de date personale care are loc către Statele Unite.” Toate aceste plângeri au fost depuse în august 2020, iar nu de puțin timp (în ianuarie), a sosit o primă hotărâre de la autoritatea austriacă, ce a confirmat că, într-adevăr are loc un transfer de date personale, prin simpla folosire a Google Analytics. „Prin tot raționamentul din hotărârea respectivă se înțelege că website-ul austriac care folosea Google Analytics nu va putea să folosească programul în continuare.” Autoritatea de protecție a datelor din Franța a emis decizia într-un caz similar recent și a fost aceeași concluzie: site-ul care a făcut obiectul plângerii trebuie să oprească folosirea Google Analytics și să își aducă prelucrările în conformitate. „Ne așteptăm ca decizii similare să apară în toate cele peste 100 de cazuri, sunt hotărâri care practic sunt date împotriva organizațiilor europene și care le impun acestora să nu folosească un serviciu precum Google Analytics furnizat de o companie americană.” De ce sunt importante aceste cazuri? „Efectele pot fi majore – aici vorbim doar despre website-uri care folosesc un program de măsurare a audienței, dar dacă extrapolăm la nivelul întregii societăți și asupra acestui mediu în care toată lumea folosește servicii IT create, în mare parte, de companii americane, se poate ajunge la un blocaj. Gândiți-vă la școli care folosesc Zoom, la autorități publice care folosesc servicii de cloud furnizate de companii americane – efectele pot fi foarte serioase dacă această situație va continua – situația creată de lipsa unui acord și de faptul că autoritățile de supraveghere continuă să acționeze.” În cazurile acestea, Gabriela Zanfir-Fortuna a observat că nu există neapărat apetitul unei amenzi – ci se emit aceste ordine de oprire a transferurilor de date. „Într-adevăr tot ce înseamnă furnizare de servicii în online, servicii cloud și alte servicii online de către companii americane, companiilor europene, este afectat de această situație și orice caz ar putea apărea cu privire la orice companie. Există și riscul acestor amenzi, dar în primul rând, riscul ordinelor de a opri transferul de date, ceea ce, în mod efectiv, înseamnă oprirea utilizării folosirii datelor de către companiile americane.”
Câteva companii americane reacționează prin a oferi servicii de localizare a datelor, adică încearcă să localizeze datele cețățenilor europeni în Europa. „Nu știm în ce măsură această soluție va putea fi practicată în realitate, având în vedere arhitectura internetului. Nu știm nici din punct de vedere juridic dacă această soluție poate exista pe termen lung, având în vedere câteva legi din Statele Unite care au obligații destul de clare pentru companiile americane să ofere acces la date indiferent unde acestea sunt localizate atunci când este vorba despre securitate națională. „Situația este foarte complicată și toată lumea își dorește ca deopotrivă Comisia Europeană și guvernul american să ajungă la un acord, dar un acord care să fie sustenabil, adică schimbările propuse să fie sustenabile, nu ca în cazul Safe Harbour și Privacy Shield”.
-
 După ce a anunţat că renunţă la circa 100.000 de angajaţi până în 2030, unul dintre cei mai mari producatori auro îşi reduce şi mai mult previziunile pentru 2026, pe fondul cifrelor dezastruoase din China
-
 Grindeanu,nou atac la adresa lui Mureşan:Persoanele care fac asemenea lucruri nu pot ocupa demnităţi
-
 Tensiuni pentru companiile cu afaceri în Rusia: Moscova a preluat controlul operaţiunilor Nestlé şi Auchan din Rusia. Retailerul francez are 230 de magazine şi 30.000 de angajaţi