
Andrei Ioniță, Bitdefender: Am observat în ultimii ani o creștere importantă a nivelului de conștientizare în ceea ce privește securitatea cibernetică. Există o preocupare mai mare în zona de business pentru a investi în cybersecurity
În ultimii ani se vede o creștere importantă a nivelului de conștientizare în ceea ce privește securitatea cibernetică, există o preocupare mai mare în zona de business pentru a investi în cybersecurity, susține Andrei Ioniță, regional director of government affairs…
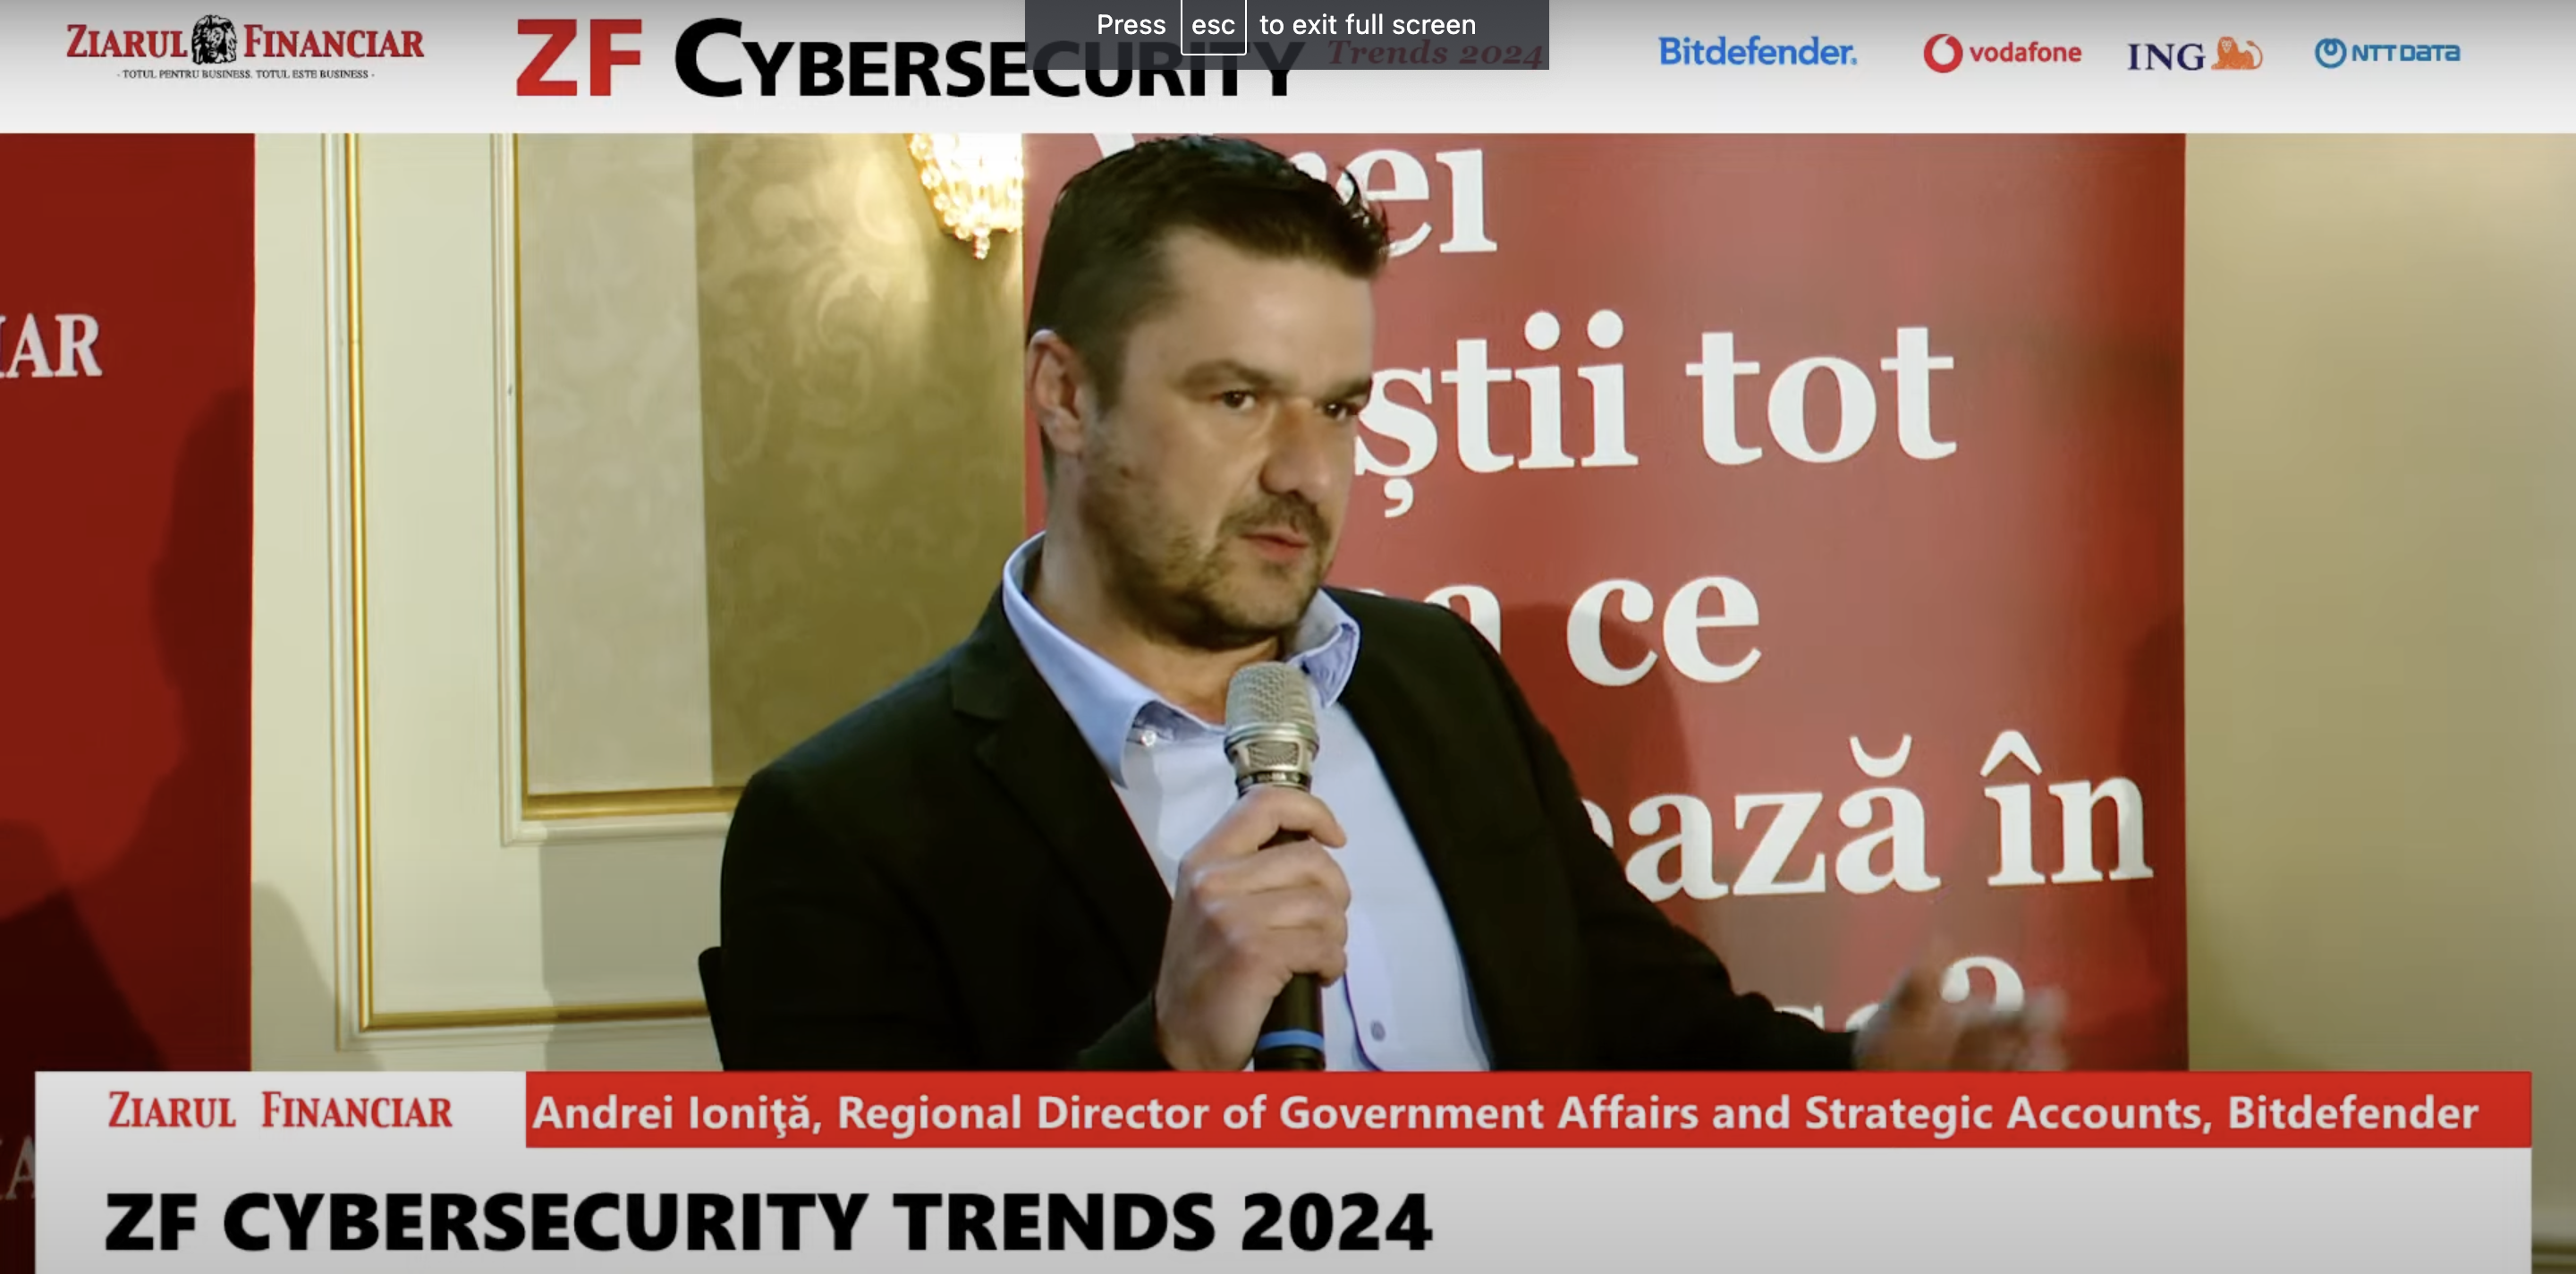
În ultimii ani se vede o creștere importantă a nivelului de conștientizare în ceea ce privește securitatea cibernetică, există o preocupare mai mare în zona de business pentru a investi în cybersecurity, susține Andrei Ioniță, regional director of government affairs and strategic accounts, Bitdefender.
„Am observat în ultimii ani o creștere importantă a nivelului de awareness. Nu vorbesc aici de oamenii care participă la evenimente, vorbesc de copii, liceeni care înțeleg, folosesc poate mai mult decât mai implicațiile cloud. Se face awareness, se face educație în școli cu ajutorul nostru, al oamenilor din IT, cu ajutorul media, cu ajutorul entităților publice care publică materiale care uneori ajung și la copii, deci awarness pe zona aceasta. Există o preocupare mai mare în zona de business pentru a investi în cybersecurity și asta pe fondul evenimentelor pe care le vedem cu toții că se întâmplă, deci este o parte bună. Oamenii tot ce să apeleze”, a spus el în conferinței ZF Cybersecurity Trends 2024. Protecția datelor în era AI.
Ce a mai declarat Andrei Ioniță în cadrul conferinței ZF:
• România este o piață care are o resursă de cybersecurity și de specialiști foarte bună. Oamenii au la cine să apeleze pentru a-și ridica nivelul respectiv și de a face măsuri proactive, de a vedea cum să testeze acele măsuri. Să sperăm că nu se ajunge și la speed dial pentru servicii de tip forensic post-factum, deși se mai întâmplă și lucrurile acestea.
• Trebuie să ținem cont de faptul că, într-adevăr, reglementările ne ajută clar, mai puțin pe zona asta de operational, însă într-adevăr ajută. Perspectiva la care trebuie să ne gândim este faptul că atacatorii nu țin cont de niciun fel de normă, niciun fel de etică, nu-i încurcă nicio zonă birocratică, folosesc AI și atunci, cumva, sunt întotdeauna cu un pas în față.
• În primul rând trebuie să ai securitate multi-layer, este vorba de securitatea la nivel de stații de lucru, servere, securitatea de tip networking, vorbim de firwall, măsuri de tipul data loss prevention, trebuie să ai back-up, deci este un multi-layer. Mergem până într-o zonă de servicii ofensive, care înseamnă penetration testing și servicii de red teaming.
• Industria face un pic o defavoare prin această denumire de ofensiv service. Era și o întrebare de ce oamenii nu au încredere în echipa de ofensive. Pentru că oricât de mult aș justifica ei că lucrează în scopul securității cibernetice, tot ofensive sună.
• Ni s-a cerut nouă, companiei, în trecut astfel de cereri de la entități cu rol de securitate și securitate națională, nu neapărat din România, pentru training-uri de ofensive. Vreau să fac mențiunea asta ca să fie foarte clar, este întotdeauna un răspuns negativ la lucrurile astea, pentru că nu învățăm pe nimeni să atace ceva.
• Trebuie ca firmele să înțeleagă, companiile, entitățile publice, oricine vrea să facă un test că, pentru a depăși acel prag minim al zidului de securitate, trebuie să-l și testez. Deci trebuie neapărat să-ți testezi capacitatea de reacție și să vezi ce anume trebuie să faci pentru a-ți îmbunătăți această postură. Dacă o faci cu o echipă specializată care face lucrurile acestea zi de zi, testează infrastructuri zi de zi , atunci vei avea cu adevărat o perspectivă foarte bună asupra locurilor care trebuie întărite în infrastructura ta.
• Este vorba de perspectivă, trebuie să ai o resursă umană foarte specializată, care să înțeleagă exact ce faci acolo. Dacă dai un tool automat, poate găsești o portiță. În Bitdefender noi avem, cred eu, unii dintre cei mai buni specialiști din România ca nivel de aptitudini, dar și ca volum.
• Avem cel puțin 40 de ingineri care lucrează permanent împreună cu echipa DRACO în investigarea criminalității cibernetice împreună cu Europort și Interpol. Eu zic că lucrurile acestea spun foarte mult despre resursa super specializată pe care noi o avem în a oferi astfel de servicii.
• În urma unui penetration test bine făcut putem descoperi vulnerabilități în zona de aplicații web, putem descoperi politici de securitate din produsul de securitate care n-au fost corect implementate. Trebuie să reținem că fiecare infrastructură are specificul ei.
-
 Una dintre cele mai frumoase ţări europene plăteşte familiile care vor să se stabilească permanent în anumite regiuni. Câţi bani poţi să primeşti?
-
 Povestea unei tinere care în doar doi ani a reuşit sa construiască de la zero o companie cu care face 1 milion de euro
-
 Comisia Europeană a aprobat planul României pentru deblocarea exporturilor de oi şi capre. Ce presupune planul pentru judeţele Tulcea şi Constanţa